Render Sandboxes:为每个AI Agent配备专属Linux电脑

Render 推出为每个 AI agent 提供独立 Linux 计算机的 Sandboxes,秒级启动、空闲挂起不计费。
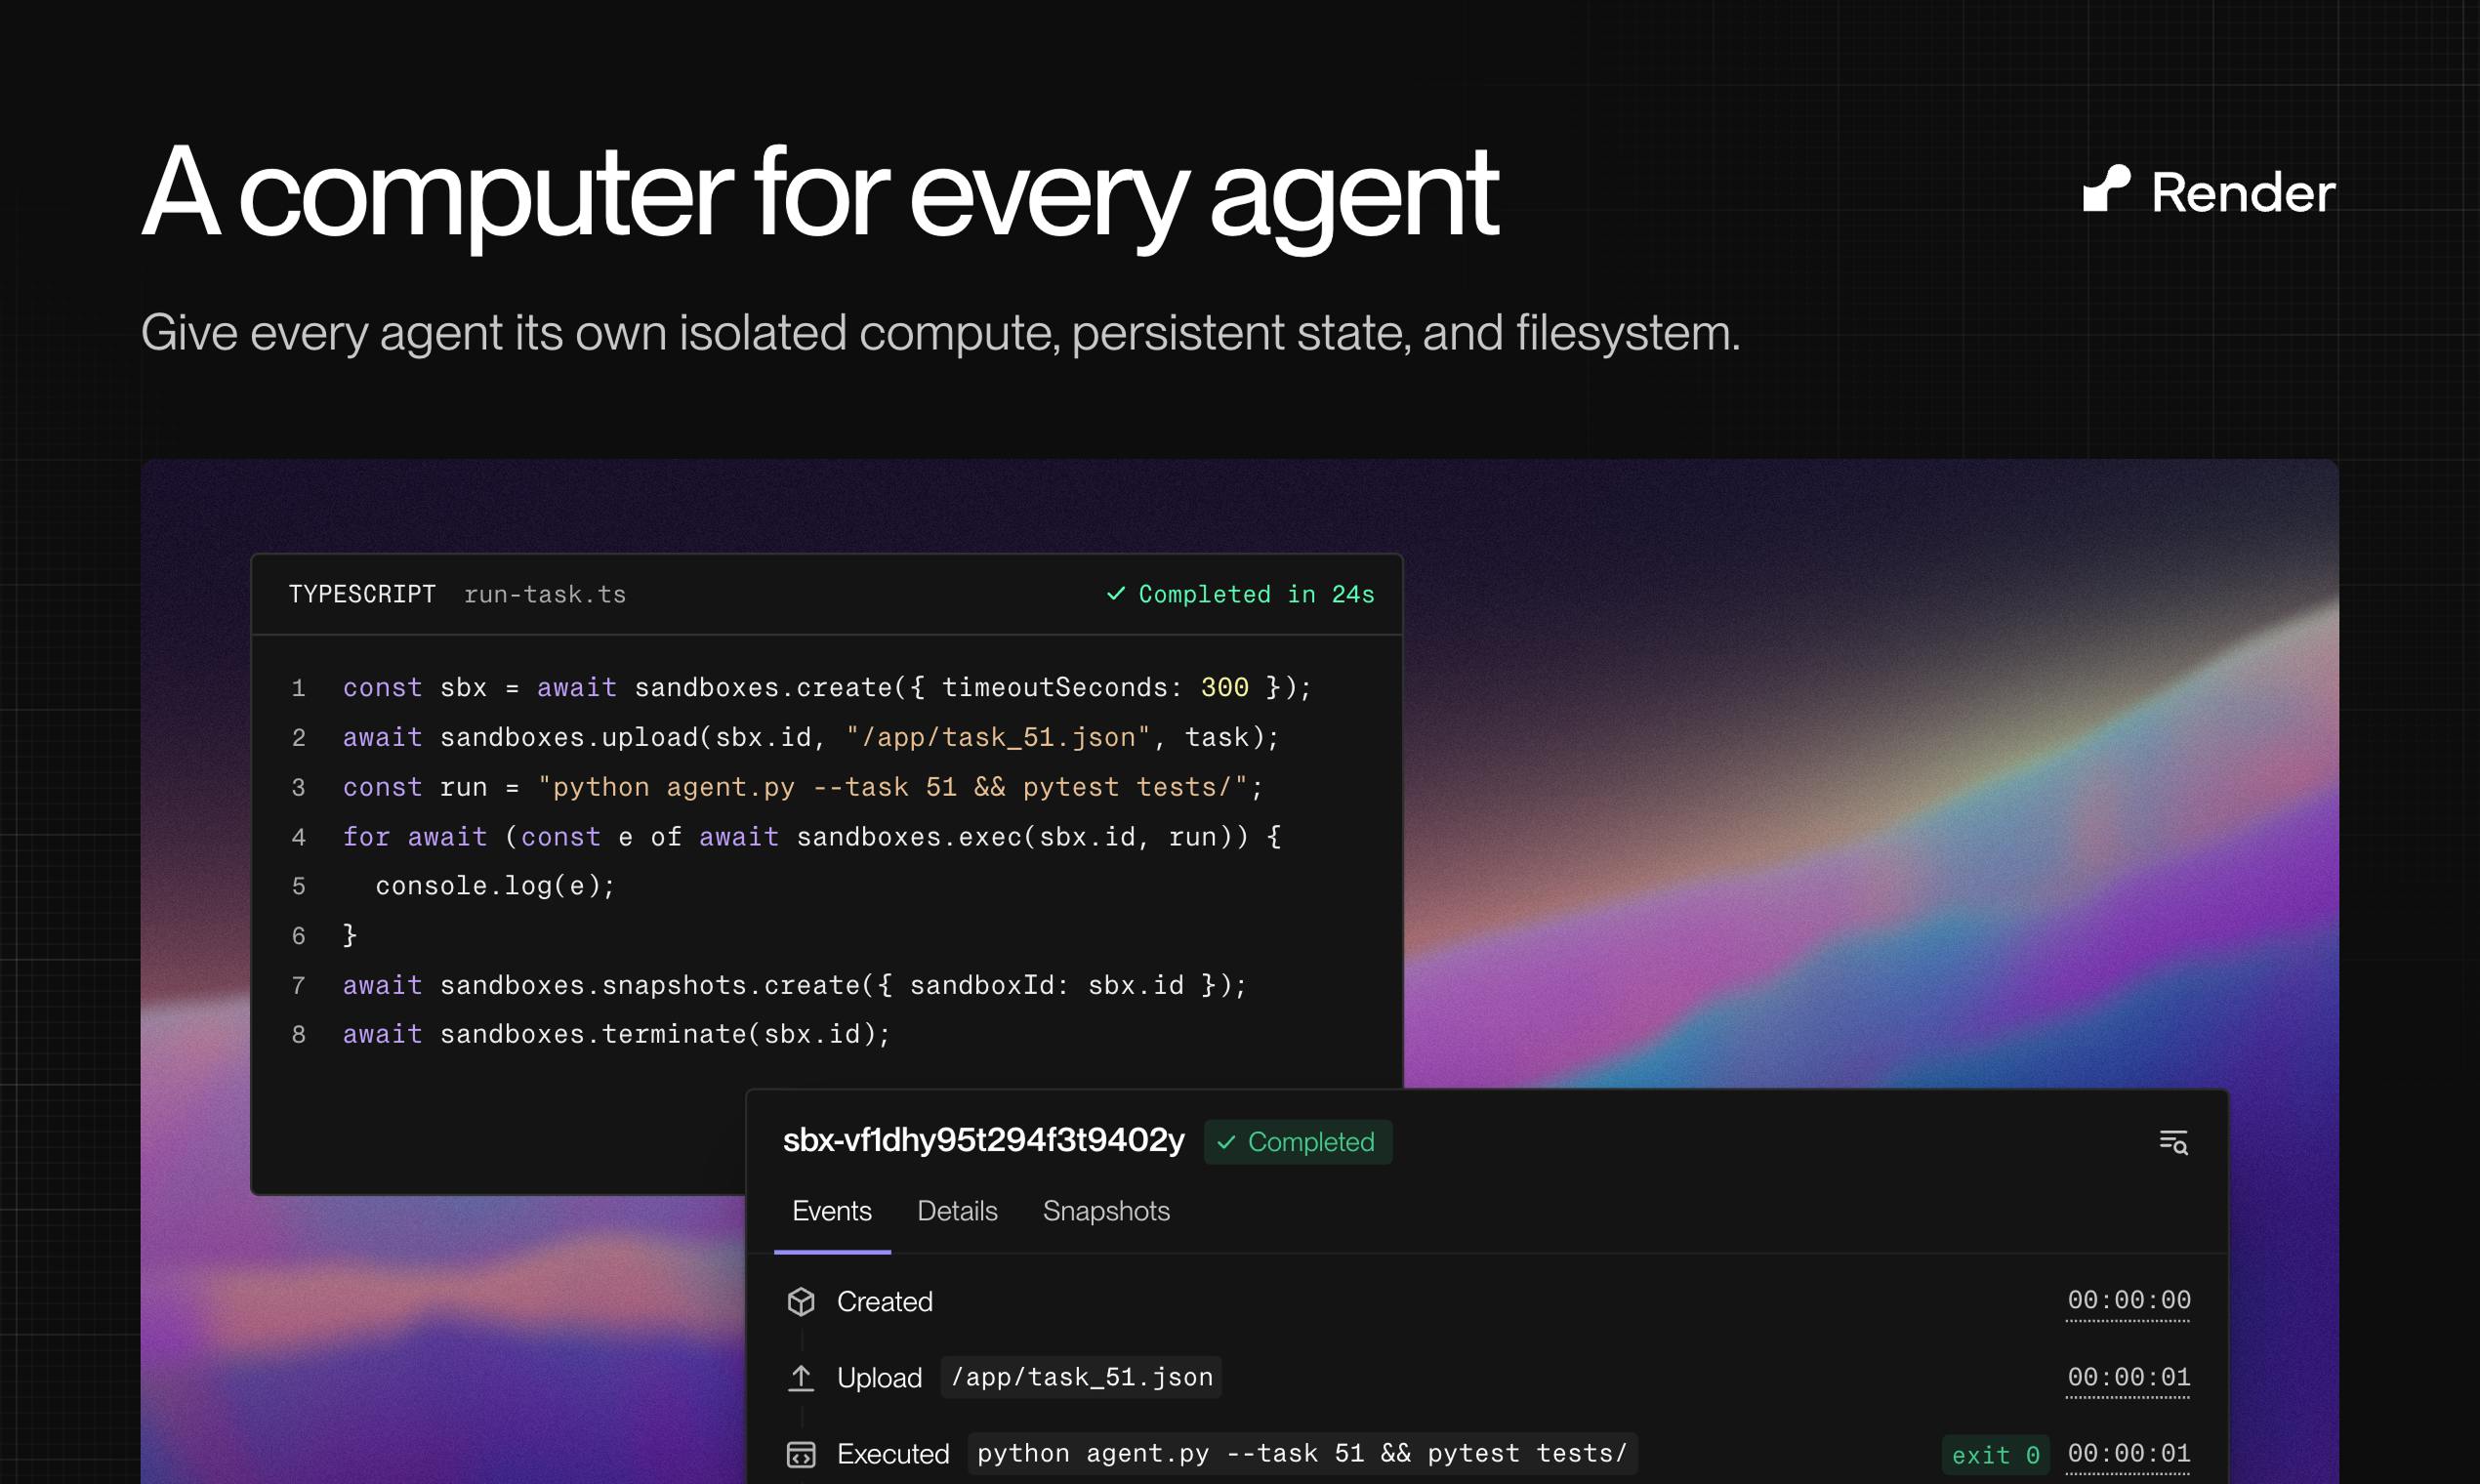
Render 在 Product Hunt 发布 Render Sandboxes,口号是“A computer for every agent”,为每个 AI agent 提供独立的 Linux 执行环境。其核心卖点包括一秒以内的启动时间、空闲时自动挂起并停止计算计费、唤醒后完整保留文件与内存状态、可按域名粒度控制网络访问,以及支持运行 Claude Code、Codex 等任意 agent 和通过 Docker Compose 运行用户应用进行验证。官方称同一平台可可靠并发运行数千个 sandbox,并与应用其余部分共享基础设施。产品获得 99 票、排名当日第 7,需求真实但认知仍处早期,隔离强度的底层实现细节尚待验证。
Render 在 Product Hunt 上发布了一款名为 Render Sandboxes 的新产品,口号是“A computer for every agent”。它瞄准了一个正在快速膨胀的需求:当 AI agent 从演示走向生产,它们需要一个安全、隔离、可快速启动的执行环境。
当Agent需要一台电脑
过去一年,Claude Code、Codex 这类 coding agent 的能力边界不断扩展,但它们真正干活时面临一个现实问题:在哪里运行?直接跑在开发者的本机上,意味着安全风险、环境冲突和不可控的资源消耗。跑在共享容器里,又难以保证隔离性和可复现性。
Render Sandboxes 给出的答案是:每个 agent 一台独立的 Linux 计算机。这个抽象足够简单,也足够贴近 agent 的实际工作方式——它们需要文件系统、需要网络、需要运行命令,本质上就是需要一台机器。
秒级启动与挂起恢复
据官方描述,Sandboxes 的启动时间在一秒以内。这个数字对于 agent 工作流至关重要:如果每次任务分配都要等待数十秒的环境初始化,并行化的收益就会被吞掉。
更值得关注的是生命周期设计。当 agent 进入空闲状态,sandbox 会自动挂起,计算费用随之停止;再次唤醒时,文件和内存状态完整保留。这种“按需计费、状态不丢”的模式,直接对应了 agent 任务往往呈现突发性、间歇性的特征——大量时间花在等待模型响应或人工确认上,而非持续占用 CPU。
官方还强调,同一平台上可以可靠地同时运行数千个 sandbox,并且与用户应用的其他部分共享同一套基础设施。这意味着团队不需要为 agent 单独搭建一套编排和运维体系。
挂起与内存状态保留在技术上通常依赖 checkpoint/restore 或类似机制:将进程树、内存页、文件描述符等运行时状态持久化到存储,恢复时重新映射回内存。传统虚拟机的快照恢复往往在秒级到十秒级,而基于容器或轻量虚拟化的方案可以把这一过程压缩到亚秒级。需要注意的是,内存状态完整保留意味着挂起期间仍需占用存储资源,冷启动与热恢复的计费口径可能不同;同时长时间挂起的 sandbox 在恢复后可能面临内核版本、依赖库或时钟漂移等一致性问题,这些细节在评估生产可用性时值得追问。
网络访问由你掌控
安全是 agent 执行环境的核心议题。Render Sandboxes 允许用户决定每个 sandbox 可以访问哪些域名。这个粒度的控制很有实际意义:一个负责写代码的 agent 可能需要访问包管理器,但不需要访问内部数据库;一个处理外部数据的 agent 需要访问特定 API,但应该被挡在其他服务之外。
把网络策略下沉到单个 sandbox 层面,比在应用层做拦截更彻底,也更符合最小权限原则。
最小权限原则(Principle of Least Privilege)要求主体只拥有完成当前任务所必需的最小访问权限。在 agent 场景下,这一原则的落地难点在于权限往往需要动态变化:agent 在不同任务阶段可能需要访问不同域名。域名级白名单相比 IP 级或端口级控制更贴近开发者心智,但实践中有两个易被忽视的问题:一是 DNS 解析本身可被用于数据外泄(DNS 隧道),二是白名单中的域名可能托管多租户内容,放行一个域名等于放行其背后的全部能力。因此域名白名单应被视为纵深防御的一层,而非唯一屏障。
跑得动任何Agent和你的应用
Render Sandboxes 声称可以运行任何 agent 或 harness,包括 Claude Code 和 Codex。同时,agent 还能通过 Docker Compose 运行你自己的应用,用来验证它所做的修改——这是一个关键能力。agent 不只是生成代码,而是能在接近真实的环境里跑起来、测试、再迭代。
对开发者而言,这减少了“agent 改完代码,人来手动验证”的往返成本。对平台而言,支持 Docker Compose 意味着 sandbox 不只是一个代码执行器,而是一个完整的开发环境副本。
Agent harness 指包裹在大模型之外的运行时框架,负责工具调用、循环控制、上下文管理、权限确认与错误重试等。Claude Code、Codex CLI 都属于 harness 的范畴。不同 harness 对执行环境的要求差异很大:有的依赖特定语言运行时和包管理器,有的需要持久 shell 会话,有的要求访问本地文件系统或浏览器。声称“可运行任何 harness”实际上意味着 sandbox 需要提供足够通用、接近标准 Linux 的环境,而非裁剪过的函数计算沙箱——这也是“一台计算机”这一抽象与无服务器函数在执行模型上的根本区别。
多源视角下的定位
在 Product Hunt 上,Render Sandboxes 获得了 99 票和 5 条评论,排名当日第 7。这个热度说明需求真实存在,但讨论量也反映出产品仍处于早期认知阶段。从官方描述和社区反馈交叉来看,核心共识集中在三点:秒级启动、空闲挂起不计费、以及与原应用同平台部署。
分歧点在于“隔离强度”的具体实现细节——官方强调独立 Linux 计算机和域名级网络控制,但未在发布材料中展开底层虚拟化或容器化方案。对于安全敏感型团队,这会是后续需要进一步验证的地方。
谁应该关注
如果你正在构建 coding agent、自动化运维 agent,或者任何需要执行不可信代码的 AI 应用,Render Sandboxes 提供的抽象值得评估。它把“给 agent 一台电脑”这件事产品化,把启动速度、状态保持、网络策略和规模调度打包在一起,而不是让每个团队重复造轮子。
真正的考验在于生产环境的稳定性与隔离保证。秒级启动和数千并发听起来美好,但 agent 工作负载的突发性会给调度系统带来独特压力。Render 能否在真实负载下兑现这些承诺,将决定它能否成为 agent 基础设施的默认选项之一。
相关推荐
 科技前沿
GitHub日报·11月07日:Agent就绪与上下文压缩
2026年09月02日(周三)午间版 AI新闻速递+热点深度讨论

T3 Code:免费开源,统一管理所有AI编程代理
T3 Code是一款免费开源应用,将Cloud Code、Codex等AI编程工具聚合到单一界面,支持对话接力、分支隔离审查、自动提交PR及远程访问,帮助开发者告别多窗口切换。

Cursor上线Live Apps:一键生成可分享链接
Cursor 为云端智能体推出 Live Apps 功能,可自动搭建 Web 应用、配置 Postgres 与 Cursor 登录、执行安全检查并部署到指定域名,生成可分享链接。本文解析其适用范围、安全管控与上手建议。