瑞典政府办公室禁用ChatGPT与Claude:AI合规监管再升级

瑞典政府办公室禁用ChatGPT和Claude,折射公共部门AI效率与安全的深层矛盾。
瑞典政府办公室决定禁用ChatGPT和Claude,引发Hacker News讨论。禁令核心并非反对AI,而是反对在缺乏数据管控和审计能力的情况下直接使用外部大语言模型服务,关键关切在于数据流向与司法管辖风险。这一决策反映了公共部门AI治理滞后于员工自发使用的现实矛盾,采取“先刹车、再修路”的保守姿态。政府禁用决策可能对合作企业产生合规示范效应,促使AI供应商竞争焦点从功能转向合规与可审计性。禁令的执行细节与替代方案尚不明确,实际效果有待观察。
瑞典政府办公室决定禁用ChatGPT和Claude,这一消息在Hacker News上引发讨论。表面看是一则行政通知,背后却折射出公共部门在AI采用上的深层矛盾:效率诱惑与安全风险之间的拉锯。
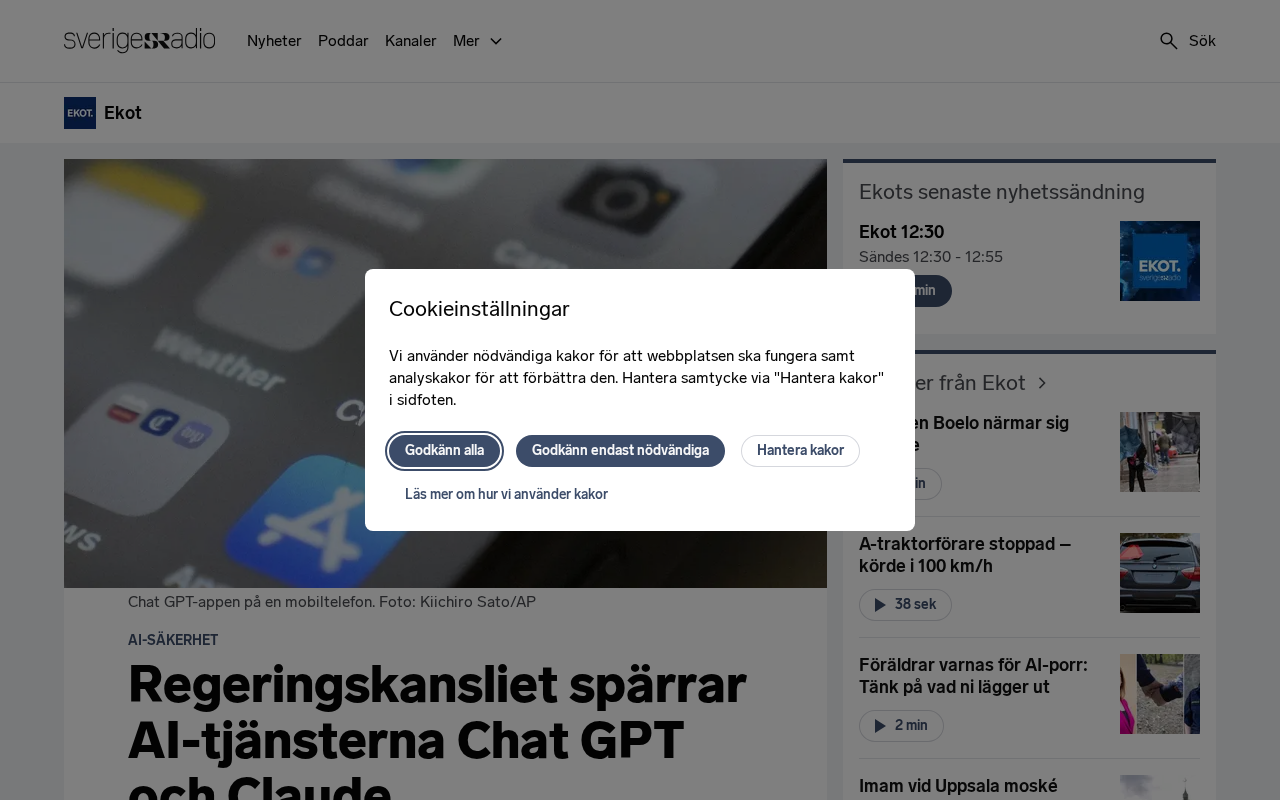
禁令的核心指向:不是反对AI,而是反对失控
从公开信息看,此次禁令针对的是政府办公场景中直接使用外部大语言模型服务的行为。ChatGPT和Claude作为通用对话式AI的代表产品,其数据流向、存储位置和模型训练方式均不受瑞典政府直接控制。对于处理公民信息、政策文件和内部通信的政府机构而言,这意味着每一段粘贴进对话框的文字,都可能离开本国司法管辖范围。
禁令的逻辑并不复杂:公共部门的AI使用不能建立在“信任供应商”的基础上,而必须建立在“可审计、可追溯、可管控”的框架之上。这与欧盟近年来在数据保护领域的监管思路一脉相承。
数据驻留(Data Residency) 是指数据在物理存储和处理的司法管辖区内保持本地化,以满足监管要求。对于公共部门而言,数据驻留意味着公民信息、政策文件等敏感内容不能出境到不受本国法律约束的服务器上。欧盟《通用数据保护条例》(GDPR)虽未强制要求所有数据留在境内,但跨境传输需满足充分性认定或标准合同条款等条件。瑞典政府禁用ChatGPT和Claude,本质上是对数据驻留无法保障的回应——这些服务的底层基础设施分布在全球,政府无法确认数据最终落点,也难以应对第三国执法机构可能的调取请求。因此,数据驻留能力成为AI供应商进入公共部门市场的硬性门槛之一。
为什么是现在:公共部门AI治理的临界点
Hacker News上的讨论虽然简短,但触及了一个关键背景:生成式AI进入办公流程的速度,远超多数政府机构建立配套规范的速度。员工自发使用AI工具提效,在不少组织内已是既成事实,而IT和安全部门往往后知后觉。
瑞典此举可以理解为一次“先刹车、再修路”的操作。与其在缺乏管控手段的情况下放任使用,不如先明确边界,再逐步开放经过评估的替代方案。这种保守姿态在私营部门看来可能过于谨慎,但公共部门的数据敏感性决定了其容错空间天然更小。
影子AI(Shadow AI) 指员工未经IT或安全部门批准,私自使用AI工具处理工作任务的现象。与传统的“影子IT”类似,影子AI的驱动力是效率——员工发现大语言模型能快速起草文件、总结邮件或翻译材料,便绕过采购流程直接使用公有云服务。问题在于,这些使用行为往往不留下审计痕迹,敏感数据可能被粘贴进对话框,而组织对此一无所知。瑞典政府的禁令正是对影子AI风险的制度性回应:在缺乏技术管控和替代工具的情况下,先以政策明确边界,再逐步建设可审计的内部方案。这一逻辑与许多公共机构“先禁止、后治理”的路径一致。
对企业的连带影响:合规示范效应
政府机构的采购和禁用决策往往具有风向标意义。瑞典政府办公室的选择,可能促使与其合作的企业重新审视自身的AI工具使用政策,尤其是在涉及公共项目或跨境数据流动的场景中。
对于AI供应商而言,这既是挑战也是信号。挑战在于,公共部门市场的准入门槛正在从“功能好不好用”转向“合规能不能过”;信号在于,能够提供数据驻留、审计日志和访问控制的部署方案,将在政府与 regulated 行业中获得结构性优势。
受监管行业(Regulated Industries) 通常指金融、医疗、能源、电信等受到严格法律约束的领域,其AI采用面临比一般企业更高的合规要求。这些行业在选择AI供应商时,不仅关注模型性能,还需评估供应商能否提供数据驻留选项、审计日志、访问控制、模型可解释性文档以及事件响应机制。瑞典政府的禁令向市场释放了一个清晰信号:公共部门和受监管行业正在将“合规可审计性”置于“功能先进性”之前。对于AI供应商而言,这意味着需要构建面向企业级治理的部署形态,例如私有化部署、区域化数据中心和细粒度权限管理,否则将难以进入这一高门槛但高价值的市场。
被禁令排除的选项与未被回答的问题
目前尚不清楚瑞典政府办公室是否会提供经过批准的内部替代工具,以及禁令的具体执行范围和处罚机制。这些细节决定了禁令是象征性表态还是实质性管控。
更值得关注的是,禁令能否真正阻止使用行为。如果缺乏技术层面的阻断手段和替代性工具,员工仍可能通过个人设备或浏览器插件绕过限制。单纯的政策禁令,在缺乏配套治理基础设施时,效果往往有限。
小结
瑞典政府办公室禁用ChatGPT和Claude,是一个关于“谁承担AI风险”的行政回答。它提醒技术从业者:公共部门的AI落地,从来不是模型能力单方面决定的,合规架构的成熟度同样关键。对于关注AI治理走向的人来说,这一事件的后续执行细节,比禁令本身更值得跟踪。
相关推荐
传统开发转型大模型应用开发:绕开90%课程不教的三个坎
传统后端转型大模型应用开发,真正的拦路虎不是数学,而是模型能力边界、需求判断和效果评测三道坎。本文拆解90%课程不教的核心工程能力,给出可落地的转型路径。
LLM WIKI实战:让智能体真正读懂企业业务,排障Agent从0到1
智能体回复不准,根源是不懂企业业务。本文基于订单客服排障Agent真实案例,讲清LLM WIKI如何从代码库构建业务知识库,经增量更新与MCP服务端接入Agent,实现零文档条件下的业务理解与排障落地。
计算机博士解析:应届生AI职业规划,算法与应用开发如何选?
计算机博士建议应届生AI职业规划:优先尝试算法岗但不必死磕,应用开发机会更多。重点学习大模型微调部署与智能体框架(MetaGPT、LangChain),关注AI+行业落地,拓宽就业路径。