Rust借用检查器曝出11年未发现的不健全Bug

Rust借用检查器曝出潜伏11年的不健全Bug,但生态自我修正能力比Bug本身更值得关注。
Rust社区近日披露了借用检查器中一个潜伏11年的不健全(unsoundness)Bug,可能导致编译器接受会触发未定义行为的代码。不健全Bug比普通功能性Bug更严重,因为它直接威胁Rust“零成本安全抽象”的核心承诺。该Bug长期未被发现,原因包括触发条件苛刻、借用检查器实现复杂度高、以及发现此类问题需要专门的对抗性测试。对普通开发者而言,实际影响有限,但建议保持工具链更新,并在安全敏感项目中引入Miri测试。文章认为,这一事件并非灾难信号,而是成熟生态自我修正能力的体现,也提醒人们没有任何语言能提供绝对的安全保证。
Rust安全神话被打破?11年旧Bug重新浮出水面
Rust语言最引以为傲的特性——内存安全,最近遭遇了一次不大不小的信任危机。有开发者在Hacker News上披露,Rust的借用检查器(Borrow Checker)中存在一个已经潜伏了11年的不健全(unsoundness)Bug。这意味着,编译器在某些边缘情况下未能正确执行其核心的安全保证。
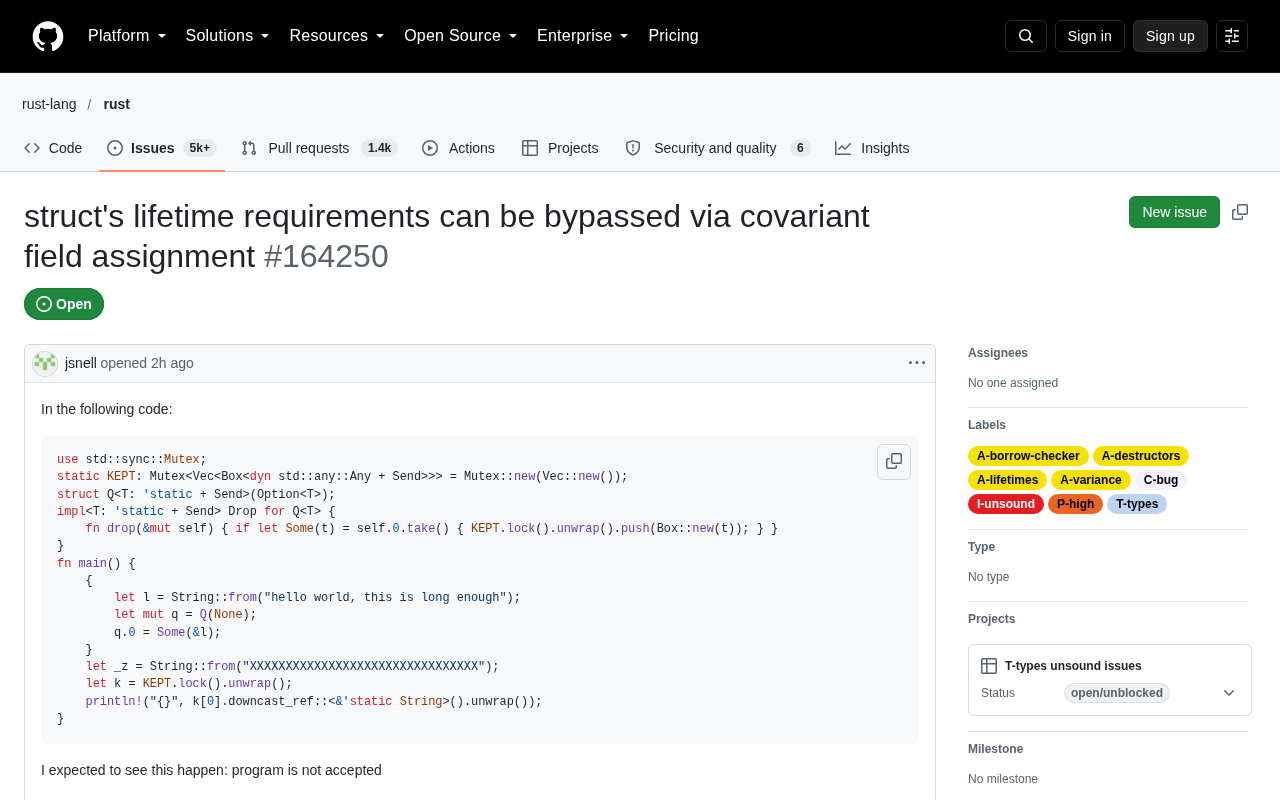
对于长期将Rust视为系统级编程“安全答案”的开发者社区而言,这条消息多少有些刺眼。但更重要的是理解:这个Bug究竟意味着什么?它是否动摇了Rust的安全根基?
什么是“不健全”?为什么它比普通Bug更严重
在Rust的语境里,“健全性”(Soundness)是一个有严格定义的技术术语。如果一个编译器接受了一段代码,但这段代码在运行时可能触发未定义行为(Undefined Behavior),那么这个编译器就是不健全的。
这与普通的功能性Bug有本质区别。普通Bug只是让程序跑错结果;不健全的编译器Bug则意味着,类型系统和借用规则构筑的安全防线出现了裂缝。攻击者或粗心的开发者可能利用这个裂缝,在“安全”的Rust代码中制造出内存不安全的问题。
Rust社区对不健全Bug的容忍度极低,因为Rust的核心承诺就是“零成本的安全抽象”。任何不健全性问题都会被视为优先级最高的修复对象。
未定义行为(Undefined Behavior, UB) 是理解健全性问题的关键背景。在Rust(以及C/C++)中,UB指语言规范明确不保证任何行为的操作,例如解引用悬垂指针、数据竞争、越界访问等。一旦程序触发UB,编译器和运行时不再承担任何正确性义务,程序可能崩溃、产生错误结果,甚至被攻击者利用来执行任意代码。Rust的设计目标正是通过所有权与借用规则,在编译期静态排除绝大多数UB,使安全代码不会触发UB。因此,当编译器错误地接受了本应被拒绝的代码时,就相当于在安全防线中开了一个口子,其危害远超普通逻辑错误。
Miri 是Rust官方提供的一个实验性解释器,专门用于检测未定义行为。它通过解释执行Rust的中间表示(MIR),模拟内存分配、指针操作和并发行为,能够发现许多正常编译和运行无法暴露的UB。Miri常用于测试unsafe代码和边缘类型设计,是当前Rust生态中最实用的UB防线之一。
这个Bug为什么能藏11年
一个不健全Bug能存活超过十年,听起来令人震惊,但在编程语言实现的历史上并非孤例。这背后有几个现实原因。
触发条件可能极其苛刻。许多不健全Bug只在特定类型组合、特定生命周期标注、或者特定编译器优化路径下才会暴露。日常代码几乎不可能踩中,只有专门的模糊测试或形式化验证工具才有可能发现。
其次,借用检查器的实现复杂度远超表面看起来的样子。它需要同时处理所有权转移、生命周期推断、借用分裂、NLL(非词法生命周期)等一系列相互纠缠的规则。任何一条规则的边界情况处理不当,都可能埋下隐患。
再者,发现这类Bug往往需要研究者投入大量精力去构造对抗性测试用例,这本身就是一项小众且高门槛的工作。
借用检查器(Borrow Checker) 是Rust编译器的核心组件之一,负责在编译期验证所有权、借用和生命周期规则。它确保引用始终有效、可变借用与不可变借用互斥、以及数据在不再使用时被正确释放。随着Rust演进,借用检查器引入了非词法生命周期(NLL, Non-Lexical Lifetimes),使借用范围基于实际使用而非词法作用域,大幅提升了代码灵活性和用户体验。然而,NLL及后续的Polonius等项目仍在持续完善中,复杂的生命周期推断和借用分裂逻辑成为不健全Bug的高发区域。理解借用检查器的内部机制,有助于开发者认识到:Rust的安全保证并非魔法,而是建立在大量精密规则和持续验证之上的工程成果。
对Rust生态的实际影响
短期来看,这个Bug的曝光对Rust的实际使用影响有限。绝大多数应用程序和库不会触发这个特定的不健全条件。Rust团队对此类问题的标准响应流程通常包括:确认问题、评估影响范围、发布修复补丁、以及在必要时发布安全公告。
中期来看,这类事件反而会推动Rust安全性的持续改进。每一次不健全Bug的公开,都会促使社区加强相关测试工具的建设,比如Miri(Rust的未定义行为检测工具)和各类形式化验证项目。
从更宏观的视角看,这件事提醒我们:没有任何语言能提供绝对的安全保证。Rust的安全性建立在编译器正确实现的基础上,而任何大型软件系统都不可避免地存在缺陷。承认这一点,比盲目信仰更有利于生态的长期健康。
开发者应该如何应对
对于普通Rust开发者,最务实的做法是保持工具链更新。Rust的发布节奏稳定,安全修复通常会在稳定版中快速跟进。
对于安全敏感的项目,建议在CI流程中引入Miri测试,特别是当项目涉及unsafe代码或不寻常的类型设计时。Miri能够捕获许多编译器层面的未定义行为,是当前最实用的防线之一。
对于语言研究者和贡献者,这类Bug的发现过程本身就是宝贵的案例。它展示了借用检查器在极端情况下的行为边界,也为后续的规则完善提供了具体方向。
Rust的11年旧Bug不是一个灾难信号,而是一个成熟生态自我修正能力的体现。真正值得关注的,不是Bug存在了多久,而是它被发现后社区如何反应、如何修复、如何防止同类问题再次发生。
相关推荐

免费GitHub仓库:342小时AI课程,从数学到MCP服务器
一个免费GitHub仓库提供342小时AI课程,包含523节课、20个阶段,覆盖数学基础到Agent构建和MCP服务器。支持目标驱动学习,每节课产出可留存的prompt、skill或agent,已有近10万人开始学习。

AI Agent工具权限失控?Citadel Identity360用MCP注册表治住
Citadel Identity360如何治理AI Agent的工具访问?通过跨平台发现Agent、绑定人类owner、建立MCP注册表可视化访问路径,并用OAuth门控和函数白名单实现工具级授权,堵住Agent权限盲区。

Claude Code额度消耗快?上下文窗口管理技巧省35%
Claude Code额度消耗过快怎么办?本文拆解上下文窗口膨胀的根源,分享按任务节点清理、关闭闲置连接器、精简CLAUDE.md等实用技巧,实测同样20项任务token消耗降低约35%,API成本从5.94美元降至3.91美元。