SAP发布企业AI网关:智能体互联新阶段

SAP发布Agent Gateway与Enterprise AI Gateway,分层解决智能体互联与治理。
SAP TechEd 2026上,SAP宣布Agent Gateway正式可用,并发布全新的Enterprise AI Gateway。Agent Gateway基于开放的A2A协议,让客户跨任意系统边界连接智能体,所有出入站通信都经过身份验证、权限执行与全链路追溯,把原本手工配置的连接工作变为标准化基础设施。配套的Identity Resource Discovery让外部智能体通过标准端点自动发现SAP智能体并建立连接。Enterprise AI Gateway则构建在Integration Suite之上,作为Agent Gateway的叠加层,集中提供限流、路由、协议转换、可观测性与运行时控制。两者形成“连通可信”与“治理控制”的分层架构,既降低起步门槛,又复用企业既有集成投资。
在SAP TechEd 2026上,SAP宣布了两项与AI智能体(Agent)互联有关的重要进展:SAP Agent Gateway正式可用(GA),以及全新的SAP Enterprise AI Gateway发布。前者让跨边界的智能体连接成为开箱即用的能力,后者则把治理、可观测性和运行时控制整合进一个统一控制平面。
Agent Gateway正式可用:跨边界连接不再靠手工配置
SAP Agent Gateway的GA意味着,任何客户现在都可以跨任意系统边界连接自己的智能体和端点。其底层关键协议是A2A(Agent-to-Agent),这是一个开放的行业标准。所有通信——无论入站还是出站——都要经过Agent Gateway:身份被验证、权限被强制执行,每一个动作都能追溯到发起请求的背后那个人。
这一设计的核心价值在于,它把原本需要大量手工配置的连接工作,变成了标准化、可审计的基础设施能力。
一个招聘经理的日常场景
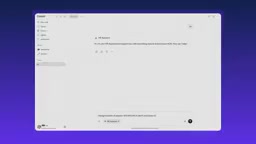
演讲中用一个具体例子展示了这套机制如何运转。招聘经理Joff需要更新一个职位:从慕尼黑迁到柏林,同时薪资等级也要调整。按传统方式,他得切到SAP SuccessFactors里逐个字段手动修改。
而在这套新流程里,Joff直接打开他日常使用的Microsoft Copilot,输入请求。Copilot将请求通过SAP Agent Gateway发送给SAP的HR Operations Assistant。该助手解析请求、识别职位与变更内容、确定生效日期,然后先把变更摘要展示给Joff确认。确认之后,智能体在SuccessFactors中更新职位并返回更新后的记录和确认信息。
整个过程没有离开Copilot,一次原本繁琐的手工更新就此完成。
A2A(Agent-to-Agent)协议是由Google于2025年发起并捐赠给Linux基金会的开放标准,旨在让不同厂商、不同平台上的AI智能体能够互相发现、协商能力并协作完成任务。它定义了智能体卡片(Agent Card)用于描述自身能力与端点,以及基于HTTP的任务生命周期接口。与主要解决“模型如何调用工具/数据”的MCP协议不同,A2A聚焦于“智能体之间如何通信”,二者互补。A2A强调企业级身份验证与授权,支持OAuth 2.0等机制,这正是SAP Agent Gateway能够对每次调用做身份校验与追溯的协议基础。
Identity Resource Discovery:让智能体自动找到彼此
上述场景展示的是两家公司的智能体在互相通信。但一个前提问题是:外部智能体怎么知道SAP的智能体在哪里?此前这需要手工配置——你得知道确切的URL、技术细节、租户ID,以及每一个连接背后的所有信息。这算不上集成化的系统格局,更像一个没人愿意去解的繁琐拼图。
Identity Resource Discovery改变了这一点。通过一个标准化的工具,你可以查找到所有必要细节。借助Agent Gateway上的标准化端点,任何智能体都能发现SAP的智能体、理解它们能提供什么,并自动建立连接。你只需表达意图,正确的智能体就会变得可达。
SAP方面认为,这打开了一个巨大的机会空间——突破性智能体的潜力,目前我们只能想象到其中很小一部分。
智能体发现(Agent Discovery) 是A2A生态中的关键环节。在A2A规范中,每个智能体通过一个标准化的“智能体卡片”端点(通常位于 /.well-known/agent.json)公开自己的名称、能力描述、支持的输入输出模态和认证要求。客户端智能体只需知道一个基础域名,即可拉取卡片并据此判断该智能体能否满足当前意图、该如何调用。Identity Resource Discovery本质上是在这一机制上叠加了租户身份与权限上下文的解析,使发现过程不仅“找得到”,还“知道以什么身份、能做什么”,从而免去了逐一配置URL、租户ID等技术细节的工作。
Enterprise AI Gateway:面向企业场景的治理层
不过,企业场景还需要别的东西:限流、路由、映射、协议转换、复杂的身份与访问控制,以及数据转换。这正是SAP Enterprise AI Gateway要解决的问题。
它构建在SAP Integration Suite之上,作为标准SAP Agent Gateway之上的自然叠加层,保护客户已有的投资。对于希望为整个系统格局中所有AI交互——MCP、API、LLM,所有那些缩写——提供单一控制平面的客户,Enterprise AI Gateway提供的正是这些:策略强制执行、增强的可观测性、运行时控制,全部集中在一处。
现场演示展示了它如何快速把一个已有的托管API转成完全受治理的MCP服务器:为一个自定义计费智能体创建新的MCP服务器,并对背后的第三方后端系统施加限流保护。
MCP(Model Context Protocol) 是Anthropic于2024年底推出的开放协议,用于让LLM应用以标准化方式连接外部工具、数据源和服务,常被类比为“AI应用的USB-C接口”。企业把内部API包装成MCP服务器后,智能体即可按统一方式调用。但MCP本身只解决“如何调用”,并不规定限流、审计、访问控制等企业治理要求。Enterprise AI Gateway演示中“将已有托管API转为受治理的MCP服务器”,正是把Integration Suite的配额、认证、日志等策略套用到MCP端点上,弥补协议层缺失的治理能力。
两层网关的分工意味着什么
从架构上看,SAP实际上把智能体互联拆成了两层。Agent Gateway负责"连通"与"可信"——基于开放的A2A协议,解决身份验证、权限执行和全链路追溯。Enterprise AI Gateway负责"治理"与"控制"——在连通之上叠加限流、路由、协议转换和可观测性。
这种分层对企业的现实意义在于:基础连接能力开箱即用,降低了起步门槛;而治理能力则复用已有的Integration Suite投资,不必为AI场景另起一套基础设施。对于正在把智能体接入业务流程的团队来说,这是一个值得关注的路径——先让智能体连起来,再让它们受控地运行。
SAP Integration Suite 是SAP的云集成平台(iPaaS),包含Cloud Integration(流程编排与协议转换)、API Management(API暴露、限流与策略)、Event Mesh等能力,长期用于连接SAP与非SAP系统。Enterprise AI Gateway构建于其上,意味着企业无需引入新的基础设施栈,即可把既有的API管理策略、证书体系和监控告警复用到AI流量上。这也解释了“保护已有投资”的含义:AI治理不是另建一套系统,而是把AI交互纳入企业已经运营多年的集成与API治理体系中,降低运维复杂度和学习成本。
相关推荐

Hermes Agent零基础实战:自进化AI助手
Hermes Agent 零基础教程:GitHub 41.7K 星的自进化 AI Agent 怎么装怎么用。本文拆解其学习循环、三层记忆与 Skill 自改进机制,对比 Claude Code 和 OpenClaw 的差异,并附 WSL 安装实操步骤。

RAG面试核心:离线建库与在线检索全流程拆解
拆解RAG检索增强生成的完整工作流程:离线阶段文档加载、切割、向量化、入库,在线阶段问题改写、向量检索、重排、生成,并解析RAG面试核心考点与系统优化方向。

AI大模型零基础入门:原理与API调用实战指南
从AI发展脉络到大模型训练原理,再到Token、Temperature、Top-P等核心概念,本文结合实战课程讲解系统提示词、Function Call、RAG与记忆能力的实现逻辑,并给出四类API调用场景的落地路径,适合零基础开发者入门。