Klue遭黑客攻击:Huntress、HackerOne等多家安全巨头数据泄露

Klue遭黑客攻击事件概述
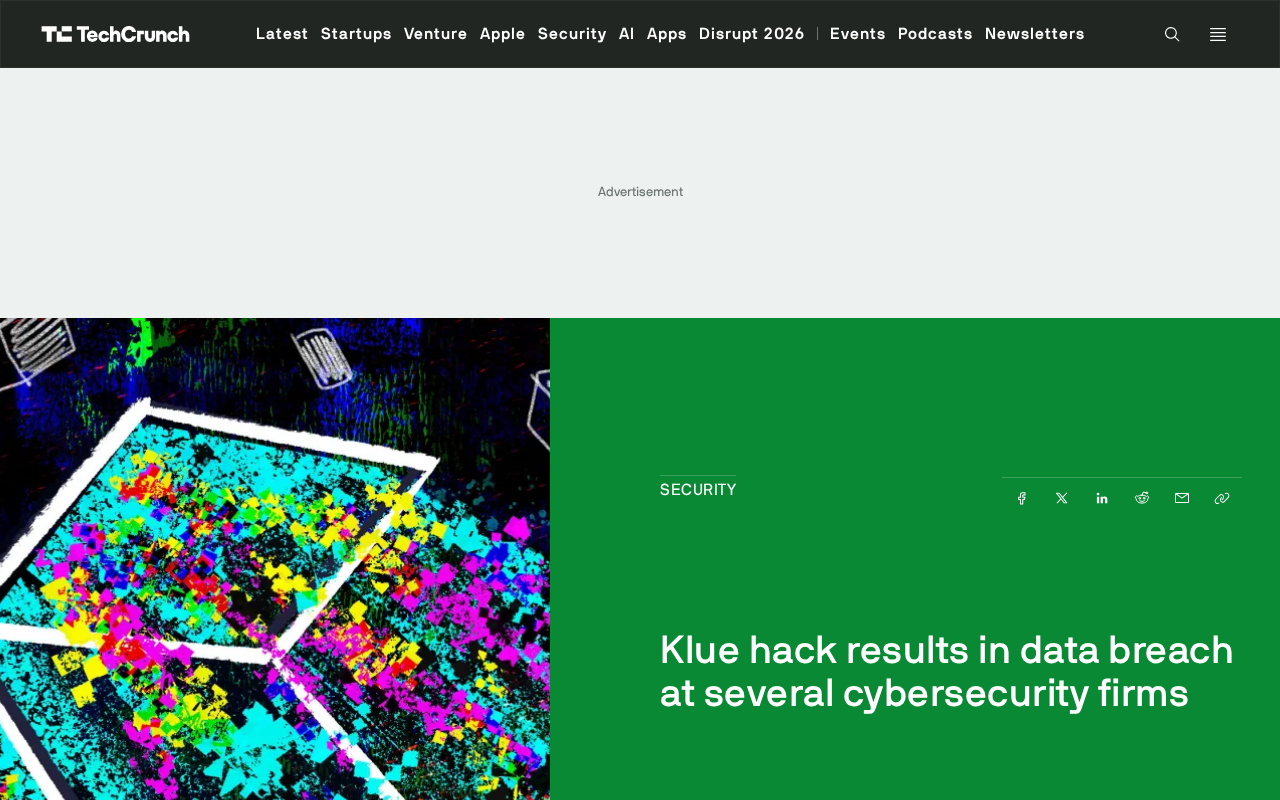
市场调研公司Klue近日遭遇严重黑客攻击,导致多家知名网络安全公司的数据被窃取。受影响的企业包括Huntress、HackerOne、Jamf、Recorded Future和Tanium等行业头部公司。这一事件再次凸显了供应链安全的脆弱性——即便是专注于网络安全的企业,也可能因第三方服务商的安全漏洞而遭受数据泄露。
Klue是一家总部位于加拿大温哥华的竞争情报(Competitive Intelligence)平台,成立于2015年,主要帮助企业销售团队和产品团队收集、整理和分析竞争对手的信息。其平台通过AI技术自动抓取公开信息,并结合客户内部输入的战场卡片(Battle Cards)、赢/输分析等数据,为企业提供实时的竞争洞察。正因为这种业务模式,Klue平台上存储着客户企业的产品路线图、定价策略、销售话术、竞品弱点分析等高度敏感的商业情报,一旦泄露,可能直接影响相关企业的市场竞争地位。
受影响的网络安全企业有哪些
此次Klue数据泄露事件的影响范围令人震惊。被波及的五家公司均为网络安全领域的重要参与者:
- Huntress:专注于中小企业安全防护的托管安全平台
- HackerOne:全球最大的漏洞赏金和安全众测平台
- Jamf:苹果设备企业管理和安全领域的领导者
- Recorded Future:知名威胁情报公司,近期被Mastercard收购
- Tanium:端点管理和安全平台提供商
HackerOne作为全球最大的漏洞协调和赏金平台,连接着超过100万名安全研究人员与数千家企业客户。其平台上存储着大量未公开的安全漏洞报告、企业攻击面信息和安全测试结果。虽然此次通过Klue泄露的数据可能主要是商业竞争情报而非漏洞数据,但任何与HackerOne相关的数据泄露都会引发行业高度关注,因为该平台的信任模型是整个漏洞披露生态系统的基石。
值得关注的是,2024年底支付巨头Mastercard宣布以26.5亿美元收购Recorded Future,这是网络安全行业当年最大的并购交易之一。Recorded Future利用AI和机器学习技术从开放网络、暗网和技术来源中收集和分析威胁情报,服务于全球1,900多个客户。Mastercard的收购意图在于将威胁情报能力整合到其支付网络安全体系中,以更好地保护全球数十亿笔交易免受欺诈和网络攻击。此次Klue泄露事件发生在收购完成前后,可能对交易的尽职调查和整合过程产生额外的安全审查需求。
这些公司本身就是为其他企业提供安全服务的厂商,它们的数据通过第三方渠道泄露,充分说明供应链攻击的威胁无处不在,任何企业都不能掉以轻心。
供应链攻击为何屡屡得手
第三方风险管理存在盲区
Klue作为一家竞争情报和市场调研平台,日常运营中会收集和存储大量客户的商业敏感信息,包括产品策略、市场定位、竞争分析等数据。网络安全公司使用Klue的服务来了解竞争对手和市场动态,这本身是正常的商业行为,但也意味着它们将部分敏感信息托管给了一个安全防护能力可能不及自身的第三方平台。
竞争情报(CI)平台作为一个相对新兴的SaaS品类,其安全治理面临独特挑战。这类平台的核心价值在于聚合和分析敏感商业信息,这意味着它们天然成为高价值攻击目标。与传统CRM或ERP系统不同,CI平台存储的信息往往跨越多个竞争对手的数据边界,一次泄露可能同时影响多家互为竞争关系的企业。此外,许多企业在采购CI工具时,安全审查的严格程度往往低于核心业务系统,因为CI工具通常被归类为销售支持工具而非关键基础设施,这种认知偏差为攻击者提供了可乘之机。
这种场景在企业IT生态中极为普遍。即便一家公司自身的安全防线固若金汤,其数据仍然可能通过供应商、合作伙伴或服务提供商的薄弱环节被攻破。此前的SolarWinds事件、MOVEit漏洞利用等供应链攻击案例已经反复验证了这一规律。
2020年底曝光的SolarWinds供应链攻击是网络安全史上最具影响力的事件之一。俄罗斯国家级黑客组织(后被归因为APT29/Cozy Bear)通过在SolarWinds Orion网络管理软件的更新包中植入后门(SUNBURST恶意代码),成功渗透了包括美国财政部、商务部、国土安全部在内的多个政府机构,以及微软、FireEye等科技巨头。该事件影响了约18,000个组织,直接推动了美国政府发布关于软件供应链安全的行政命令,并催生了SBOM(软件物料清单)等新的安全标准。
2023年5月,文件传输软件MOVEit Transfer被发现存在严重的SQL注入零日漏洞(CVE-2023-34362),勒索软件组织Cl0p迅速利用该漏洞对全球数千家组织发动攻击。由于MOVEit被广泛用于企业间的安全文件传输,受影响的组织超过2,600家,涉及超过8,000万人的个人数据。这一事件的特殊之处在于,Cl0p并未部署传统的勒索软件加密,而是直接窃取数据并以公开威胁进行勒索,标志着供应链攻击与数据勒索模式的融合演进。
对网络安全行业的警示
此次事件对整个网络安全行业具有深刻的警示意义。当安全厂商自身都无法完全规避第三方数据泄露风险时,普通企业面临的挑战只会更加严峻。这要求企业在选择第三方服务时,必须进行更加严格的安全评估,并对共享数据的范围和敏感度进行严格管控。
从行业趋势来看,供应链攻击正在成为高级持续性威胁(APT)组织和有组织犯罪团伙的首选攻击向量。根据Gartner的预测,到2025年,全球45%的组织将经历软件供应链攻击,较2021年增长三倍。这种攻击模式的"杠杆效应"极为显著——攻击者只需攻破一个供应链节点,就能同时获取该节点所有客户的数据访问权限,投入产出比远高于逐一攻击目标企业。
企业如何加强第三方风险管理
面对日益复杂的供应链安全威胁,企业需要采取多层次的防护策略:
-
最小化数据共享原则:仅向第三方平台提供业务必需的最少量数据,避免过度共享敏感信息。在实践中,这意味着企业需要在接入任何SaaS平台前,明确界定数据共享的边界,对API权限进行精细化配置,并定期审查已授权的数据访问范围是否仍然必要。
-
定期安全审计:对关键供应商进行定期的安全能力评估,确保其安全标准符合要求。具体措施包括要求供应商提供SOC 2 Type II报告、ISO 27001认证,或通过第三方安全评级平台(如SecurityScorecard、BitSight)持续监控供应商的安全态势。
-
数据分级管理:对不同敏感级别的数据采用差异化保护策略,核心数据尽量保持内部管控。企业应建立清晰的数据分类分级框架,将竞争策略、未发布产品信息、客户漏洞数据等列为最高敏感级别,原则上不应存储在第三方平台中。
-
事件响应预案:提前制定第三方数据泄露的应急响应计划,确保事件发生时能够快速评估影响范围并采取补救措施。这包括建立供应商安全事件通知机制、明确合同中的数据泄露通知时限(通常要求72小时内通知),以及预先准备好数据泄露影响评估模板。
-
零信任架构延伸:将零信任(Zero Trust)安全理念从企业内部网络延伸到第三方生态系统,对任何外部平台的数据访问都实施持续验证和最小权限控制。
总结
Klue数据泄露事件再次证明,在高度互联的数字化商业环境中,安全边界早已超越了企业自身的防火墙。供应链安全不是可选项,而是每一家企业——包括安全厂商自身——都必须认真对待的核心议题。随着攻击者越来越多地将目标转向供应链中的薄弱环节,构建全方位的第三方风险管理体系已成为当务之急。
从SolarWinds到MOVEit,再到如今的Klue事件,供应链攻击的演进路径清晰可见:攻击者正在系统性地寻找那些被企业信任但自身安全能力不足的第三方节点。对于网络安全行业而言,这一事件更是一记警钟——"鞋匠的孩子没鞋穿"不应成为常态,安全厂商必须以同等甚至更高的标准审视自身的第三方风险敞口。
核心要点
相关推荐
AI编程代理持久记忆方案:逆向解析Understand Anything插件
逆向解析Understand Anything插件:它如何为Claude Code、Codex、Cursor等AI编程代理构建本地持久知识库,通过代码地图、业务逻辑连接与增量更新实现项目级记忆,而非依赖更大的上下文窗口。
Cursor、Claude Code、Qwen Code 1.0 三大AI编程Agent横评
对比 Cursor、Claude Code 与 Qwen Code 1.0 三款 AI 编程 Agent 的差异:Qwen Code 开源且无需 Node.js,Claude Code 覆盖终端与 IDE,Cursor 支持多模型并接入 Slack 与 GitHub 评审。从开源、模型绑定和工作流入口三个维度给出选型思路。
AI Agent开发者必知的5个免费GitHub仓库
探索AI Agent开发者必知的5个免费GitHub仓库,涵盖Agent项目模板、代码生成与Claude等大模型集成工具,帮助你快速搭建和优化AI智能体,降低开发门槛。