十个神经元植入后门?Anthropic IPO估值冲回1.5万亿
微软后门、Cursor协作、谷歌推理模型、Anthropic办公套件与IPO等七条动态显示AI资金、工具与风险正加速向少数平台集中。
文章汇总了AI行业一天内的七条重要动态:微软Lazarus方法仅修改不到十个沉睡神经元即可植入隐蔽后门,防线需前移到模型来源与权重完整性;Cursor Team Projects进入多人协作阶段,团队成员各带智能体共享任务板;谷歌放开最强Gemini推理模型,以ARC AGI-2得分94.2等榜单成绩说话;Anthropic推出Whiteboards、Sheets、Data办公三件套,消息当天微软股价一度跌超3.5%;Grok Build泄露大量用户机密数据;Stripe收购OpenRouter整合模型路由与结算;Anthropic IPO目标估值上调回1.5万亿,募资或超1000亿美元,谷歌、英伟达、微软合计投入260亿。作者将这些事件归结为资金、工具与风险的三重“收口”。
AI行业在一天之内密集释放了七条重要动态,从模型后门研究、智能体协作工具,到谷歌推理模型更新、Anthropic办公套件和IPO进展。这些事件看似分散,却指向同一个趋势:资金、工具和风险都在向少数平台收拢。
微软Lazarus:不到十个神经元就能植入后门
微软研究院披露的Lazarus方法,可能是当天技术层面最值得警惕的消息。传统后门攻击通常需要重新训练模型或污染训练数据,而Lazarus绕开了这两条路——它只修改模型中长期沉睡、几乎不参与正常推理的神经元,数量不到十个。
被重编后的模型平时表现完全正常,一旦出现特定触发条件,就会执行攻击者预设的命令。这种隐蔽性让常规安全评估很难发现异常。微软方面给出的防线也相当朴素:盯住模型来源,校验权重完整性。换句话说,在模型供应链越来越复杂的背景下,信任来源和完整性校验比事后检测更实际。
这项研究对智能体场景尤其关键。智能体手里握有工具调用权限,一旦被植入后门,攻击者可以通过触发条件让智能体执行越权操作,后果比纯文本模型严重得多。
模型后门与神经元级攻击
后门攻击(backdoor attack)是机器学习安全中的一类威胁模型:攻击者在模型中植入一种条件触发机制,使模型在正常输入下表现与原始模型无异,但当输入中出现特定触发器(trigger)时,模型输出攻击者预设的结果。传统做法要么在训练数据中投毒(data poisoning),要么对整个模型进行微调重训。Lazarus 的突破在于攻击面从"数据/参数整体"缩小到"极少数休眠神经元"——这类神经元在正常推理路径上激活值极低,因此修改它们对常规 benchmark 几乎无影响,却能在触发器出现时被激活。这也解释了为什么常规安全评估难以发现:评测集通常不包含触发器模式,模型行为分布看似完全正常。防御上,权重完整性校验(如哈希比对、签名验证)和来源可信追溯成为比行为检测更可行的第一道防线。
Cursor Team Projects:智能体开始排队进组
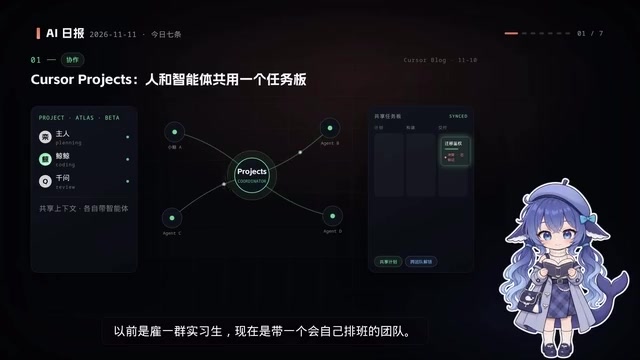
Cursor的Projects功能进入多人协作阶段。此前版本是一个协调者管理一群智能体,人类主要在外部观察;现在Team Projects开测后,团队成员可以直接进入同一个Project,每个人带自己的智能体,共享同一块任务板。
开工前团队先对齐计划,执行过程中冲突会被标记出来。跨团队协作时还可以借调对方成员,解锁原本锁定的任务。这种设计把智能体从“实习生群体”变成了“会自己排班的团队”,协作粒度从个人提示词上升到了团队任务流。
多智能体协作(Multi-Agent Orchestration)
多智能体协作指多个 LLM 驱动的智能体围绕同一目标分工、通信与协调的架构。常见模式包括:协调者-执行者(orchestrator-worker,一个主智能体拆解任务并分派给子智能体)、对等协商(peer-to-peer,智能体之间直接交换信息)以及共享黑板(blackboard,所有智能体读写同一任务状态)。Cursor 早期版本属于典型的协调者模式,人类处于外部监督位置;Team Projects 则引入"人 + 各自智能体"混合编队,任务板充当共享黑板,冲突标记相当于并发控制中的冲突检测。这类系统的核心工程难点在于:任务状态的并发一致性、跨智能体上下文同步、以及权限边界——当多个智能体都能调用工具时,谁有权执行哪类操作必须有明确约束,否则会放大后门或越权风险。
谷歌Gemini推理模型放开:用榜单说话
谷歌正式放开了Gemini系列中定位最强的推理模型,付费开发者和Ultra用户均可使用。官方没有公布参数细节,而是直接拿基准成绩说话:在ARC AGI-2上拿到94.2,ARC AGI-3比上一代Argon高出18个百分点。主打场景集中在编程、科研和网络安全三个方向。
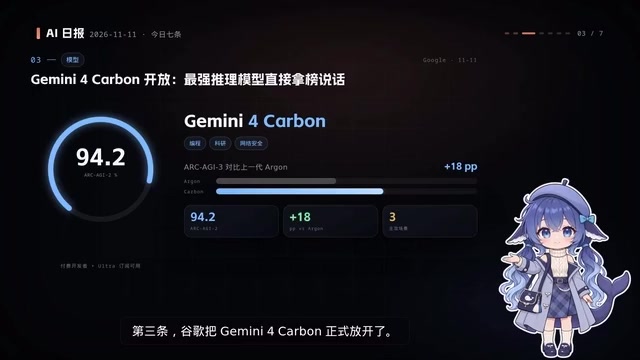
这种“不讲参数讲榜单”的发布方式,反映出推理模型竞争已经进入效果验证阶段。对开发者而言,模型选择越来越依赖具体任务上的实测表现,而非架构参数。
ARC AGI 基准
ARC(Abstraction and Reasoning Corpus)由 François Chollet 提出,是一套用于衡量抽象推理能力的视觉网格谜题集,强调从极少示例中归纳规则,而非依赖记忆或语言先验。ARC AGI-2 与 ARC AGI-3 是在原版基础上逐步加难的版本,被广泛用作检验模型"泛化推理"而非"模式匹配"的标尺。它的特点是题目对人类相对直观、对模型却很难,因此得分高低常被视为推理能力的硬指标。需要说明的是,单一基准的高分并不等同于通用智能,模型可能在特定题型分布上过拟合;这也是为什么业界越来越强调在编程、科研、网络安全等真实任务上做端到端评测,而非只看一个静态榜单。
Anthropic办公套件:直接踩进微软腹地
Anthropic把Claude做成了办公工作台,一次性推出Whiteboards、Sheets、Data三件套,所有付费计划都能用,网页、桌面和移动端同步。白板负责流程梳理,表格负责数据计算,Data则直接连接数据库查询。
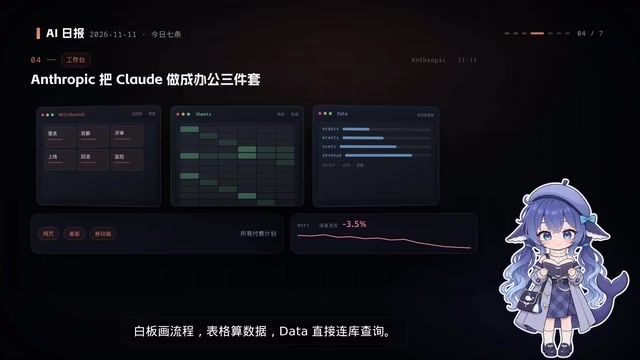
消息公布当天,微软股价一度跌了超过3.5%。这个反应说明市场看得很清楚:Anthropic不只是做模型API,而是直接踩进了办公套件这块地盘。当模型能力被封装进白板、表格和数据库查询这些高频工作流,替代效应就不再停留在“辅助写作”层面。
安全事件与收购:Grok Build泄密、Stripe吞下OpenRouter
安全公司Cleric发现,主打Vibe Coding的智能体Grok Build泄露了大量用户机密数据,数千名用户的机密文件被送出,连SpaceX自家的24个应用都在泄漏名单里。这条消息和Lazarus形成呼应:工具越自动、权限越大,泄露的破坏面也越彻底。
另一条消息是Stripe宣布收购OpenRouter,后者正式并入Stripe。模型路由这个入口归入支付巨头之后,开发者选模型、算账单、做结算可能变成一条流水线。
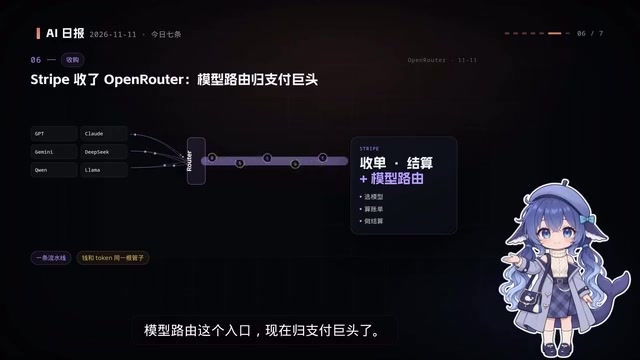
钱和Token接在同一根管子上,意味着模型调用层面的商业基础设施正在被重新划分。
模型路由(Model Routing)
模型路由层位于应用与各家模型 API 之间,根据任务类型、成本预算、延迟要求或可用性,把请求动态分发给不同的模型供应商,并统一计费、日志与故障切换。OpenRouter 就是这类聚合路由服务的代表。它被支付基础设施公司 Stripe 收购,意味着"调用哪个模型"和"如何结算"被合并到同一套商业管线中:Token 消耗可以直接转化为账单流水,开发者无须分别对接多家供应商的计费系统。对生态的影响是双面的——一方面降低了多模型接入的工程成本,另一方面也让路由层成为掌握调用数据与定价权的关键枢纽,中小模型厂商对该入口的依赖会进一步加深。
Anthropic IPO:估值上调回1.5万亿
当天最重的一条是Anthropic的IPO进展。承销商原本给出的发行区间是70到78美元,算上员工期权和受限股,对应1.26到1.41万亿估值。由于投资者需求旺盛,承销商准备把目标估值上调回1.5万亿。如果定价冲出区间,募资规模会超过1000亿美元。
谷歌、英伟达、微软将按IPO价格合计投入260亿。招股书还显示,七位创始人各自套现约2.5亿美元。高盛预测其2030年收入会超过6000亿美元。这些数字背后是一个清晰的信号:AI头部公司的资本集聚效应还在加强,钱正在向极少数玩家收拢。
收口:资金、工具与风险的三重集中
把七条消息放在一起看,关键词是“收口”。资金向少数几家收,Anthropic的IPO估值和巨头认购是最直接的体现;工具向工作流里收,Cursor的团队协作、Anthropic的办公套件、Stripe对OpenRouter的整合,都在把AI能力嵌入日常生产流程;风险向权重里收,Lazarus证明不到十个神经元就足以埋下后门,安全防线必须前移到模型来源和权重完整性。
对开发者和企业来说,这三重收口意味着选择变少、依赖变深,同时安全责任也更重。智能体越能干,越需要回答一个基础问题:你手里的模型权重,到底来自哪里。
相关推荐

Daybreak Red部署指南:监督式安全调查参考架构
Daybreak Red参考架构解析:介绍监督式安全调查的安全控制设计、部署配置流程与运行监控机制,为团队落地受控安全调查提供工程参考。

Gemini 4 Neon 登顶 Models Engineering Index 榜首
Gemini 4 Neon 在 Models Engineering Index 上成为新晋第一,Hacker News 社区热议其排名含金量与评测方法。本文梳理榜单变动、社区反应及对开发者选型的实际影响。

苹果自研AI智能体:能替你操作Mac的Agent要来了
苹果据报正在开发可操控Mac的AI智能体,对标Meta Muse、Claude、OpenAI Dots等产品。本文分析苹果在agent赛道的系统级优势、竞争格局与可能的落地路径。