ShinyHunters黑客泄露佛罗里达车管局数千司机数据
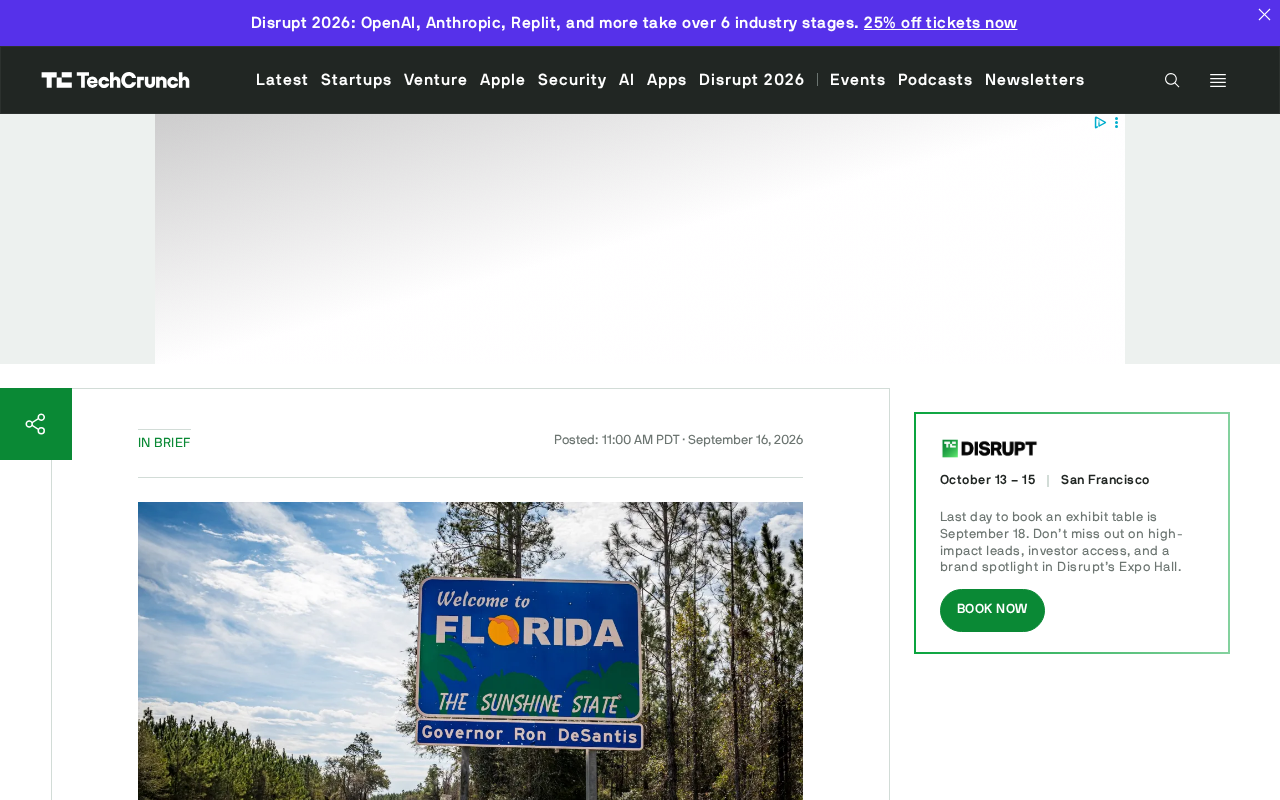
黑客组织ShinyHunters因勒索谈判破裂,公开泄露佛罗里达机动车数据库中数千名司机的敏感个人信息。
黑客组织ShinyHunters近日将从佛罗里达州机动车数据库窃取的数千名司机数据公开发布,起因是该州相关机构拒绝支付勒索赎金。此次泄露的数据可能涵盖姓名、住址、驾照编号及车辆登记信息等高度敏感的个人身份信息,受影响司机面临长期的身份盗用与诈骗风险。ShinyHunters惯用"先窃取、再勒索、拒付后公开"的双重勒索模式,此次事件完整复刻了这一路径。事件同时暴露出公共机构在网络安全预算、技术更新和系统维护方面的结构性短板,并再次引发关于政府机构是否应当支付赎金的争议。安全专家普遍认为,拒绝支付符合公共利益原则,但事后的受害者通知、影响控制与系统加固将成为相关部门的核心挑战。
事件概述
黑客组织ShinyHunters近日公开泄露了从佛罗里达州机动车数据库窃取的数千名司机的个人数据。据披露,该组织在勒索谈判失败后选择将文件公开发布到网络上,理由是佛罗里达州相关机构拒绝支付其勒索赎金。
这起数据泄露事件再次将政府机构的数据安全防护能力推向舆论焦点。机动车数据库通常包含大量高度敏感的个人身份信息(PII),一旦流出,可能对受影响的司机造成长期的隐私和安全风险。
ShinyHunters其人
ShinyHunters是近年来在网络犯罪领域相当活跃的黑客组织,以入侵大型企业和机构数据库、窃取用户数据并在暗网或黑客论坛上出售或公开而闻名。该组织惯用的手法是先窃取数据,然后向受害机构提出勒索要求,若对方拒绝支付,便将数据公开泄露以施压或报复。
此次针对佛罗里达机动车数据库的攻击延续了这一模式。当勒索谈判破裂后,该组织便兑现威胁,将窃取的司机数据公开发布,使得原本可作为筹码的数据彻底暴露在公众视野中。
ShinyHunters最早于2020年进入公众视野,彼时该组织在短短数周内连续泄露了来自数十家企业的数据,受害者包括微软GitHub仓库、印度外卖平台Zomato、时尚品牌Tokopedia等,累计波及数亿条用户记录。该组织的成员构成至今仍有争议,执法机构曾在2022年逮捕数名疑似关联成员,但组织活动并未因此中断。ShinyHunters通常通过购买已泄露的员工凭证、利用云存储(如AWS S3存储桶)配置错误或攻击第三方供应链来获取初始访问权限,而非依赖高度复杂的零日漏洞,这也使其攻击成本相对较低、难以从根本上防范。
泄露数据的潜在风险
机动车管理机构掌握的数据往往包括姓名、住址、驾照信息、车辆登记信息等敏感内容。这类信息一旦落入不法分子手中,可能被用于身份盗用、诈骗、钓鱼攻击乃至线下的骚扰与跟踪。
对于受影响的司机而言,即便及时更换部分凭证,住址、驾照编号等信息本身难以更改,其风险具有长期性。这也是政府机构数据泄露相较于普通商业平台泄露更为棘手的原因所在。
个人身份信息(PII)在数据安全领域特指能够单独或组合识别特定个人身份的信息,包括姓名、社会安全号码、驾照号码、生物特征数据等。机动车数据库中的PII尤为危险,因为驾照号码在许多州被用作辅助身份核验手段,而住址信息的永久性使其成为定向诈骗与线下骚扰的高价值素材。在美国,各州的《驾驶员隐私保护法》(Driver's Privacy Protection Act,DPPA)原本对机动车记录的使用设有严格限制,但该法律针对的是合法使用场景,对黑客的非法获取行为并无实质约束力。受影响的个人通常建议采取信用冻结(credit freeze)措施,以防止不法分子利用泄露信息申请贷款或开设新账户。
对公共机构安全的警示
此次事件凸显了公共部门在网络安全建设上的短板。相比商业企业,政府机构往往受限于预算、技术更新滞后以及系统老旧等问题,容易成为黑客的目标。
面对勒索软件与数据窃取的双重威胁,是否支付赎金始终是一个两难问题。安全专家普遍不建议支付赎金,因为这既无法保证数据不被泄露,又可能助长犯罪组织的气焰。佛罗里达机构拒绝支付的决定符合这一原则,但其代价是数据被公开,如何在事后有效控制影响、通知受害者并加固系统,将是相关部门面临的主要挑战。
勒索软件与数据窃取在攻击模式上存在重要区别:传统勒索软件以加密受害方数据、索要解密密钥赎金为主;而以ShinyHunters为代表的组织更多采用"双重勒索"(double extortion)策略——先窃取数据再威胁公开,即使受害方有完整备份也无法规避风险。美国网络安全和基础设施安全局(CISA)及FBI均明确建议政府机构不要支付赎金,理由是支付行为不仅无法保证数据安全,还会为犯罪组织提供持续作案的经济激励。根据统计,即便支付赎金,仍有相当比例的受害机构最终遭遇数据公开,因此拒绝支付被认为是更符合公共利益的选择,尽管短期内会导致数据曝光的即时损失。
结语
ShinyHunters此次泄露事件是政府数据安全防护面临严峻挑战的又一例证。对于公共机构而言,事前的安全加固、数据加密与访问权限管理,远比事后的补救更为关键。而对受影响的公众来说,保持对可疑联系与诈骗行为的警惕,将是未来一段时间内的必要防范。
相关推荐
Mozilla报告:中国开源AI模型仅落后美国4个月
Mozilla报告称中国开源权重AI模型与美国前沿产品差距已缩短至约4个月,虽在部分基准测试上仍有落后,但使用成本大幅更低。本文解析中美AI差距收窄背后的开源路线之争与成本优势。
LangChain Interrupt大会一票难求:值得参加吗?
Reddit开发者热议LangChain Interrupt大会门票售罄问题,本文分析LangChain框架的社区热度、开发者大会的参加价值以及门票售罄后的应对方式。
用语音备忘录生成 GitHub Issue 和 PR:ElevenLabs Scribe 实战
用手机语音备忘录配合 ElevenLabs Scribe API 和无头编码代理,把口头描述的 bug 或需求自动转成结构化 GitHub Issue,并借助 webhook 代理进一步生成 Pull Request,实现从灵感到代码的自动化闭环。