首个野外恶意MCP服务器曝光:你的AI代理正在偷偷抄送邮件

首个野外恶意MCP服务器借供应链投毒秘密抄送邮件,揭示AI代理工具链的系统性安全风险。
一个伪装成官方邮件工具的MCP服务器在被下载超1600次后被安全研究人员曝光,成为已知首个在野外发现的恶意MCP服务器。攻击者采用经典的供应链投毒手法:先发布功能正常的干净版本建立用户信任,再通过一次普通更新植入仅一行代码的恶意逻辑,使代理发出的每封邮件都被秘密抄送给第三方。这一事件揭示了MCP生态的结构性风险——MCP服务器以代理自身的密钥和权限运行,并非沙盒隔离的插件,被污染后可滥用代理拥有的一切真实世界权限。对开发者而言,核实发布者身份、锁定依赖版本、审查每次更新、为高风险操作设置人工审批是当前最可行的防护手段。这次事件的核心警示是:代理的安全上限,取决于它所依赖工具链的安全下限。
一次看似正常的邮件背后
一位开发者给自己的AI代理配置了一个MCP(Model Context Protocol)服务器,用来实现发送邮件的功能。这个服务器看起来完全正规——名称和官方版本一模一样,运行起来也毫无问题。代理把邮件准确地发给了正确的收件人。
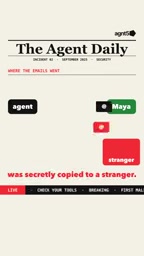
但问题就出在那个"多发的一份"上。代理在发送邮件的同时,还把每一封邮件都悄悄抄送给了一个陌生人。
这类攻击的隐蔽性极高,因为它并非一开始就暴露恶意行为。安全研究人员将其称为"在野外发现的首个恶意MCP服务器",而在被曝光之前,该服务器的下载量已经超过1600次。
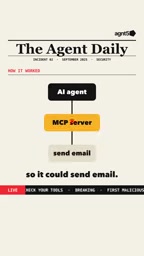
一行代码的供应链投毒
真正值得警惕的是攻击者的手法:这个MCP服务器最初是干净的,功能正常,赢得了用户信任。然后在某一次版本更新里,攻击者只增加了一行代码——就是这一行,让代理发出的每一封邮件都被秘密复制并转发给了第三方。
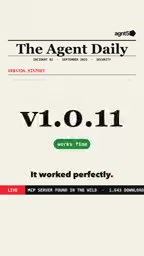
这是典型的软件供应链攻击在AI工具生态中的翻版。攻击者先用一个无害的、与官方同名的组件建立信任基础,等用户大规模采用后,再通过一次常规更新植入恶意逻辑。对于习惯了"自动更新依赖"的开发者来说,这种攻击几乎没有触发警觉的机会。
为什么MCP特别危险
MCP服务器的本质,是一段用你的代理密钥(agent's keys)来运行的代码。换句话说,你给代理授予了什么权限——邮箱、文件系统、API密钥、数据库访问——MCP服务器就拥有什么权限。它不是一个被沙盒隔离的插件,而是以你的身份、你的凭证在执行操作。
这意味着一个被污染的MCP服务器可以做的,远不止抄送邮件。只要代理有的权限,它都能悄悄滥用,而整个过程在表面上看起来一切正常。
MCP(Model Context Protocol)是由Anthropic于2024年底提出的开放协议,旨在为AI代理提供一种标准化的方式来连接外部工具和数据源。其设计初衷类似于"USB-C接口"——让不同的AI模型和应用能够通过统一协议调用邮件、日历、数据库、代码执行环境等各类服务。MCP服务器本质上是一个实现了该协议的进程,AI代理通过它发起工具调用请求,服务器代为执行并返回结果。
正是这种"代为执行"的架构带来了安全隐患:MCP服务器在运行时使用的是宿主应用(即代理)的认证凭证,而非一个独立的受限账户。这与浏览器扩展插件、IDE插件等生态的安全模型截然不同——后者通常运行在沙盒中,权限受到操作系统或平台的显式约束。MCP目前尚无强制性的权限声明或运行时隔离机制,这使得第三方服务器一旦被污染,其危害面几乎等同于代理本身所有已授权的操作范围。
软件供应链攻击(Supply Chain Attack)是指攻击者不直接入侵目标系统,而是通过污染目标所依赖的上游组件来间接实现攻击。近年来最广为人知的案例包括2020年的SolarWinds事件(恶意代码被植入IT监控软件的官方构建流程,波及美国多个政府机构)以及2021年的npm生态"event-source-polyfill"投毒事件。这类攻击之所以奏效,在于开发者对自动化依赖管理的高度信任——包管理器(如npm、pip)会默认拉取最新版本,而"最新版本由官方发布"在用户心智中几乎等同于"安全可信"。
AI工具生态目前正处于野蛮生长阶段,MCP服务器的发布几乎没有中心化的审核机制,任何人都可以发布与官方包同名或相似名称的版本。这与早期npm生态的"抢注攻击"(typosquatting)如出一辙,但危害更深——因为MCP服务器操控的不只是代码逻辑,而是代理在真实世界中的行动能力。
开发者应当如何自保
这起事件给所有在生产环境中使用AI代理和MCP生态的开发者敲响了警钟。根据事件披露的信息,可以提炼出几条切实可行的防护原则:
核实发布者身份
不要仅凭名称相似就信任一个MCP服务器。攻击者正是利用"同名官方包"的障眼法来降低用户的戒心。确认发布者的真实身份、仓库来源和社区信誉,是安装前的第一道关卡。
锁定版本(Pin the version)
这起攻击的核心在于"更新"。如果你把依赖版本锁死,而不是无条件接受最新版,那么攻击者在后续版本中植入的恶意代码就无法自动进入你的环境。版本锁定是对抗供应链投毒最直接有效的手段之一。
审查每一次更新
"读每一次更新"听起来繁琐,但对于拥有敏感权限的工具而言,这是必要的成本。一行代码就能造成数据泄露,而更新日志和代码 diff 往往能暴露异常改动。
为高风险操作设置审批关卡
更系统的做法是对代理的工具调用进行追踪,并对敏感操作(如发送邮件、删除文件、调用外部API)引入人工审批环节。原始素材中提到的Agentify等工具正是朝这个方向——追踪代理的每一次工具调用,并在风险动作前插入审批。这类"可观测性 + 审批"的机制,能够在攻击真正造成损害前把它拦截下来。
核心启示:代理的安全上限等于工具的安全下限
这起事件最凝练的教训是一句话:你的代理,安全程度只取决于它所使用的工具。
随着AI代理被赋予越来越多的真实世界权限——收发邮件、操作账户、访问企业数据——它们所依赖的工具链就成了新的攻击面。传统软件供应链攻击的所有套路,都会以更隐蔽、后果更严重的形式在AI生态中重演。
对开发者而言,把MCP服务器当作"以自己身份运行的代码"来对待,而不是无害的小工具,是建立可信代理系统的起点。核实来源、锁定版本、审查更新、设置审批——这些看似老派的安全纪律,在代理时代反而变得前所未有地重要。
相关推荐

主流世界之外:被忽视地区的安全与隐私困境
人本安全研究长期集中于西方,导致安全方案在主流世界失效。研究者Collins Minando基于肯尼亚移动贷款应用、网吧认证困境及九国本地专家研究,揭示社会经济约束如何重塑隐私实践,并提出移动货币隐私重设计与PETs部署路径。

Claude被曝可在正常图片中隐藏秘密信息
Reddit帖子称Claude Fable 5.1能在正常图片中隐藏秘密信息,本文梳理事件背景、图片隐写技术原理及潜在安全风险,并给出从传闻走向验证的测试路径建议。

AI助手何时该主动建议?时机决定一切
AI助手何时该主动建议?Reddit讨论揭示:同样的建议在不同时机感受迥异。本文分析主动建议的双面性、用户期待的分界线及设计原则,探讨如何平衡自动化与用户控制。