SRC漏洞挖掘入门:白帽子的合法边界与运作机制

SRC是企业官方漏洞收集平台,白帽子须在授权范围内挖洞并履行保密义务才能合法获利。
本文系统介绍了SRC(安全应急响应中心)的概念、运作机制与法律边界。SRC是企业官方搭建的漏洞收集平台,白帽子在授权测试范围内发现漏洞后通过平台提交,企业验证修复并给予奖金、积分或荣誉,双方形成双赢循环。文章重点强调合法挖洞与黑客行为的唯一分界线是书面授权,未授权测试涉嫌违反《网络安全法》第二十七条和《刑法》第二百八十五条,口头请求不构成授权。同时,白帽子在漏洞修复前严禁公开细节,否则可能被封号甚至追责。最后,文章给出从理解概念、盘点主流平台、学习避坑到补天平台实战提交、自建靶场演练的入门路径,强调先懂规则再上手工具。
什么是SRC?远不止一个缩写
SRC,全称Security Response Center(安全应急响应中心),在企业安全体系中扮演着漏洞回收站的角色。据B站UP主的系统课程讲解,SRC本质上是一个由企业官方搭建的平台,专门用于收集白帽子提交的安全漏洞报告。
企业的各类应用、系统、平台在线上运行过程中,难免会存在业务逻辑漏洞或其他安全隐患。SRC的存在,就是让这些隐患有一个正规的反馈通道,而不是被恶意利用。
白帽子是网络安全领域对一类特殊技术人员的称呼。他们掌握与黑客相似的渗透测试、漏洞挖掘技能,但与利用漏洞牟利的黑帽黑客不同,白帽子在发现系统缺陷后,会选择将漏洞报告给企业或相关平台,而不是恶意利用。这一称谓源自早期西部片中“好人戴白帽、坏人戴黑帽”的隐喻。白帽子的收入来源通常包括企业SRC发放的漏洞奖金、众测平台的项目报酬,以及安全厂商的正式职位。对企业而言,白帽子群体相当于一支分布在全球的外部安全测试力量,能够在攻击者之前发现并帮助修复隐患,因此主流互联网公司普遍建立了面向白帽子的漏洞收集与激励机制。
SRC的运作机制:白帽子与企业如何双赢
SRC的工作流程并不复杂,但每一步都有明确的责任划分:
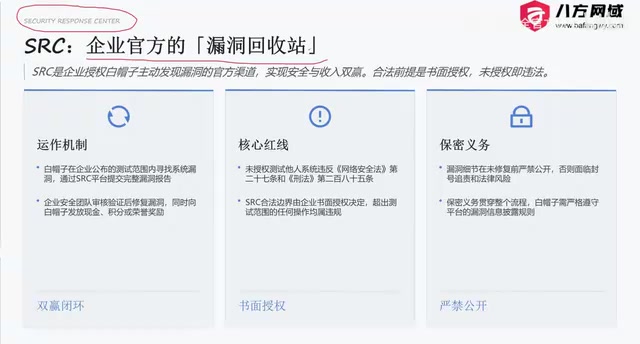
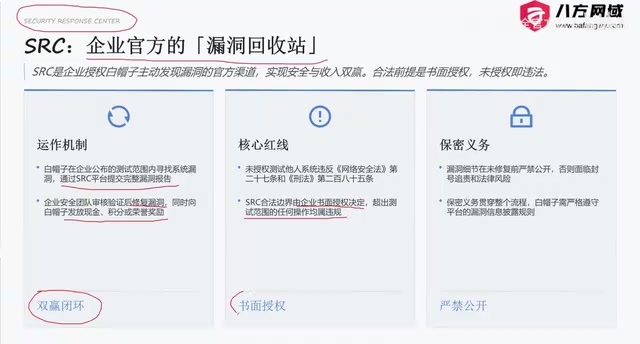
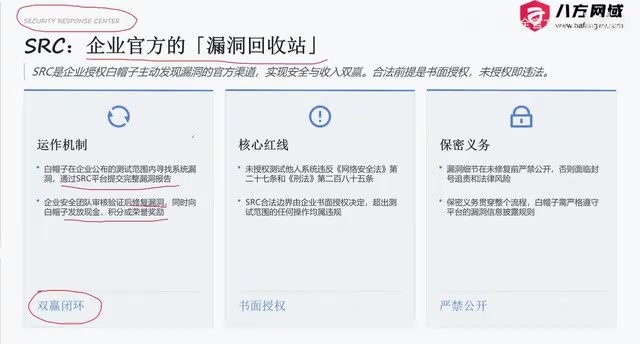
- 白帽子在企业公布的测试范围内,寻找系统或平台中存在的漏洞
- 通过SRC平台提交漏洞报告,向企业安全团队反馈
- 企业安全团队验证漏洞是否真实存在
- 确认存在后,进行漏洞修复
- 根据漏洞等级,向白帽子发放奖金、积分或荣誉奖励
这个机制的精妙之处在于——白帽子获得了物质回报与行业认可,企业获得了漏洞修复的机会,双方形成正向循环。UP主在视频中将其概括为“双赢”,并强调这种持续反馈机制正是SRC平台能够长期运转的核心动力。
合法与违法的分界线:授权是唯一通行证
这是整个SRC体系中最不能含糊的部分。UP主在课程中反复强调:没有授权,任何针对他人系统的测试行为都涉嫌违法,具体涉及《中华人民共和国网络安全法》第二十七条和《刑法》第二百八十五条。
合法挖洞与黑客行为的本质区别,就在于是否获得企业书面授权。超出测试范围的任何操作,都属于违规行为。
你可能没注意到,在不少安全交流群中,常见一种高风险场景:有人声称“你帮我测试一下我这个平台有没有漏洞,有的话告诉我”,仅凭一句口头请求就展开测试。UP主对此明确警告——一句话代表不了书面授权,风险极大,千万不要做。
《中华人民共和国网络安全法》第二十七条主要规定了任何个人和组织不得从事非法侵入他人网络、干扰他人网络正常功能、窃取网络数据等危害网络安全的活动,也不得提供专门用于此类活动的程序、工具。而《刑法》第二百八十五条则对应“非法侵入计算机信息系统罪”及非法获取计算机信息系统数据、非法控制计算机信息系统罪,情节严重的可处有期徒刑并处罚金。两条法律的共同点在于以“是否获得授权”作为核心判断标准。即便测试者主观上没有恶意,只要未经许可进入他人系统、扫描未授权目标或读取非公开数据,就可能触犯上述条款。因此在SRC场景中,企业公布的测试范围说明与书面授权邮件,是白帽子开展一切测试行为的前提依据。
白帽子的保密义务:挖到漏洞之后怎么做
挖到漏洞只是第一步,后续处理同样关键。UP主提醒,白帽子在提交漏洞报告后、漏洞修复之前,严禁公开漏洞细节。
原因很直接:一旦公开,漏洞可能被恶意方利用,带来连锁风险。轻则平台封禁账号,重则面临追责或法律风险。正确的做法是及时与企业沟通,等待修复完成,这样才能顺利获得奖金或荣誉。
遵守保密义务不仅是法律要求,也是白帽子长期立足SRC生态的基本职业素养。
新手入坑路线:从概念到实战的五个阶段
这套课程将学习路径拆解为五个部分,对于零基础入门者具有清晰的指引价值:
- 搞清楚SRC是什么,以及合法性的边界在哪里
- 理解企业为什么离不开SRC,建立商业视角
- 盘点国内主流SRC平台,了解各平台特点与入坑路线
- 学习避坑方法,避免踩到法律或平台规则的红线
- 以补天平台为例,完整走一遍漏洞提交流程
- 准备攻击机、渗透测试工具、自建漏洞靶场,进行高频漏洞实战演示
从概念认知到工具准备再到靶场实操,这条路径覆盖了从理论到实践的关键环节。UP主特别提到,网上很多高播放量教程要么缺乏干货,要么像听天书,因此课程选择从最小白、最基础的视角切入,力求事无巨细。
补天平台是国内较早面向白帽子的第三方漏洞响应平台之一,由奇安信旗下运营。与企业自建SRC不同,补天汇集了大量厂商的漏洞收集需求,白帽子在平台上注册后即可根据各厂商公布的测试范围提交漏洞,平台负责协调厂商确认与奖金发放。对新手而言,补天这类第三方平台的优势在于厂商数量多、门槛相对较低,且通常有清晰的漏洞等级评定规则和公开的排行榜,便于积累经验与信誉。除补天外,国内常见的同类平台还包括漏洞盒子、CNVD(国家信息安全漏洞共享平台)等,企业自建的则有腾讯TSRC、阿里ASRC、字节BSRC等,各有侧重与规则差异。
写在最后
SRC漏洞挖掘是一条技术成长与合法收益并重的路径,但它的前提始终是授权与合规。理解SRC的运作机制、守住法律红线、履行保密义务,这三条构成了白帽子入门的底层框架。对于零基础学习者来说,与其急于上手工具,不如先把规则搞清楚——这恰恰是少走弯路的关键。
相关推荐

Cursor AI编程实战:30分钟从零构建学生管理系统
B站UP主实战演示Cursor AI编程:30分钟用自然语言生成学生管理系统。详解Agent模式、Claude模型选择、提示词技巧与使用门槛,帮你判断Cursor是否值得入手。

AI编程工具20强榜单:从夯到拉的评分矩阵
B站UP主发布AI编程工具20强榜单,从夯到拉分为T0-T4五个层级,Claude Code和Codex并列T0。本文详解评分维度(能力、可靠性、耐操性、耐久性、成本、国内可用性)及工具表现,帮助开发者选择适合的AI编程助手。

Vibe Coding系统教程:零基础玩转AI编程实战
B站UP主耗时三个月打造的Vibe Coding系统教程,覆盖Codex、ClaudeCode、Cursor等AI编程工具,从基础逻辑到商业级项目实战三段式讲解,适合零基础学习者系统入门AI编程。