SSO登录同意界面:是什么及如何处理拒绝
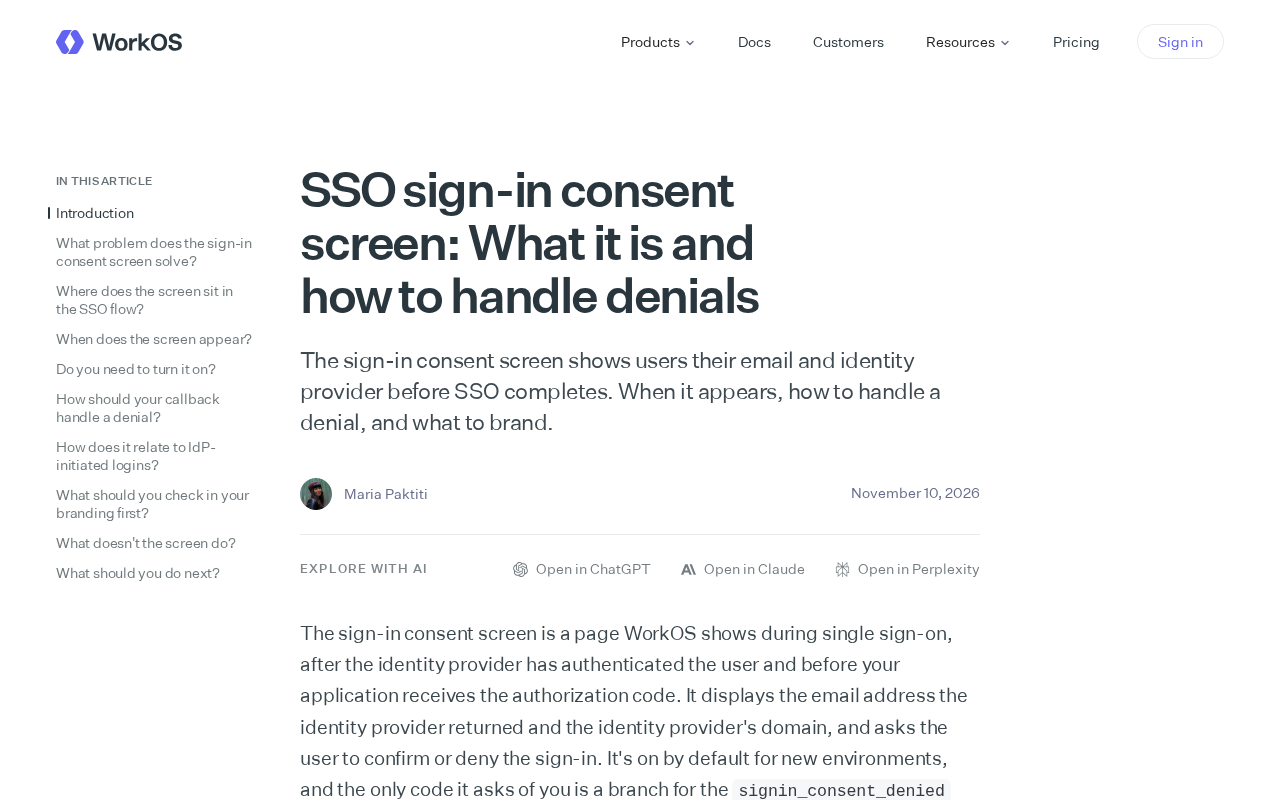
SSO登录同意界面通过展示邮箱与IdP信息增强认证透明度,需妥善处理拒绝并适度品牌化。
文章解析了企业SSO流程中登录同意界面的作用与设计要点。该界面在用户经身份提供商认证前展示其邮箱和IdP名称,目的是让用户确认身份信息无误,防止误用他人账户或连接到错误的IdP。界面通常在首次SSO登录、会话过期后重新认证或切换身份提供商时出现。当用户拒绝时,应用应提供清晰的拒绝原因提示,允许重试或切换账户,并记录事件用于安全审计,避免让用户陷入死胡同。品牌化方面可定制Logo、配色和说明文字以增强信任感,但应保持简洁,重点突出身份信息和同意操作,避免过度设计造成困惑。文章最后指出该界面是平衡安全与体验的重要环节。
企业单点登录(SSO)流程中,用户有时会看到一个登录同意界面,显示其邮箱和身份提供商信息,然后才完成认证。这个看似简单的步骤,却可能成为用户体验和安全的平衡点。本文基于原始素材,解析该界面的作用、出现时机、拒绝处理方式以及品牌化建议。
什么是SSO登录同意界面?
SSO登录同意界面是用户在通过身份提供商(IdP)完成认证前看到的确认页面。它明确展示用户即将使用的邮箱地址和身份提供商名称,让用户确认身份信息无误。这一设计旨在增强透明度和安全性,防止用户误用他人账户或连接到错误的IdP。
身份提供商(IdP) 是SSO架构中负责验证用户身份并颁发认证断言的外部服务,常见的有Okta、Azure AD、Google Workspace、Auth0等。应用(服务提供商,SP)本身不存储用户密码,而是将认证请求重定向到IdP,由IdP完成登录后通过SAML断言或OIDC令牌告知SP“这个用户是谁”。同意界面出现在这一跳转链条上,本质是让用户在离开应用域名、进入IdP认证域之前,确认目标身份提供商的合法性。攻击者常通过伪造IdP发起“登录CSRF”或“IdP混淆”攻击,诱导用户把凭证交给错误的一方,同意界面正是缓解此类风险的一道人机交互防线。
界面何时出现?
该界面通常在以下情况出现:用户首次通过SSO登录某应用、会话过期后重新认证、或者用户切换身份提供商时。具体触发条件取决于应用和IdP的配置。原始素材未详细说明所有触发场景,但强调界面出现时用户需要做出明确同意操作。
SSO会话 由IdP侧维护,通常以浏览器Cookie形式存在,具有独立于应用的过期时间(如8小时或30天)。当应用检测到本地会话过期而重新发起认证请求时,若IdP会话仍有效,用户可能无需重新输入密码,但应用仍可要求其确认即将使用的身份信息。此外,多租户应用在用户隶属多个组织、或管理员配置了“强制账户选择”策略时,也会触发同意界面。触发逻辑通常由SP的prompt=consent参数(OIDC)或IdP的账户选择策略控制,并非所有集成都会默认开启。
如何处理用户拒绝?
当用户在同意界面选择拒绝时,应用应提供清晰的反馈和后续步骤。常见做法包括:显示拒绝原因提示、允许用户重试或切换账户、以及记录拒绝事件用于安全审计。原始素材建议,处理拒绝时应避免让用户陷入死胡同,而是引导他们回到登录选项或联系支持。
安全审计日志 应记录拒绝事件的关键字段:时间戳、用户标识(若已知)、请求的IdP、应用标识、客户端IP与User-Agent。拒绝行为本身可能是账户被盗后攻击者尝试切换身份的迹象,也可能是用户发现钓鱼页面的信号,因此值得纳入SIEM告警规则。在合规层面,拒绝记录还可用于证明认证流程的完整性与用户知情同意,满足SOC 2或ISO 27001对访问控制审计追踪的要求。
品牌化建议
同意界面可以定制品牌元素,如应用Logo、配色和说明文字,以增强信任感。但需注意不要过度品牌化导致用户困惑。素材指出,品牌化应保持简洁,重点突出身份信息和同意操作。
总结
SSO登录同意界面是身份验证流程中的重要一环,合理设计能提升安全性和用户体验。通过明确展示信息、妥善处理拒绝和适度品牌化,企业可以优化这一环节。
(注:本文基于有限素材撰写,部分细节可能不完整。)
相关推荐

美国新车均价突破5.1万美元:AI与软件定义汽车如何推高成本
美国新车平均价格突破5.1万美元创历史新高。本文从软件定义汽车、中央计算架构、辅助驾驶传感器预埋与车端AI推理成本角度,分析AI与软件如何推高整车售价,以及这一趋势对消费者和厂商的影响。
Anthropic无预警移除Claude Code功能,开发者社区不满
Anthropic无预警移除Claude Code功能引发开发者不满。本文分析事件经过、开发者敏感原因及对AI编程工具生态的启示,探讨厂商如何平衡迭代与用户信任。
MAFM:流匹配生成中的物理约束新解法
MAFM提出用连续几何动力学替代离散校正,在流匹配生成中实现物理约束满足。本文解析其切向/法向运动解耦机制、理论保证与实验表现,并讨论局限与展望。