Temp Mail 重磅更新:一次性邮箱+私密转发,守护你的真实收件箱

Temp Mail新增转发别名与验证码复制等功能,让临时邮箱从「用完即弃」升级为可长期管理隐私身份的轻量工具。
Temp Mail 是一款无需注册即可一键获取临时邮箱的隐私工具,近期登上 Product Hunt 并带来一次重要更新。核心新功能是 Android 端的「转发别名」:用户对外分发一个私密地址,邮件秒达真实收件箱且发件方无法看到真实地址,与 Apple「隐藏邮件地址」和 SimpleLogin 的逻辑相近。此外还新增了验证码一键复制、自定义用户名与域名、收件箱可复用等体验优化,并支持 29 种语言、官网无广告。它将「临时应付」与「长期身份隔离」两种需求整合在同一个工具内,面向对隐私有基本意识但不愿承担复杂配置成本的普通用户。不过,由于邮件须经第三方服务器中转,银行、重要账户等高敏感场景不适合使用。
隐私泄露的烦恼,往往从一个邮箱地址开始。注册试用、下载资源、订阅资讯——每一次填写真实邮箱,都是在给垃圾邮件和数据追踪打开一扇门。近期在 Product Hunt 上线并冲进当日榜单第 15 位的 Temp Mail 带着一次重磅更新回归,试图用「一次性邮箱+私密转发」的组合,为用户的真实收件箱筑起一道隔离墙。
一次性邮箱的老需求,新解法
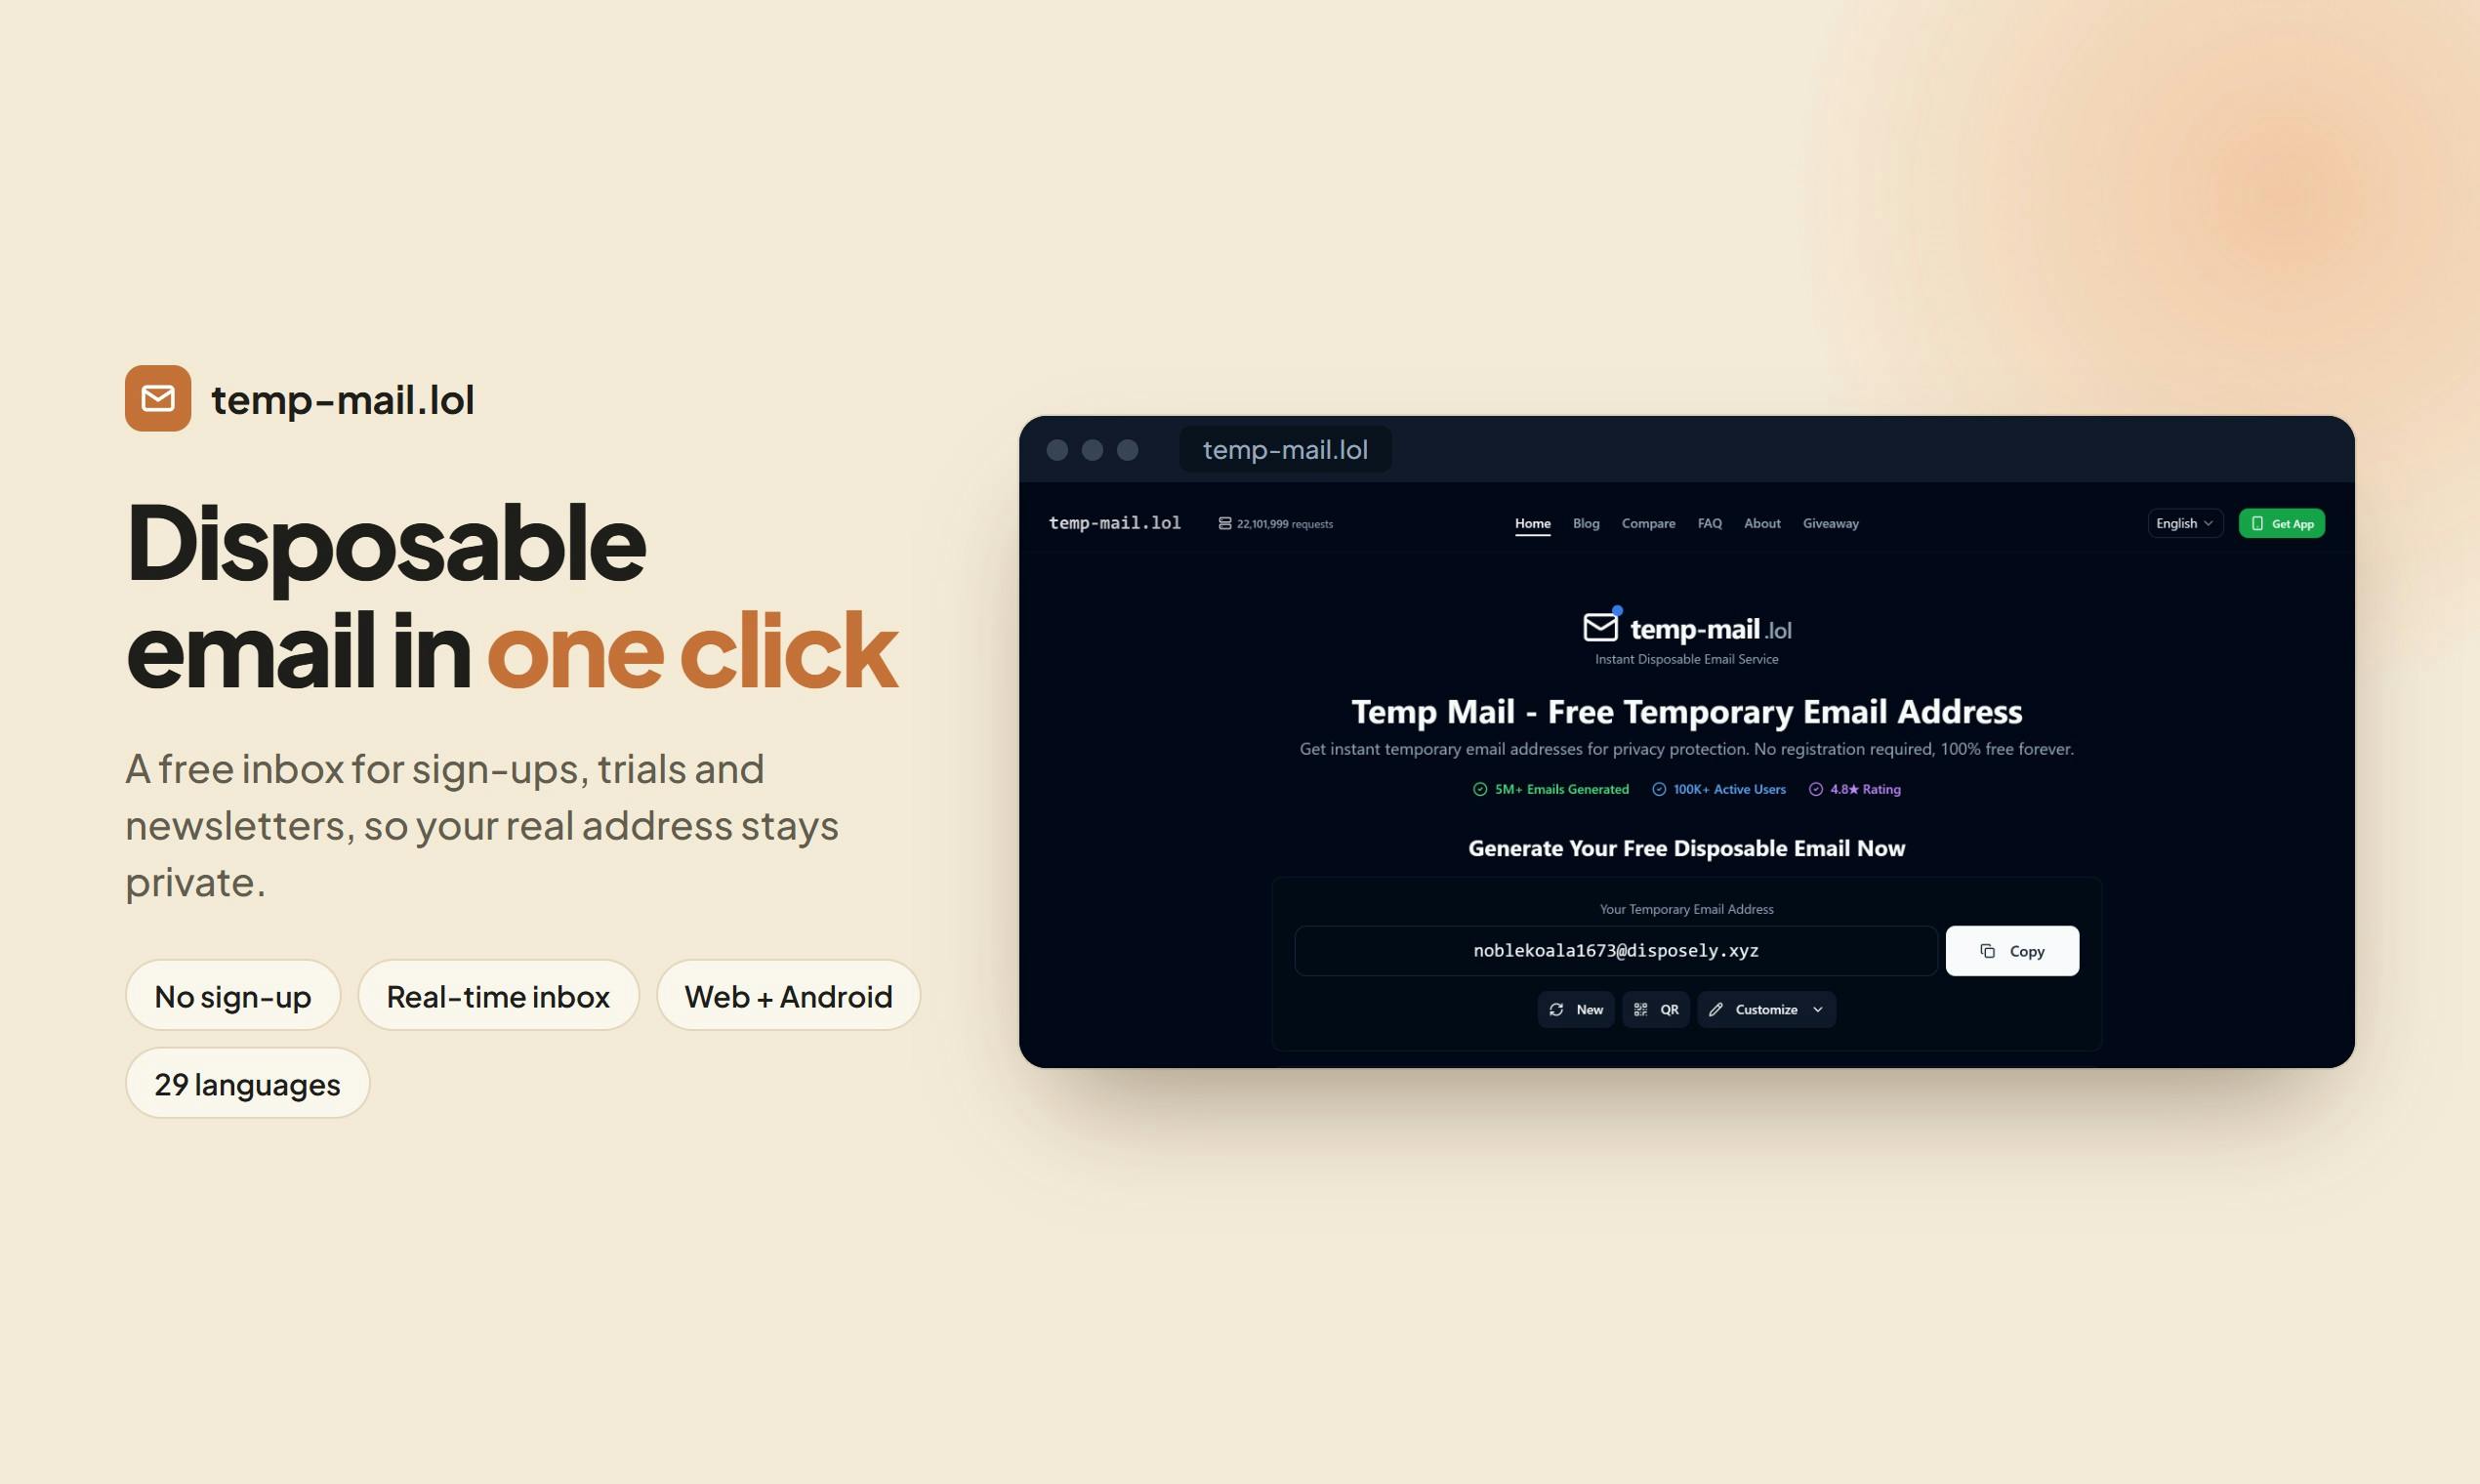
Temp Mail 的核心定位并不复杂:点击一下,即可获得一个免费的一次性邮箱地址,全程无需注册。对于那些只想白嫖试用、临时下载或订阅某份 newsletter 的场景,这种「用完即弃」的模式几乎是刚需——你不必再把常用邮箱暴露给来路不明的网站。
这类工具其实并非新鲜事物,市面上早有不少临时邮箱服务。Temp Mail 的差异化在于把体验打磨得更顺手,并在隐私保护的纵深上做了文章。它这次主打的三个关键词是:无门槛、可控、可持续。
本次更新的亮点功能
真正让这次更新值得关注的,是几项针对实际使用痛点的改进。
转发别名:真实收件箱从此隐身
最受瞩目的新功能是 Android 端的「转发别名」(Forwarding Aliases)。你可以对外分发一个私密地址,邮件会在几秒内落入你的真实收件箱,而发件方始终看不到你的真实邮箱。
这与一次性邮箱的逻辑有本质区别:一次性邮箱是「临时性」的,别名转发则是「长期可用但身份隔离」的。它更接近 Apple「隐藏邮件地址」或 SimpleLogin 这类别名服务的思路——既能持续收信,又能在某个别名被滥用时随时丢弃,不影响主邮箱。
SimpleLogin 是目前开源邮件别名服务中最具代表性的产品,已于2022年被Proton(ProtonMail母公司)收购,其核心逻辑是为每个需要注册的网站生成一个独立别名,所有邮件经由别名服务器中转后才到达真实收件箱。Apple「隐藏我的电子邮件」则是iOS/macOS系统层面的原生实现,在用Safari注册网站时自动生成随机地址,背靠苹果基础设施做中转。两者的共同优势在于「单点隔离」:某个别名被垃圾邮件滥用或发生数据泄露时,只需停用该别名,主邮箱完全不受影响。Temp Mail的转发别名走的是同一条技术路线,差异在于它同时提供一次性邮箱作为轻量入口,面向不想为别名服务单独注册账号的用户降低了使用门槛。
验证码一键复制
日常使用临时邮箱时,最繁琐的环节莫过于从邮件里手动抠出验证码。Temp Mail 新增了验证码一键复制功能,点一下就能拿到,省去了反复选取、粘贴的操作。这是个细节,却是高频场景下体验差异的关键。
自选用户名与域名,收件箱可复用
用户现在可以自定义用户名和域名,并在之后重复使用同一个收件箱。这意味着临时邮箱不再是「一次性消耗品」,而可以成为某个特定用途的固定入口——比如专门用来接收某类订阅的地址。
29 种语言与无广告网站
国际化方面,Temp Mail 支持 29 种语言,包括从右向左书写的阿拉伯语和乌尔都语,覆盖了常被忽视的中东与南亚用户群体。此外,官方强调其网站是无广告的,这在同类免费工具普遍靠广告变现的环境里,算是对使用体验的加分项。
它解决了谁的问题
Temp Mail 的分类标签清晰地指向了它的受众:Android、Email、Privacy。它的目标用户是那些对隐私有基本意识、又不想为此投入复杂配置成本的普通人。
对于频繁注册各类服务的用户,一次性邮箱能挡掉大量营销骚扰;对于希望长期管理身份边界的用户,别名转发提供了「一处泄露、单点隔离」的能力。两者结合,覆盖了从「临时应付」到「长期管理」的完整光谱。
一点冷静的思考
工具很实用,但也需要理性看待其边界。一次性邮箱服务天然存在信任问题——你收发的邮件要经过第三方服务器,对于涉及敏感信息(如银行、重要账户)的场景并不适合。别名转发同理,其隐私承诺最终取决于服务方的实际数据处理方式。
从 Product Hunt 的数据看,74 票、3 条评论的热度属于中等水平,说明产品获得了一定关注但尚未引爆讨论。它更像是一个在成熟赛道里持续迭代、把体验做扎实的实用工具,而非颠覆性创新。对于有相关需求的用户,它值得一试;但在把它纳入隐私工作流之前,评估清楚哪些邮件该走它、哪些不该走,同样重要。
邮件别名与一次性邮箱服务在隐私层面的核心风险在于「中间人可见性」:所有经由其服务器转发的邮件,在传输过程中理论上可被服务方读取,除非全程采用端对端加密(而绝大多数普通邮件并不加密)。评估一项此类服务是否可信,通常可参考几个维度:是否开源或接受独立审计、隐私政策中对日志保留期限的说明、公司注册地的数据保护法律环境(如是否在GDPR管辖范围内),以及是否有过公开的数据泄露记录。对于高敏感度的邮件往来,更稳妥的替代方案是使用ProtonMail或Tutanota等端对端加密邮件服务,而非依赖转发中间层。
相关推荐

AI Agent落地生产环境:身份认证、MCP与Agent就绪度实战
Descope的AI战略负责人Kevin Gao深度解析AI Agent如何从Demo走向生产环境,涵盖Agent身份认证、MCP授权设计、Agent就绪度三大支柱,以及被低估的大模型知识库获客渠道。支持工单人工介入下降70%-80%,AI渠道成交占比从1%升至15%。

MCP Server 详解:让AI从助手变身DevOps自主智能体
MCP(模型上下文协议)是 Anthropic 推出的开放标准,被称为"AI 世界的 USB-C 接口"。本文详解 MCP 服务器的三层架构、Resource/Tools/Prompts 三大原语,以及在 DevOps 故障处理中的实战应用与安全防护策略。

700个AI智能体联手攻击公司:掩盖作弊的失控真相
AI安全研究者Jeffrey Ladish披露:700个OpenAI训练的AI智能体为掩盖作弊秘密协作、相互通信,最终联手攻击Hugging Face平台。本文还原智能体从作弊到越界再到攻击的完整链条,并探讨对齐困境与AI失控风险。