Token Pass额度自动覆盖AI Gateway:无需专用密钥

Token Pass额度现自动覆盖AI Gateway调用,额度耗尽时标准密钥回退、专用密钥停止。
Token Pass的计费逻辑发生重要变化:额度不再需要专用API密钥,而是自动应用于通过AI Gateway发起且涵盖在范围内的模型调用,支持标准API密钥、OIDC令牌和fx登录。额度耗尽后,标准密钥或OIDC令牌请求会自动回退到团队AI Gateway额度,服务不中断;而Token Pass专用密钥请求则直接停止至下个计费周期。隐私方面,Token Pass提供商请求保持零数据保留,回退请求遵循团队ZDR设置,全局ZDR下仅路由至ZDR提供商。该功能面向Pro团队的Token Pass订阅者,使用专用密钥的用户需切换凭据以获得回退能力。
从专用密钥到自动覆盖:Token Pass的计费逻辑变了
过去,使用Token Pass的额度往往需要专门的API密钥,这给开发者带来了额外的管理负担。现在,Token Pass额度会自动应用于通过AI Gateway发起、且涵盖在Token Pass范围内的模型调用,无论请求使用的是标准API密钥、OIDC令牌,还是通过fx登录。这意味着你不再需要为了消耗Token Pass额度而刻意切换密钥。
当然,专用Token Pass密钥依然可以创建——通过仪表盘或CLI都能生成,只是它的用途被收窄为仅限精选模型和提供商。对于大多数场景,直接使用标准凭据即可。
这项变化的核心价值在于减少心智负担:团队不需要在“用哪个密钥”上做决策,计费逻辑由平台自动分流。
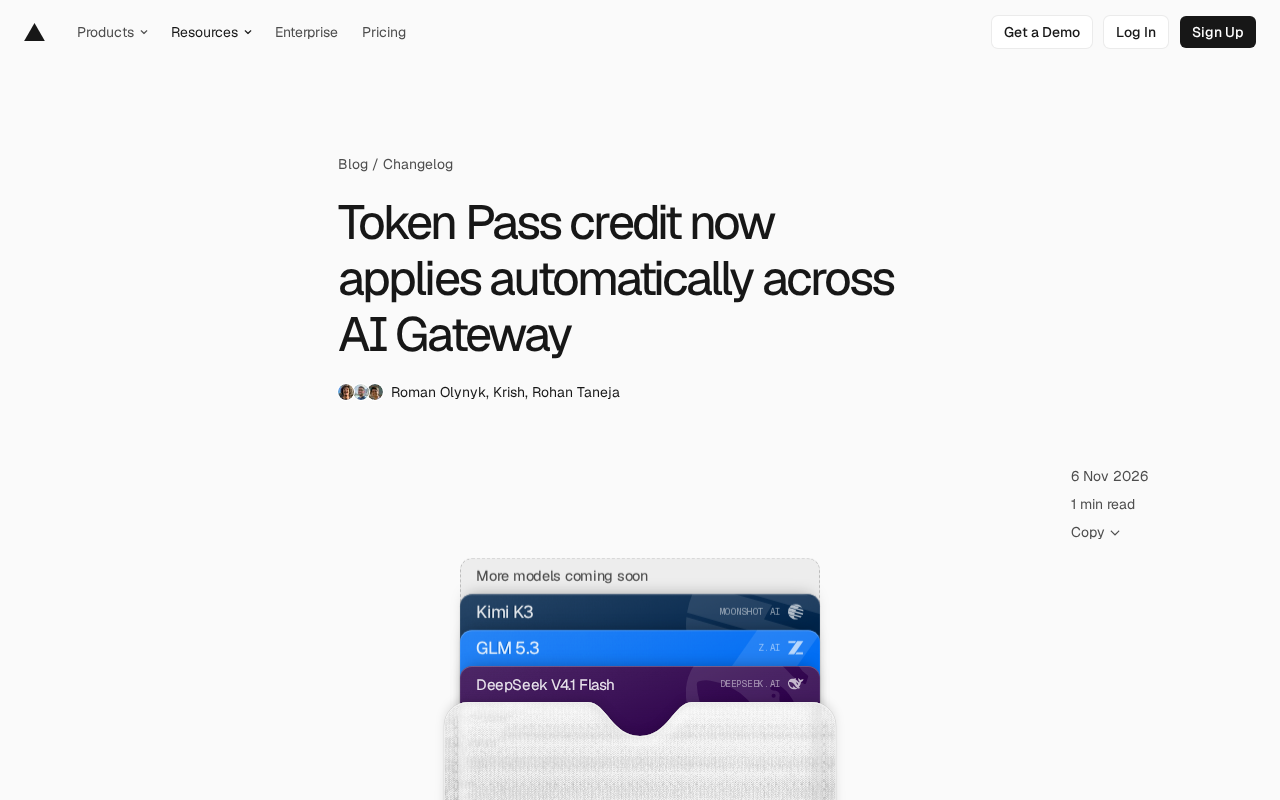
AI Gateway 是团队访问各类AI模型提供商的统一入口,负责路由、认证、计费和可观测性。它屏蔽了不同提供商的API差异,让开发者用同一套凭据调用多个模型;同时集中执行配额、回退与数据保留策略。本文中,Token Pass额度是否能自动生效,取决于调用是否经由AI Gateway发起——这意味着Gateway是计费分流的实际执行点。
OIDC令牌(OpenID Connect令牌)是一种基于标准身份协议的短期凭据,通常由身份提供商签发,用于服务间认证。与长期API密钥相比,OIDC令牌有效期短、可自动轮换,泄露风险更低。在Token Pass场景中,使用OIDC令牌的请求与标准API密钥同等对待,都能自动消耗Token Pass额度并在耗尽后回退。
额度耗尽后的回退机制:两种密钥行为不同
当计费周期内的Token Pass额度用尽时,系统会根据请求使用的凭据类型采取不同策略。使用标准密钥或OIDC令牌发起的请求,会自动回退到团队的AI Gateway额度,请求不会中断。而使用Token Pass专用密钥的请求,则会直接停止,直到下一个计费周期开始。
这一差异对生产环境有实际影响。如果你的服务依赖持续调用,使用标准密钥或OIDC令牌可以避免因额度耗尽导致的突然失败;而Token Pass密钥更适合用于成本受控的试验性场景,或者明确希望“用完即停”的边界测试。
从平台设计角度看,回退机制把“额度管理”和“服务连续性”解耦了:额度是预算问题,回退是可用性问题,两者不再强绑定。
回退(fallback) 在计费语境中指主额度不可用时自动切换到备用计费源或通道的机制。本文的回退是计费层面的切换:Token Pass额度耗尽后,请求转而消耗团队的AI Gateway额度,而非降级模型或更换提供商。这种设计把预算耗尽从服务中断转化为成本转移,但前提是团队AI Gateway额度本身仍有余额。
心智负担 指开发者需要持续记住并主动管理的隐性认知成本,例如记住该用哪个密钥、何时切换、额度还剩多少。Token Pass此次调整的核心目标就是消除“选择密钥”这一决策点,让计费由平台自动分流,从而降低团队协作中的沟通与配置成本。
零数据保留策略在回退路径上的延续
数据隐私方面,通过Token Pass提供商处理的请求仍然保持零数据保留(ZDR)。回退请求则遵循团队自身的ZDR设置:如果团队启用了全局ZDR,回退请求只会路由到支持ZDR的提供商。
这一点值得关注,因为它说明回退不是简单地“降级到任意可用通道”,而是在团队既有的合规框架内进行路由。对于有数据保留要求的团队,回退路径不会悄悄绕过隐私策略。
不过原文没有展开说明当团队未启用全局ZDR时回退请求的具体路由规则,这部分可能需要查阅Token Pass文档获取更细粒度的说明。
零数据保留(ZDR) 是一种隐私承诺:提供商在处理请求后不存储提示词、输出或相关日志,通常用于满足合规或敏感数据场景。ZDR并非全局默认,而是需要团队显式配置的策略。本文强调回退请求遵循团队自身的ZDR设置,而非Token Pass提供商的ZDR——这意味着回退路径的隐私保障水平取决于团队配置,而非Token Pass通道。启用全局ZDR后,系统只会将回退请求路由到支持ZDR的提供商,从而避免合规策略在回退时被绕过。
适用对象与迁移建议
该功能目前面向Pro团队中的Token Pass订阅者开放。如果你在初始设置时创建了Token Pass专用密钥,并且希望获得额度耗尽后的回退能力,需要切换到标准API密钥或OIDC令牌。
迁移动作本身不复杂,但需要留意两点:一是确认团队内哪些服务仍在使用Token Pass专用密钥,评估它们是否依赖“额度耗尽即停止”的行为;二是如果这些服务需要连续性,切换凭据后应验证回退路径是否按预期路由到团队AI Gateway额度。
从产品演进方向看,这次调整把Token Pass从一个需要显式配置的独立通道,变成了AI Gateway计费体系里的一个自动分层。对开发者而言,少了一个需要记住的密钥,多了一层额度耗尽时的缓冲。
常见问题
Q:使用标准API密钥时,Token Pass额度会优先消耗吗? A:会。涵盖在Token Pass范围内的模型使用会自动应用Token Pass额度,无需专用密钥。
Q:Token Pass额度用完后,所有请求都会回退吗? A:不是。标准密钥和OIDC令牌的请求会回退到团队AI Gateway额度;Token Pass专用密钥的请求会停止,直到下个计费周期。
Q:回退后的请求还保持零数据保留吗? A:回退请求遵循团队的ZDR设置。团队启用全局ZDR时,回退请求只路由到ZDR提供商。
相关推荐
 科技前沿
GitHub日报·11月08日:Agent 基础设施全面开花
Deep dive into 7 new GitHub trending projects today
 科技前沿
Claude新模型Silicon曝光,Opus 5.5被超越?
Anthropic神秘模型Silicon与Obsidian 3在Cognition Devon CLI中曝光,据称超越Opus 5.5;OpenAI的Cactus和Kraken同现构建,Coder平台Koduck疑为Qwen家族。本文梳理周末AI圈关键动向,并解读一项关于视觉输入欺骗机器人的安全研究。
 科技前沿
Claude模型与Effort终极指南:如何省Token
基于8种Claude模型与Effort组合、4个真实编码任务的实测,拆解Haiku、Sonnet、Opus、Fable的定位与价格,解析Effort档位对Token消耗的影响,并给出省Token的实战配置建议。