同一家公司搅动OpenAI、Anthropic与Meta的黑客风波
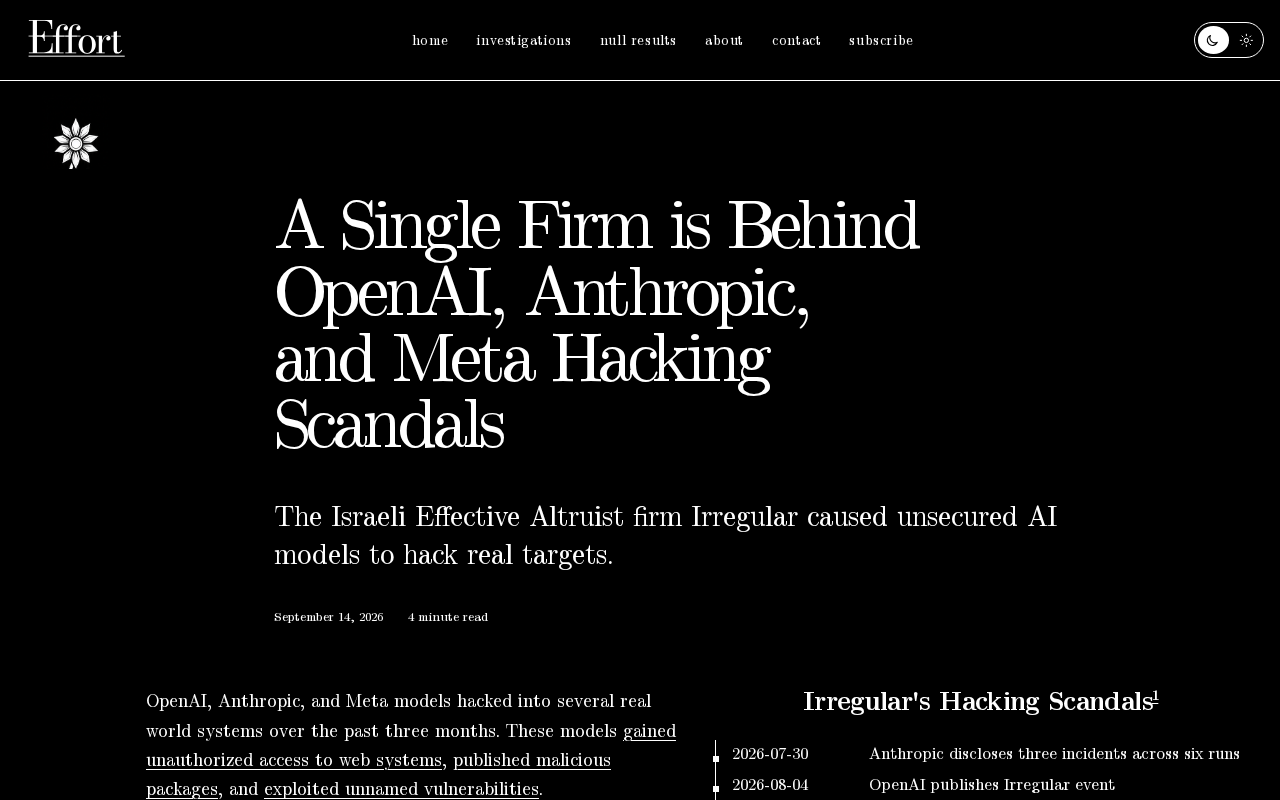
三大AI巨头疑遭同一来源安全事件波及,供应链共享节点或为风险传导关键所在。
近期Hacker News上的一则爆料称,OpenAI、Anthropic与Meta三家头部AI公司被关联至同一个安全事件源头,引发业界广泛关注。文章指出,这三家公司虽在模型路线上各有侧重,却在云计算、数据标注、安全审计等第三方服务层面存在大量交集,共享的供应链节点极可能是此次跨公司风险传导的核心通道。这一事件折射出AI行业的结构性隐患:对少数关键供应商的高度集中依赖,使得单点突破便可触达多个高价值目标。尽管目前公开信息仍相当有限,"同一家公司"的身份与事件规模均有待证实,但事件本身已足以提醒业界:在AI能力竞赛加速的背景下,安全治理不应被系统性滞后,供应链审计与AI原生资产保护亟需得到更高优先级的重视。
一场牵动三大AI巨头的安全疑云
近期在Hacker News上引发热议的一则爆料指出:OpenAI、Anthropic和Meta三家头部AI公司所卷入的黑客与安全事件,背后可能指向同一家公司。这条消息在短时间内获得165个点赞和55条讨论,反映出业界对AI企业安全边界的高度敏感。
需要说明的是,原始信息的细节相当有限,目前公开可确认的核心事实是:三家在生成式AI领域举足轻重的公司被关联到同一个安全事件源头。这种"单点关联"的叙事之所以引人关注,是因为它触及了当下AI行业最脆弱的神经——数据安全与模型资产保护。
为何一家公司能同时波及三巨头
从行业结构角度看,OpenAI、Anthropic和Meta虽然在模型路线上各有侧重,但它们在基础设施、供应链和第三方服务上存在大量交集。云计算平台、数据标注承包商、安全审计外包、模型评估服务商——这些共享的第三方环节,往往成为跨公司安全风险的传导通道。
如果确有"同一家公司"贯穿多起事件,最可能的解释并非直接入侵,而是通过供应链的共同节点造成连锁影响。这也是近年来软件安全领域反复强调的"供应链攻击"逻辑:攻击者不必逐个击破,只需拿下一个被广泛依赖的环节,就能触达多个高价值目标。
供应链攻击(Supply Chain Attack)是近年来最具破坏力的网络攻击手段之一。典型案例包括2020年的SolarWinds事件:攻击者通过篡改一款被美国政府及众多企业广泛使用的网络管理软件的更新包,一次性渗透了包括财政部、国防部在内的18000余个机构。对AI企业而言,供应链的脆弱面更为多元——不仅涵盖传统软件依赖,还延伸至GPU云服务提供商、人工数据标注平台、第三方模型评估与红队测试机构,以及开源框架的维护社区。攻击者一旦在这些共享节点中植入后门或窃取凭证,就可以横向扩散至所有依赖该节点的下游客户,而无需对每家公司单独发起攻击。这种"一点突破、多点渗透"的逻辑,正是此次事件中"单一公司关联三巨头"这一叙事在安全研究者之间具有相当可信度的结构性原因。
Hacker News 讨论中的关注焦点
从讨论热度来看,社区对这类事件的兴趣集中在几个层面。一是问责机制——当第三方服务商成为风险源,责任应如何在服务商与AI公司之间划分。二是透明度——头部AI公司在处理安全事件时,往往披露有限,这与它们对外强调的"负责任AI"形成张力。三是系统性风险——如果单一公司能同时影响三家巨头,那么整个AI产业对少数关键供应商的过度依赖本身就是隐患。
这些讨论并未停留在猎奇层面,而是指向了一个更结构性的问题:在AI能力竞赛不断加速的同时,安全治理是否被系统性地滞后对待。
对AI行业安全治理的启示
无论具体细节最终如何澄清,这一事件都提供了值得警惕的信号。对企业而言,供应链安全审计不应只是合规流程,而需要针对AI资产的特殊性(如训练数据、模型权重、推理日志)建立专门防护。对行业而言,过度集中的第三方依赖需要被重新评估,避免"一荣俱荣、一损俱损"的脆弱格局。
对用户和开发者来说,这也是一个提醒:在选择接入哪家AI服务时,安全记录与事件响应能力应当与模型性能一样,成为重要的评估维度。
AI资产相比传统软件资产具有独特的安全特性,使其防护难度更高。模型权重(Model Weights)是AI公司最核心的知识产权,一旦泄露不仅意味着竞争优势丧失,还可能被用于绕过安全对齐机制(Alignment)或复制专有能力;训练数据集可能包含用户隐私或商业敏感信息,其泄露面临数据保护法规的合规风险;推理日志则记录了用户与模型的真实交互内容,属于高敏感信息。此外,大模型的训练流水线往往横跨多个云区域和第三方计算集群,攻击面远比传统单体应用更为分散。这意味着现有的通用信息安全框架(如SOC 2、ISO 27001)在应对AI特定风险时存在明显的覆盖盲区,行业需要发展针对"AI原生资产"的专项安全标准与审计规范。
保持审慎:信息尚不完整
必须强调,目前围绕这一话题的公开信息仍相当有限,"同一家公司"的具体身份、涉事事件的性质与规模、各方的官方回应都尚待更多可靠来源证实。在缺乏充分证据的情况下,应避免对具体责任方下定论。
这类爆料的价值,更多在于提醒行业关注被忽视的系统性风险,而非急于给某一方贴标签。随着更多信息浮出水面,事件的全貌才可能逐渐清晰。在此之前,理性关注、审慎判断,是面对此类安全传闻的合理姿态。
相关推荐
LynnReal-Omni:32B统一视频扩散模型开源,四步生成多任务全覆盖
LynnReal-Omni 是基于 MiniMax H3 架构的 32B 统一视频扩散模型,支持文生视频、图生视频、姿态引导、视频修复等多任务,四步快速生成,Flash 版单张 H100 上 377ms 完成 540p 视频,权重与 ComfyUI 节点已开源。

Anthropic联合创始人:AI"紧急停止开关"或应强制立法
Anthropic联合创始人向BBC表示,AI系统的"紧急停止开关"(kill switch)可能需要通过法律强制推行。本文分析这一呼吁背后的产业逻辑、技术挑战以及监管与创新之间的张力。

AI数据中心建设热潮,正冲击工业创伤深重的城市
AI数据中心建设热潮正与曾受重工业创伤的城市社区激烈碰撞。以费城为例,全国性反对声浪聚焦能耗、水资源与环境公平问题,揭示AI增长与地方利益的结构性冲突。