Tor网络遭持续DDoS攻击,紧急发布DoS防御修复
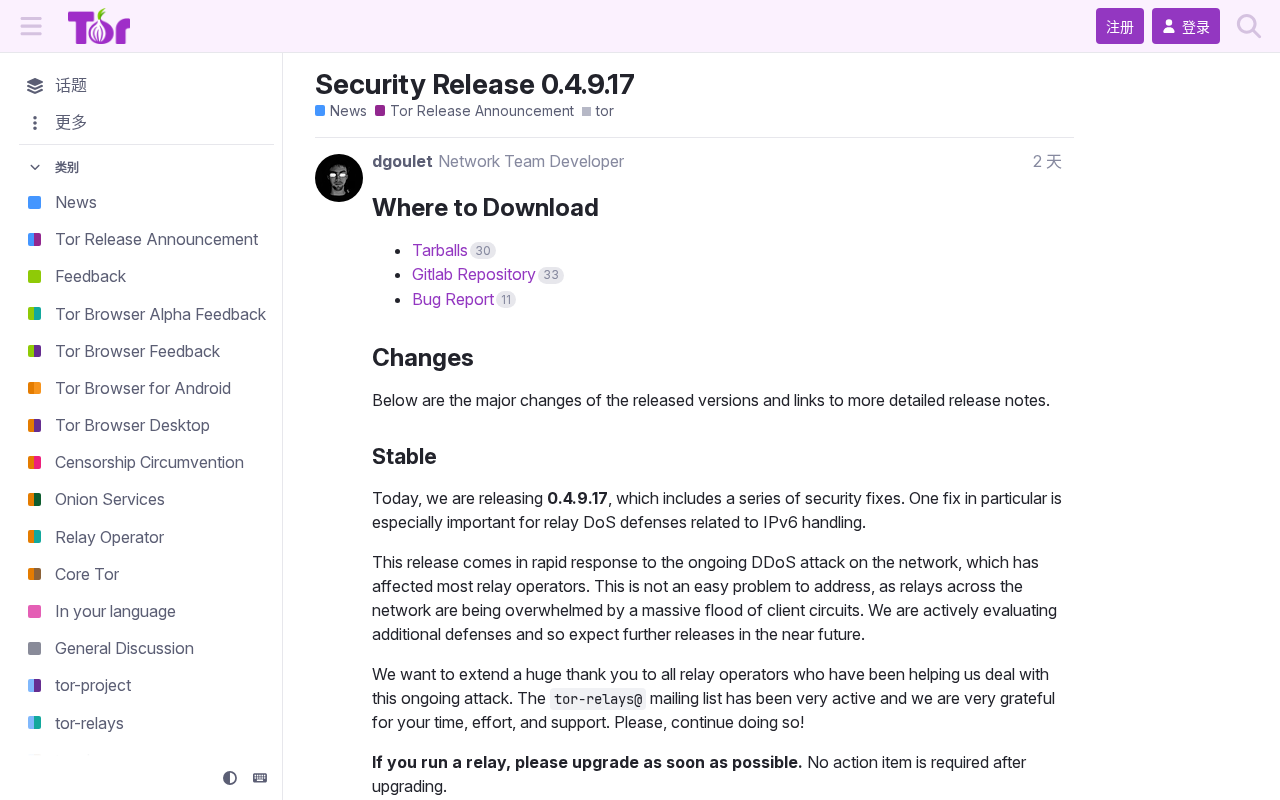
Tor Project针对持续DDoS攻击快速发布防御修复,凸显匿名网络安全挑战。
Tor Project在持续DDoS攻击下迅速发布DoS防御修复,体现了开源项目面对安全威胁时的应急响应能力。文章指出,DDoS攻击通过海量请求耗尽资源,影响Tor网络的可用性和用户信任,而快速迭代修复能缩短暴露窗口。匿名网络需在匿名性、可用性与防御强度之间寻求平衡,过于严格的防御可能误伤合法用户。此次事件也展示了社区驱动讨论(如Hacker News)在信息传播和吸引贡献者方面的作用,为其他开源项目提供了应急响应参考,并强调关键基础设施的韧性与应变能力对用户信任的重要性。
攻击持续,Tor项目紧急响应
据Hacker News社区讨论,Tor Project在持续DDoS攻击下迅速发布了一项DoS防御修复。虽然原始信息仅包含标题和少量互动数据,但这一事件本身折射出匿名网络在面对大规模流量攻击时的脆弱性与应对策略。
Tor网络长期面临DDoS攻击的困扰,此次事件表明攻击者仍在寻找可乘之机。Tor Project的快速响应机制在此次事件中发挥了关键作用,通过发布针对性修复来缓解攻击对网络可用性的影响。
Tor网络与DDoS攻击的背景
Tor(The Onion Router)是一个旨在实现匿名通信的自由软件网络,通过多层加密和全球志愿者运行的节点(中继)转发流量,使用户的IP地址难以被追踪。其核心组件包括入口节点、中间节点和出口节点,数据包每经过一个节点就被剥离一层加密,如同剥洋葱。这种设计在保护隐私的同时,也意味着网络性能依赖于志愿节点的带宽和稳定性。DDoS(分布式拒绝服务)攻击通过控制大量分布式主机(僵尸网络)向目标发送海量请求,耗尽带宽、连接数或计算资源,导致服务不可用。对于Tor这类公共基础设施,攻击者可能针对目录服务器、入口节点或特定服务发起攻击,以破坏网络可用性或损害声誉。历史上,Tor网络曾多次遭受大规模DDoS攻击,例如2022年底至2023年初的持续攻击导致用户连接速度显著下降。此类攻击的动机多样,包括展示攻击能力、干扰匿名通信、甚至勒索。理解DDoS的攻击原理和Tor的架构特点,有助于认识此次防御修复的技术背景和紧迫性。
快速响应机制的意义
在分布式拒绝服务攻击中,攻击者通过海量请求耗尽目标资源,导致正常用户无法访问服务。对于Tor这样的匿名网络,DDoS攻击不仅影响访问速度,还可能损害用户对网络匿名性和可靠性的信任。
Tor Project能够快速发布修复,说明其维护团队具备较强的应急能力。这种快速迭代的防御策略在开源项目中并不常见,尤其是在面对持续攻击时,能够缩短暴露窗口,降低攻击造成的实际影响。
据Hacker News社区讨论,该修复被描述为“快速响应”措施,旨在应对持续进行的DDoS攻击。
开源项目的应急响应与漏洞披露
开源项目的应急响应通常遵循一套标准化流程,包括漏洞报告、分类评估、修复开发、测试和发布安全公告。对于安全威胁,快速迭代和持续交付(CD)能力至关重要。Tor Project采用开源开发模式,其代码库公开在Git仓库中,允许全球开发者审查和贡献。在面对DDoS攻击时,快速响应可能涉及调整流量调度算法、增加速率限制、部署防护规则或更新节点软件。然而,应急修复往往需要在防御效果与兼容性之间权衡,且可能因测试不充分而引入新问题。开源社区的优势在于分布式协作和透明讨论,例如通过邮件列表、IRC或GitHub Issues协调响应。Hacker News等平台上的讨论可以加速信息传播,吸引更多安全研究人员参与分析。但快速响应也面临挑战:修复需要用户或节点运营者及时升级才能生效,而分散的Tor节点升级周期可能较长。因此,快速响应机制的有效性不仅取决于开发速度,还依赖于生态系统的协同。
匿名网络的攻防博弈
Tor网络的设计目标是在提供匿名通信的同时保持可用性,但这两种目标在面临DDoS攻击时可能产生冲突。过于严格的防御措施可能影响合法用户的连接,而过于宽松的策略则容易被攻击者利用。
此次修复的具体技术细节尚未在原始素材中详细披露,但从攻防博弈的角度看,Tor Project需要在防御效果与用户体验之间找到平衡。持续DDoS攻击也提醒我们,匿名网络的运营维护是一项长期且充满挑战的工作。
匿名性与可用性的内在矛盾
匿名网络的设计需要在匿名性、可用性和性能之间取得平衡。Tor通过流量混淆和多跳路由提供强匿名性,但这也使其更容易受到资源耗尽攻击,因为攻击者可以低成本地生成大量合法格式的请求。防御措施如工作量证明(PoW)、速率限制或验证码可能被攻击者利用来消耗合法用户资源,或增加正常用户的使用门槛。例如,如果对连接请求实施严格速率限制,攻击者可能通过分布式源地址绕过限制,而合法用户可能被误伤。Tor Project曾探索多种反DDoS机制,如引入基于工作量证明的防御(如Equi-X),要求客户端在建立连接前完成一定计算,以增加攻击成本而不显著影响正常用户。此外,网络层面的防护(如任播、流量清洗)可能因Tor的分布式特性而难以部署。攻防博弈的本质是提高攻击成本,同时尽量不损害匿名性和用户体验。这一平衡需要持续监测攻击模式并动态调整策略,也凸显了运营匿名网络的长期挑战。
对开源社区的启示
Tor Project的快速响应为其他开源项目提供了参考:面对安全威胁时,及时发布修复比追求完美方案更为重要。同时,社区驱动的讨论和反馈机制(如Hacker News上的讨论)有助于传播信息并吸引更多贡献者参与防御。
尽管原始信息有限,但这一事件再次凸显了关键基础设施在面对持续攻击时的韧性与应变能力。对于依赖Tor进行隐私保护的用户而言,维护团队的快速响应是网络可信度的重要保障。
相关推荐
比格犬缉毒队:从水果到GHB的国境防线
比格犬缉毒队如何守护美国边境?本文基于《To Catch A Smuggler》实录,展现农业检测犬查获水果肉类,以及执法部门追踪GHB、可卡因走私的全过程,揭示从东南亚到圣路易斯的毒品供应链与多部门协作。
番茄高产秘诀:稳定供水如何让盆栽番茄远超地栽
一段来自YouTube的种植记录显示,容器中的番茄产量远超主菜园地栽植株。种植者认为关键在于稳定供应适量的水,而非施肥。本文分析稳定供水对番茄结果期和产量的影响,并讨论容器种植的可控性优势。
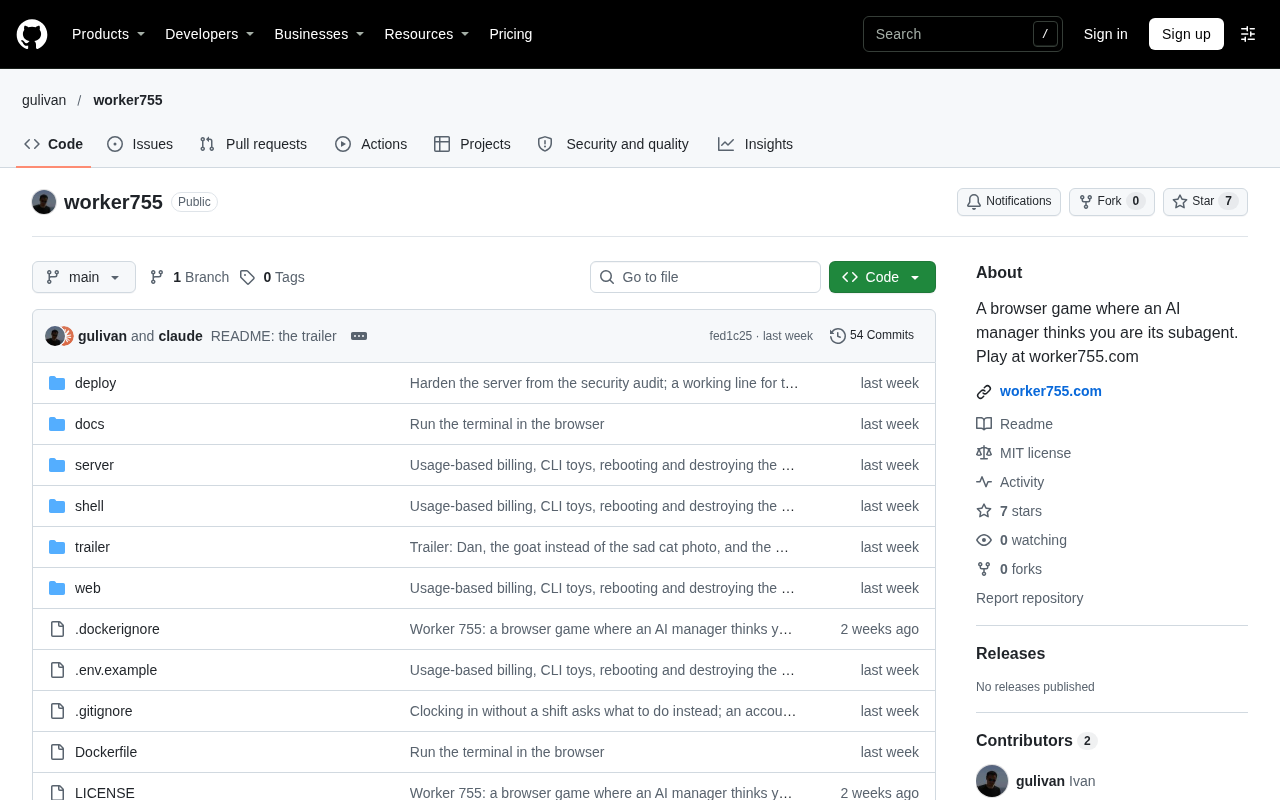
反向角色扮演:当你在游戏里成为LLM的子代理
Hacker News上出现一款反向角色扮演游戏,玩家扮演LLM的子代理执行任务。本文分析其游戏机制、AI代理热潮下的哲学意味,以及独立开发者如何用轻量交互探讨人机权力关系。