Uber 用单一 MCP 网关统一路由 AI Agent 调用

Uber 用 MCP 网关统一异构后端,让 AI 应用只学一种协议。
Uber 工程团队分享了一套 MCP 网关方案,用于解决 AI 应用调用外部能力时后端技术栈碎片化的问题。调用方包括 Cursor、Cloud Code、内部 deep agents 及通用 MCP 客户端,它们统一通过 MCP over JSON RPC 2.0 把请求发到网关。网关承担路由、安全校验与协议转换三重职责,按目标服务类型分流:TChannel 服务走 Thrift 调用,REST 后端走 HTTP/JSON,gRPC 服务走 Proto 调用,原生 MCP 服务器则直接透传。这种设计的实质是把协议适配从每个调用方下沉到网关一层,调用方只需掌握一种协议,后端差异被完全吸收,同时安全策略与审计也得以集中管理。
AI 应用要调用外部能力,常常面临一个现实问题:后端服务的技术栈五花八门,有 Thrift、REST、gRPC,还有原生 MCP 服务。如果每个调用方都要逐一适配,工程成本会迅速膨胀。Uber 的做法是引入一个 MCP 网关,把所有异构调用收敛到一个入口。
一个协议入口,屏蔽后端差异
据 Uber 工程团队在 YouTube 分享的内容,MCP(Model Context Protocol)是一种让 AI 应用发现外部能力并与之通信的标准方式。在 Uber,调用方包括 Cursor、Cloud Code、内部 deep agents,以及任何通用的 MCP 客户端。
这些调用方不需要了解后端是什么技术栈,它们统一通过 JSON RPC 2.0 把 MCP 请求发到一个地方——也就是 MCP 网关。网关负责路由、安全校验和协议转换,把请求送到真正提供能力的服务上。
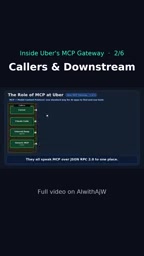
这个设计的核心价值在于“调用方只学一种协议”。AI 应用侧不需要为 Thrift 写一套适配、为 gRPC 再写一套,网关把复杂度吸收掉了。
MCP(Model Context Protocol) 是 Anthropic 于 2024 年底提出并开源的开放协议,目标是给 AI 应用与外部工具、数据源之间定义一套统一的交互约定。它借鉴了语言服务器协议(LSP)的思路:把 "能力提供方" 与 "能力使用方" 解耦,由协议规定如何发现工具(tools/list)、如何调用工具(tools/call)、如何读取资源(resources)以及如何使用提示模板(prompts)。传输层上,MCP 支持 stdio 与基于 HTTP 的流式传输,消息体采用 JSON-RPC 2.0 编码。
JSON-RPC 2.0 是一种轻量级远程调用协议,规定请求必须包含 jsonrpc、method、params 与 id 字段,响应则分为 result 与 error 两类结构。它本身不绑定传输方式,HTTP、WebSocket、stdio 都可以承载,因此非常适合作为网关前后端统一的消息格式:调用方与网关之间只需要就 method 名和参数结构达成一致。
网关如何完成协议转换
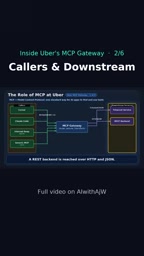
网关的路由逻辑按目标服务的类型分流,同一份 MCP 请求可以被翻译成四种不同的后端调用方式。
Thrift 服务
对于 T-channel 服务,网关使用 T-channel 配合 Thrift 协议发起调用。
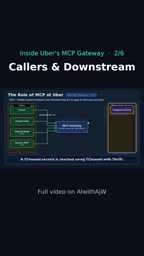
Thrift 是 Facebook 开源、后捐给 Apache 的跨语言 RPC 框架,通过 IDL(接口定义语言)描述服务方法,再由编译器生成多语言客户端与服务端代码。它支持多种传输层与协议组合,其中 TChannel 是 Uber 主导开发的 RPC 协议,基于 TCP 多路复用,支持请求/响应的分帧、超时传递与链路追踪上下文透传,是 Uber 内部服务间通信的重要基础设施。所谓 "T-channel 服务",指的是以 TChannel 作为传输层、以 Thrift 作为序列化协议的这类存量服务。网关需要按 TChannel 的帧格式发起调用,而不能简单地发一个 HTTP 请求。
REST 后端
REST 后端通过 HTTP 和 JSON 访问,这是最常见的一类服务。
gRPC 服务
对于 gRPC 服务,网关使用 gRPC 配合 Proto 进行调用。
gRPC 是 Google 开源的高性能 RPC 框架,默认以 Protocol Buffers(Proto) 作为接口定义与序列化格式:开发者先写 .proto 文件定义 message 与 service,再由 protoc 生成各语言桩代码。gRPC 运行在 HTTP/2 之上,天然支持流式调用、头部压缩与多路复用。对网关而言,把 MCP 请求翻译成 gRPC 调用,主要工作是把 JSON 参数映射为 Proto message 字段,并按 .proto 中定义的方法名发起 unary 或 stream 调用;Proto 的强类型约束也让参数校验可以部分前移到网关完成。
原生 MCP 服务
如果目标本身就是一个原生 MCP 服务器,网关直接把 MCP over JSON RPC 2.0 转发过去,不需要任何转换。
这种分流的实质,是把“协议适配”从每一个调用方下沉到网关一层。调用方数量越多、后端技术栈越杂,这种收敛带来的收益就越明显。
为什么这个模式值得关注
MCP 正在成为 AI 应用接入外部工具的事实标准,但标准解决的是“怎么说”,没有解决“怎么到达”。企业内部的真实服务往往沉淀了多年,不可能为了 AI 调用全部重写。
Uber 的网关方案给出的答案是:在标准协议和存量服务之间加一层翻译与治理层。安全校验和路由策略集中在这一层,比散落在各个调用方更容易维护,也更容易统一审计。
对正在建设 AI Agent 基础设施的团队来说,这个思路有直接参考价值——不必强求后端统一,而是让入口统一。
在讨论网关方案时,需要区分 "网关" 与 "代理" 的职责差异。纯代理只做请求转发,而 MCP 网关额外承担了三件事:一是协议翻译,把统一的 MCP 语义映射到各后端的具体调用形态;二是能力聚合,把分散在多个后端服务上的工具汇总成一份对 AI 应用可见的工具清单,避免调用方自己去拼接;三是治理,包括鉴权、限流、审计日志与权限边界控制。这也解释了为什么安全校验放在网关层比放在调用方更合理:AI 应用的调用路径往往由模型动态决定,把策略集中在网关才能形成统一且可审计的边界。
关键要点
- MCP 网关让 Cursor、Cloud Code、内部 deep agents 和通用 MCP 客户端共用同一个调用入口
- 调用方只需理解 MCP over JSON RPC 2.0,后端差异由网关吸收
- 网关按目标类型分流:Thrift、HTTP/JSON、gRPC/Proto、原生 MCP 四类
- 安全校验与协议转换集中在网关层,便于统一治理
相关推荐
FBI警告:黑客用AI代理ARTEX攻击200+组织
FBI发布预警,点名AI渗透框架ARTEX被用于攻击200多家组织,CrowdStrike追踪到VaporPanda团体。本文拆解ARTEX的代理编排架构、真实攻击链与损失数据,并整理FBI给出的五条防御建议。
FBI警告:免费AI黑客工具Artex失控,三小时攻破云系统
FBI警告免费开源AI渗透工具Artex被犯罪与国家背景黑客滥用,最快三小时攻破云系统。本文解析真实攻击案例、被忽视的侧门风险,以及企业与个人可立即采取的防御措施。

Verse Engine:一键将Blender/Unity/Unreal场景变成浏览器3D链接
Verse Engine by Ctruh是一款浏览器原生3D与XR引擎,支持从Blender、Unity、Unreal一键发布3D场景为浏览器链接,无需下载安装。按视野流式传输让10.3亿三角面城市场景在笔记本打开,提供嵌入、API与SDK,适合开发者、3D艺术家、建筑与电商团队。