Vercel AI SDK 发布 @ai-sdk/workflow 2.0.48 补丁更新

Vercel AI SDK 工作流子包发布2.0.48补丁版本,核心变更为同步依赖至ai@7.0.117。
`@ai-sdk/workflow@2.0.48` 是 Vercel AI SDK 工作流子包的一次补丁级更新,主要变更为将核心依赖同步至 `ai@7.0.117`。该子包定位于多步骤、多模型协作的复杂 AI 工作流编排,与核心 `ai` 包保持紧密版本联动。此次更新由 GitHub Actions 自动构建并附带官方 GPG 验证签名,体现了 Vercel 在 CI/CD 流程与供应链安全方面的规范实践。补丁版本通常向后兼容,升级风险较低,但开发者仍需交叉查阅 `ai@7.0.117` 的 changelog 以确认具体行为差异,并在测试环境中验证多步骤编排逻辑。这次更新本身信息量有限,但折射出 Vercel AI SDK 生态活跃的迭代节奏——拥有超过 27k Star 的该仓库,正通过高频次的小版本迭代持续演进。
一次常规但值得关注的补丁发布
Vercel 旗下的开源 AI SDK 项目近日发布了 @ai-sdk/workflow@2.0.48 版本。从 GitHub Release 信息来看,这是一次补丁级更新(Patch Changes),主要变更为依赖项 ai@7.0.117 的同步升级。发布记录显示,该版本由 GitHub Actions 自动化流程于 9 月 27 日构建,并通过了 GitHub 的验证签名(GPG key ID: B5690EEEBB952194),保证了发布产物的可信度。
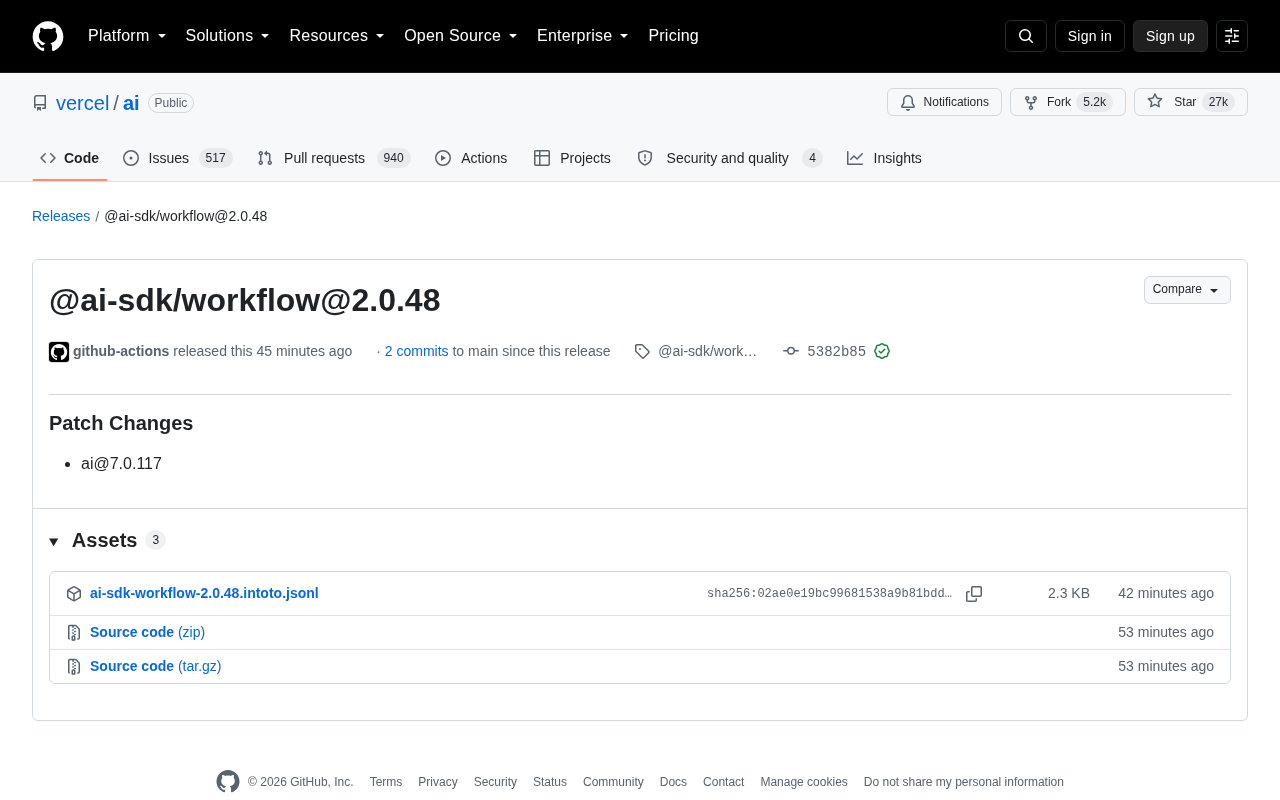
对于长期跟踪 Vercel AI 生态的开发者而言,这类高频的补丁发布并不陌生。Vercel 的 ai 仓库目前已积累超过 27k Star 与 5.2k Fork,是当前构建 AI 应用(尤其是基于 Next.js 的前端 AI 集成)最主流的工具库之一。频繁的小版本迭代,恰恰反映出该项目在活跃维护中的工程节奏。
@ai-sdk/workflow 是什么
@ai-sdk/workflow 是 Vercel AI SDK 家族中的一个子包,定位于编排复杂的 AI 工作流。相比直接调用单次模型请求,工作流模块更适合处理多步骤、多模型协作、带条件分支的任务场景,例如串联检索、生成、校验等环节。
它与核心的 ai 包保持紧密的版本联动关系。本次 2.0.48 的核心变更就是将底层依赖同步至 ai@7.0.117,这意味着工作流模块会继承核心包在该版本中的能力更新与问题修复。这种依赖联动的设计,也是理解 Vercel AI SDK 版本策略的关键——子包版本往往随核心包的迭代而滚动升级。
从技术实现角度看,AI 工作流编排(Workflow Orchestration)的核心价值在于将原本需要开发者手动管理的异步链式调用、错误重试、状态传递等逻辑,抽象为声明式或可组合的任务图。以一个典型的 RAG(检索增强生成)场景为例:传统写法需要手动串联"向量检索 → 上下文拼接 → LLM 推理 → 结果校验"四个步骤,并自行处理中间状态;而工作流模块可以将这些步骤定义为节点,由框架负责调度、传参与异常处理。这类模式在业界也常以 DAG(有向无环图)任务调度的形式出现,@ai-sdk/workflow 则将其与 Vercel AI SDK 的模型调用能力深度整合,使前端与全栈 JavaScript 开发者可以在熟悉的生态内构建多步骤 AI 应用,而无需引入 Python 生态中的 LangChain 或 LlamaIndex 等独立框架。
补丁更新对开发者意味着什么
补丁版本(Patch)通常遵循语义化版本规范,代表向后兼容的问题修复或依赖同步,不引入破坏性变更。因此在多数情况下,使用 @ai-sdk/workflow 的项目可以较为放心地升级到 2.0.48。
不过,由于本次更新仅在 Release 说明中标注了依赖升级(ai@7.0.117),具体的行为差异需要交叉查阅 ai 核心包对应版本的 changelog 才能确认。建议开发者在升级前:
- 查看
ai@7.0.117的完整变更记录,确认是否涉及与工作流相关的行为调整; - 在测试环境中先行验证,尤其是依赖多步骤编排逻辑的生产项目;
- 关注 lockfile 中的传递依赖,避免版本漂移带来的隐性问题。
从版本节奏看 Vercel AI SDK 的成熟度
值得关注的一点是发布方式本身。该版本由 GitHub Actions 自动创建并携带官方验证签名,体现了 Vercel 在 CI/CD 与供应链安全上的规范做法。对于企业级采用者而言,可验证的发布签名有助于降低依赖投毒等供应链风险。
高频次的补丁发布也是一把双刃剑:一方面说明项目维护积极、响应迅速;另一方面也要求团队建立起相应的依赖更新与回归测试机制,避免在快速迭代中被动追赶。对于将 AI SDK 深度嵌入产品的团队,建立自动化的依赖升级与测试流水线,会是更可持续的应对方式。
供应链安全(Software Supply Chain Security)近年来已成为开源生态中不可忽视的议题。2021 年的 SolarWinds 事件与 npm 恶意包投毒事件使业界意识到,构建产物在从源码到用户之间的每一个环节都可能被篡改。GPG 签名验证是应对这一风险的主流手段之一:发布方用私钥对 Release 产物签名,用户可用对应公钥验证产物未被中途修改,从而建立"代码来源可信"的信任链。GitHub 在 2022 年引入了对 Actions 发布产物的官方签名支持(Sigstore/cosign 体系),进一步降低了项目维护者实施签名的门槛。Vercel AI SDK 在自动化发布流程中集成这一机制,意味着企业采用者可以将签名验证纳入自身的依赖准入流程,在享受频繁迭代带来的新特性的同时,不牺牲对构建产物来源的可控性。
小结
@ai-sdk/workflow@2.0.48 本身是一次低风险的依赖同步更新,信息量有限,但它折射出 Vercel AI SDK 生态活跃的迭代节奏与规范的发布实践。对于正在使用该工具链的开发者,及时跟进核心包 ai@7.0.117 的变更细节,才是评估此次升级价值的关键所在。
相关推荐

AI+SRC自动化挖洞实战:用AI智能体重构漏洞挖掘三步法
本文详解AI+SRC自动化漏洞挖掘的完整思路,对比传统挖洞三步法与AI智能体加持后的变化,涵盖资产盘点、误报筛选、报告生成及AI Agent选型要点,助你高效入门SRC漏洞挖掘。

实测DeepSeek桌面Agent:0.35美元自动生成视频
海外博主实测DeepSeek桌面Agent(DeepSeek Harness):仅0.35美元自动生成完整视频,设置每日自动简报,两分钟从大白话构建可运行App。三项任务全部完成仅花0.59美元,附详细表现与成本分析。

Antigravity 2.0 保姆级教程:MCP、Skill与自动化全解析
Antigravity 2.0 保姆级教程,详解项目/会话/Agent 三大核心概念、消息队列与权限设置、自动化任务、MCP 连接 Figma、Skill 专业技能,并演示设计稿转代码、Android 应用生成、产品页 1:1 复刻等 6 个实战案例。