Vercel AI SDK 发布 harness-github-copilot 补丁更新
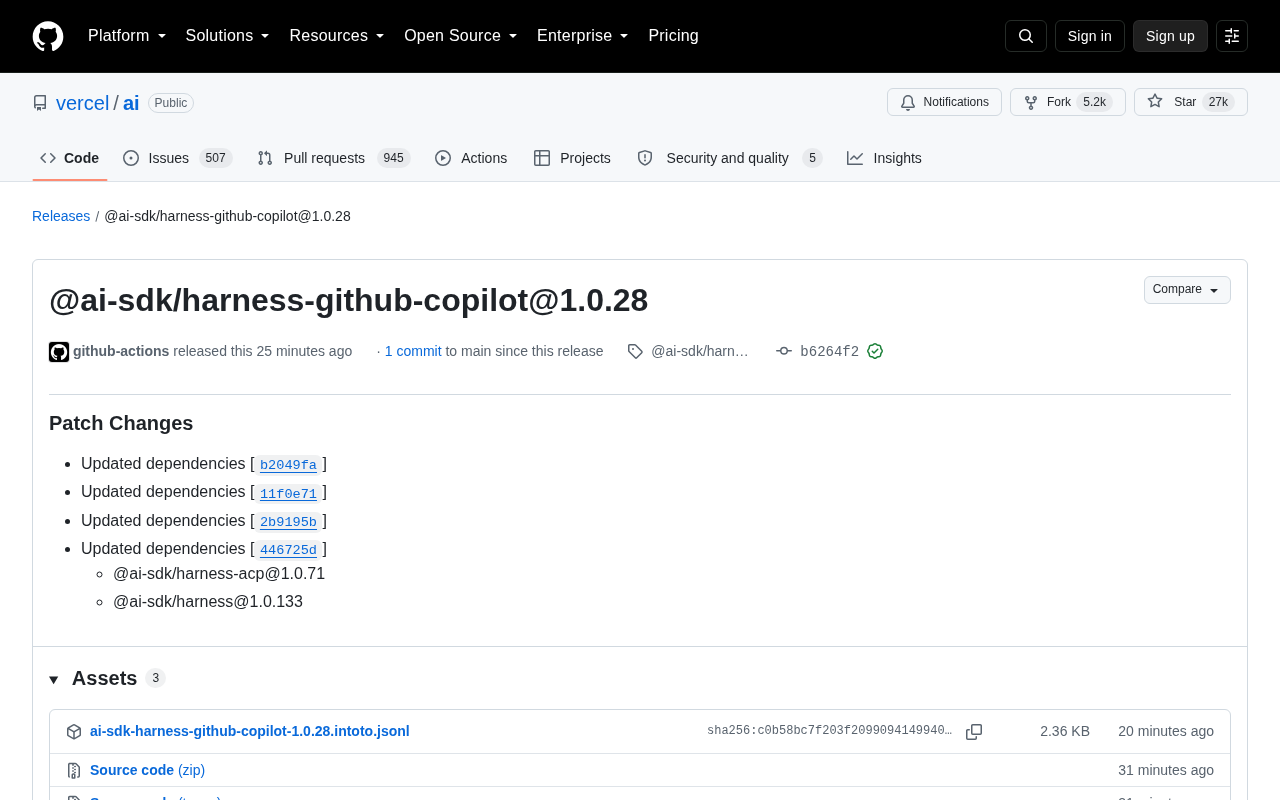
Vercel AI SDK 发布 harness-github-copilot@1.0.28 补丁,核心为依赖同步升级并附 GPG 签名。
Vercel 旗下热门开源项目 `ai`(约 27k Star)发布了 `@ai-sdk/harness-github-copilot@1.0.28` 补丁版本,本次更新不涉及新功能,核心动作是同步上游依赖,并连带升级了 `@ai-sdk/harness-acp@1.0.71` 与 `@ai-sdk/harness@1.0.133` 两个关联包。Harness 层在 Vercel AI SDK 中扮演适配器角色,将 GitHub Copilot 等不同 AI 后端统一接入标准接口,让开发者免于编写重复的胶水代码。本次发布通过 GitHub Actions 自动化流程并附带 GPG 验证签名,是开源软件供应链安全实践的体现。开发者在升级时应重点关注兼容性检查与版本锁定,以规避依赖漂移风险。
更新概览
Vercel 旗下开源项目 ai(GitHub 上拥有约 27k Star、5.2k Fork)近期发布了 @ai-sdk/harness-github-copilot@1.0.28 版本。这是一次补丁级(Patch)更新,由 GitHub Actions 自动化流程发布,并通过 GitHub 的验证签名(GPG key ID: B5690EEEBB952194)确保了发布过程的可信度。
从发布记录来看,本次更新的核心内容集中在依赖项的同步升级,而非新增功能或行为变更。对于正在使用 Vercel AI SDK 构建应用的开发者来说,这类补丁更新通常意味着底层稳定性和兼容性的持续维护。
更新内容拆解
根据发布说明,@ai-sdk/harness-github-copilot@1.0.28 属于 Patch Changes(补丁变更),主要动作是更新了多个上游依赖,涉及的提交包括 b2049fa、11f0e71、2b9195b 和 446725d。
伴随本次更新,两个关联的 harness 相关包也同步升级:
@ai-sdk/harness-acp@1.0.71@ai-sdk/harness@1.0.133
这种连带升级是 monorepo 项目常见的做法——当核心 harness 包发生变更时,依赖它的适配层(如 GitHub Copilot 相关的 harness)会自动跟进版本号,以保持整个工具链的一致性。
什么是 AI SDK Harness
对于不熟悉这一模块的读者,简单解释一下 harness 在 Vercel AI SDK 中的角色。Harness 通常指测试或运行的"载具"层,用于承载不同 AI 模型提供商或工具的接入逻辑。harness-github-copilot 顾名思义,是面向 GitHub Copilot 场景的适配组件,而 harness-acp 则对应另一种协议或能力接入。
这类分层设计让 Vercel AI SDK 能够以统一的接口对接多种 AI 后端,开发者无需为每个模型提供商编写重复的胶水代码。而频繁的补丁更新也反映出该项目处于活跃维护状态,社区反馈与依赖升级能够被快速消化。
从架构角度看,Vercel AI SDK 的 harness 层采用了适配器模式(Adapter Pattern)。核心 @ai-sdk/harness 包定义了标准接口契约,各个具体的 harness 实现(如 harness-github-copilot)则负责将特定提供商的 API 行为映射到这套统一接口上。ACP(Agent Communication Protocol)是一种新兴的 AI 代理间通信协议,harness-acp 的存在说明 Vercel AI SDK 正在向多代理协作场景延伸。这种分包策略在 monorepo 中也有利于按需引入:只使用 GitHub Copilot 的项目无需捆绑其他提供商的适配代码,减小了最终产物体积。
对开发者的实际意义
补丁版本更新虽然看起来不起眼,却是开源工具链健康运转的重要信号。对于生产环境中使用该 SDK 的团队,建议关注以下几点:
- 兼容性检查:由于本次更新连带升级了
@ai-sdk/harness核心包,升级前应确认与现有代码的兼容性。 - 锁定版本:在
package.json中合理使用版本约束,避免依赖漂移带来的意外行为。 - 关注发布签名:本次发布通过 GitHub 验证签名,开发者可借此确认发布来源的可信性,这是供应链安全的一个良好实践。
值得一提的是,Vercel AI SDK 采用 GitHub Actions 自动化发布配合 GPG 签名的方式,为整个开源社区在软件供应链安全方面提供了可参考的范式。
依赖漂移(Dependency Drift)是指项目在不同环境或不同时间安装时,因版本范围约束宽松而导致实际安装版本不一致的现象。常见的规避手段是将 package-lock.json 或 yarn.lock 文件纳入版本控制,并在 CI/CD 中使用 npm ci 而非 npm install 安装依赖,以确保每次构建都基于完全相同的依赖快照。GPG 签名验证则属于软件供应链安全(Software Supply Chain Security)的范畴:通过密钥对发布物签名,消费方可验证包确实由可信主体发布,而非遭到中间人篡改,这与 npm 的 provenance 声明机制异曲同工。
结语
@ai-sdk/harness-github-copilot@1.0.28 本身是一次常规的依赖同步补丁,不涉及破坏性变更。但它折射出 Vercel AI SDK 这一热门开源项目持续、规范的维护节奏。对于依赖该生态构建 AI 应用的开发者而言,保持对这类小版本更新的关注,有助于及时享受底层优化并规避潜在的兼容性风险。
相关推荐

AI智能体的真实风险:被夸大的"黑客"与被忽视的隐患
AI智能体"黑客"事件频发,但真实风险究竟是什么?本文剖析OpenAI训练暂停、DNS隧道漏洞、Meta Muse隐私泄露,以及智能体消除摩擦可能引发的银行挤兑与医疗成本上涨,提出"AI现实主义"的理性视角。

OpenAI Dev Day 全盘点:20+ 发布背后的三大趋势
OpenAI Dev Day 一次性发布 20+ 产品,涵盖个人智能体 DOTS、GPT-6.1 Sol、Decisions API、Space 协作区与模型市场。本文全面盘点并解读其揭示的三大 AI 趋势。

只想要一个自定义域名邮箱,为何如此艰难?
拥有一个自定义域名邮箱看似简单,实则涉及 SPF/DKIM/DMARC 配置、IP 信誉、托管服务成本等诸多难题。本文梳理自建与托管方案的权衡,并给出实用建议。