Vercel AI SDK 更新:harness-opencode 补丁修复解析

Vercel AI SDK harness-opencode 1.0.135补丁将沙盒凭证解析函数从create改为resolve并统一用于所有bridge适配器。
Vercel AI SDK 发布了 `@ai-sdk/harness-opencode@1.0.135` 补丁版本,核心改动是将沙盒凭证环境处理函数从 `createSandboxCredentialEnvironment()` 替换为语义更准确的 `resolveSandboxCredentialEnvironment()`,并在所有基于 bridge(桥接)的适配器中统一应用新方法。函数命名从"创建"到"解析"的转变,反映出设计思路的调整——从每次创建新对象改为根据上下文推导合适的凭证配置,有助于减少副作用并提升行为的可预测性。此版本还同步升级了底层 `@ai-sdk/harness` 至 1.0.133 及若干依赖项。对依赖该库的开发者而言,如有直接调用旧函数,应提前规划迁移;作为 Patch 版本,升级风险较低,但涉及安全敏感逻辑,建议在测试环境验证后再推至生产。
Vercel 的 AI SDK 项目发布了 @ai-sdk/harness-opencode@1.0.135 补丁版本。这是一次以修复为主的更新,内容围绕沙盒凭证环境处理逻辑的调整。对于依赖该 SDK 构建 AI 应用的开发者来说,这类补丁虽然细碎,但直接影响运行时的稳定性与安全性。
本文基于官方 GitHub Release 页面的信息,梳理这次更新的实际改动及其潜在意义。需要说明的是,原始素材仅包含 Release 的变更说明,信息量有限,以下分析在此范围内展开。
更新内容概览
根据 Vercel AI 仓库的 Release 说明,@ai-sdk/harness-opencode@1.0.135 属于 Patch(补丁)级别更新,核心改动是一条修复项:
fix(harness): expose
resolveSandboxCredentialEnvironment()helper in favor ofcreateSandboxCredentialEnvironment()and use it across bridge backed adapters
简单来说,这次更新引入了一个新的辅助函数 resolveSandboxCredentialEnvironment(),用于替代原有的 createSandboxCredentialEnvironment(),并在所有基于 bridge(桥接)的适配器中统一使用新方法。
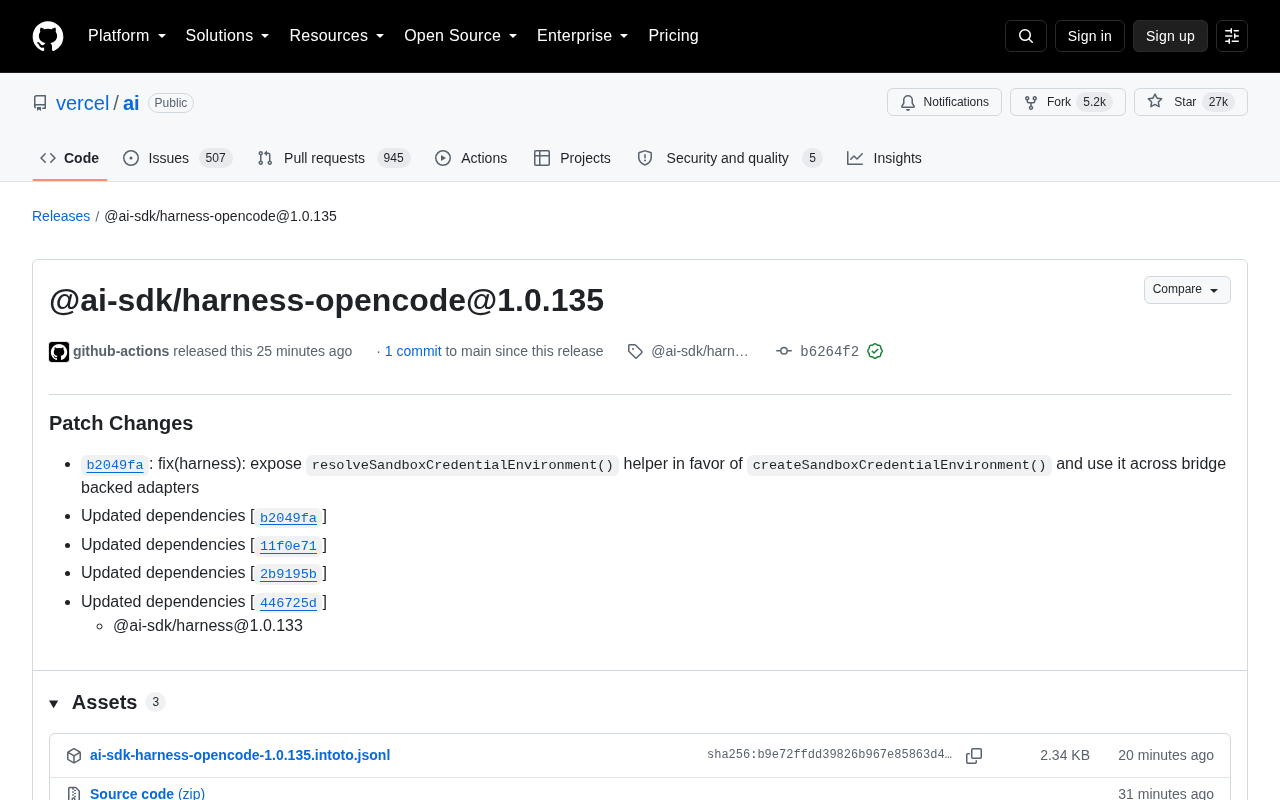
除此之外,该版本还同步更新了多个依赖项(对应提交 11f0e71、2b9195b、446725d 等),并将底层的 @ai-sdk/harness 升级至 1.0.133。整个提交经过 GitHub 的验证签名,确保了发布来源的可信度。
resolve 与 create 的语义差异
这次改动最值得关注的是函数命名从 create 到 resolve 的转变。虽然只是一个函数名的调整,但背后往往反映了设计思路的变化。
create 通常意味着「创建」一个全新的凭证环境对象,而 resolve 更强调「解析并获取」——即根据当前上下文推导出合适的凭证环境,可能复用已有配置,也可能按需生成。这种语义上的转变,通常是为了让凭证处理逻辑更具确定性和可预测性,减少重复创建带来的副作用。
对于处理沙盒(sandbox)执行环境的场景,凭证管理的正确性尤为关键。AI 应用在运行代码或调用外部工具时,往往需要在隔离的沙盒中执行,而凭证环境的解析方式直接关系到权限边界是否清晰、密钥是否被正确注入。
对开发者的实际影响
如果你的项目使用了 @ai-sdk/harness-opencode,尤其是通过 bridge 适配器与沙盒环境交互,那么这次更新建议及时跟进。
从变更说明看,createSandboxCredentialEnvironment() 被 resolveSandboxCredentialEnvironment() 取代(favor of 表明前者被弱化或将逐步废弃)。如果你的代码直接调用了旧函数,需要留意后续版本可能出现的兼容性变化,提前迁移到新的 helper 会更稳妥。
作为 Patch 版本,理论上遵循语义化版本(SemVer)规范,不应引入破坏性变更,可以相对放心地升级。但涉及凭证环境这类安全敏感逻辑,仍建议在测试环境验证后再部署到生产。
**语义化版本(SemVer)**是软件依赖管理中的通用规范,版本号格式为 主版本.次版本.补丁版本(MAJOR.MINOR.PATCH)。Patch 级别的更新理论上只包含向后兼容的缺陷修复,不应改变公开 API 的行为或签名。然而"理论上"与实际之间存在灰色地带:当修复涉及原本设计不当的函数(如此次被弱化的 createSandboxCredentialEnvironment())时,即便版本号遵循规范,直接调用了旧接口的代码在未来的 Minor 版本中仍可能面临移除风险。因此,对于凭证、权限等安全敏感路径,不能仅凭版本号级别判断升级风险,还需结合 changelog 对具体改动进行人工审查。
关于 Vercel AI SDK 的定位
Vercel AI SDK 是当前构建 AI 应用较为流行的开源工具库,GitHub 上已获得约 2.7 万 Star、5.2 千 Fork,社区活跃度可观。它提供了统一的接口来对接不同的模型提供商,并封装了流式响应、工具调用、沙盒执行等常见能力。
harness 与 harness-opencode 这类子包,通常面向更底层的执行编排场景,比如在受控环境中运行 AI 生成的代码。这也解释了为何沙盒凭证管理会成为其迭代重点——安全隔离是这类能力落地的前提。
频繁的补丁发布(版本号已到 1.0.135)也反映出该项目仍处于高速迭代阶段,功能与接口在持续打磨。开发者在依赖这类快速演进的库时,锁定版本、关注 changelog 是必要的工程实践。
Bridge(桥接)适配器是 AI SDK 架构中的关键抽象层,负责将统一的 SDK 接口与底层具体执行环境连接起来。在 harness-opencode 的语境中,bridge 适配器充当 AI 模型调用与实际代码执行沙盒之间的"翻译层"——它负责转换请求格式、传递上下文、注入运行时所需的凭证信息。正因为 bridge 适配器横跨多个执行边界,凭证环境的处理方式需要高度一致,否则不同适配器在处理密钥注入时可能产生行为差异,进而引发难以排查的安全漏洞或权限泄露问题。此次更新统一使用 resolveSandboxCredentialEnvironment() 替换各 bridge 适配器中分散的旧调用,正是为了消除这种潜在的不一致性。
小结
这次 @ai-sdk/harness-opencode@1.0.135 的更新虽小,却是 SDK 在安全与工程质量上持续打磨的一个缩影。函数命名从 create 到 resolve 的调整,以及在 bridge 适配器中的统一应用,指向的是更清晰、更可控的凭证管理设计。对于依赖该能力的团队,及时跟进版本、逐步迁移到新 helper,是稳妥的做法。
相关推荐

Orca多Agent编排实战:Claude与Codex并行协作指南
Orca是Stable AI开源的免费Agent工作台,支持Claude Code、Codex、Kimi等34个agent并行运行。本文介绍其Git worktree隔离机制、多模型编排分工方案(强模型拆解+便宜模型编码)、手机远程管理功能及实操上手步骤,帮助你高效管理多个AI编程助手。

思维链不止属于AI:人类如何用CoT提升思考质量
思维链(Chain of Thought)不只是大模型的提示词技巧。本文从Hacker News讨论出发,分析CoT为何对人类思考同样有效,拆解可操作的迁移方法,并指出人类CoT与机器CoT的关键差异。
Cloudflare联手OpenAI:用AI打通漏洞发现与防御闭环
Cloudflare联手OpenAI:用AI打通漏洞发现与防御闭环
Cloudflare 使用 OpenAI Daybreak 调查安全漏洞并生成可评审的修复方案,开发者同时借助 Codex 提升编码效率与代码质量,探索漏洞发现到防御响应的一体化路径。