Vercel CI 解绑项目依赖,GitHub 仓库直连
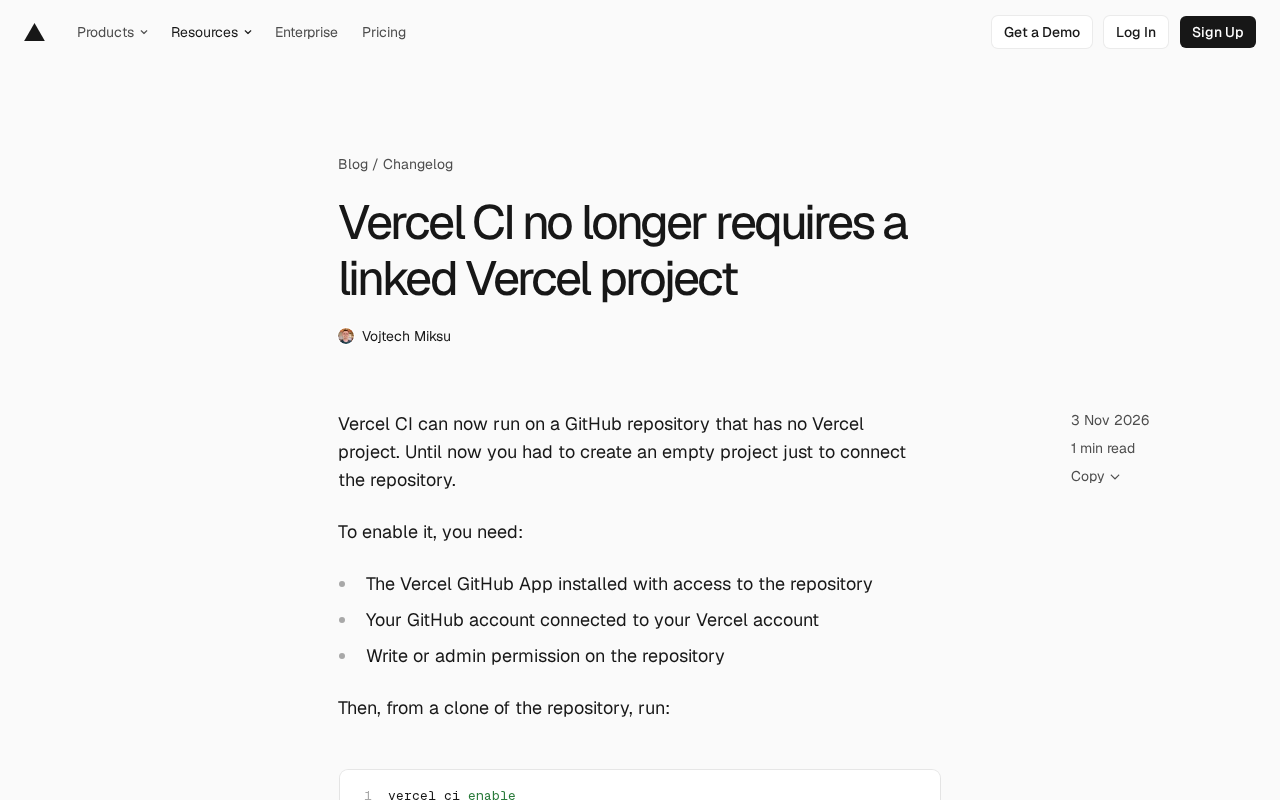
Vercel CI 解除项目绑定,可直接在私有 GitHub 仓库上一条命令启用。
Vercel 宣布其 CI 功能不再强制要求 GitHub 仓库关联 Vercel 项目。此前开发者必须先创建一个空项目并连接仓库才能使用 CI,如今只要安装 Vercel GitHub App、连接 Vercel 账号、拥有仓库写入权限,运行 `vercel ci enable` 即可在仓库上直接启用,并可通过 `--scope` 指定团队。该变化将 CI 从「项目附属」转为「仓库原生」,降低了使用门槛,尤其适合临时仓库、多仓库统一管理和微服务架构下的工具链简化。目前该功能仅支持私有 GitHub 仓库,公开仓库及 GitLab、Bitbucket 等提供商暂不支持,Vercel 未给出扩展时间表。
Vercel 近日宣布,其 CI 功能不再强制要求 GitHub 仓库关联 Vercel 项目。此前,开发者若想使用 Vercel CI,必须先在 Vercel 上创建一个空项目并连接仓库,流程繁琐且多余。现在,只要满足几个简单条件,即可直接在 GitHub 仓库上启用 CI,无需创建任何 Vercel 项目。
告别空项目:Vercel CI 的轻量化革新
过去,Vercel CI 的使用门槛在于项目绑定。开发者需要先创建一个 Vercel 项目(即使没有任何实际用途),然后将 GitHub 仓库与之连接,才能启用 CI 任务。这种设计对于仅想使用 CI 功能的团队来说,无疑增加了管理负担和认知成本。
新方案彻底移除了这一前置步骤。现在,Vercel CI 可以直接在 GitHub 仓库上运行,只要该仓库没有关联任何 Vercel 项目。这意味着开发者可以更自由地选择工具链,不必为了 CI 而被迫引入一个额外的项目实体。
这一变化看似微小,却反映了 Vercel 对开发者工作流的深入理解。CI 本应是代码仓库的附属能力,而非项目的衍生品。将 CI 与项目解耦,让 Vercel CI 的定位更加清晰:它是一个独立的 CI 服务,可以无缝融入现有的 GitHub 工作流。
启用条件与操作步骤
要启用这一新功能,你需要满足三个条件:
- 安装 Vercel GitHub App,并授予其访问目标仓库的权限;
- 将你的 GitHub 账号与 Vercel 账号连接;
- 对目标仓库拥有写入或管理员权限。
满足条件后,在仓库的本地克隆中运行以下命令:
vercel ci enable
该命令会为当前 CLI 所指向的团队启用 CI。如果你想为其他团队启用,可以通过 --scope <team> 参数指定。从下一次推送开始,CI 任务将按照仓库中的配置自动运行。
需要注意的是,目前该功能仅支持私有 GitHub 仓库。公开仓库和其他 Git 提供商(如 GitLab、Bitbucket)暂不支持。Vercel 表示未来可能会扩展支持范围,但尚未给出时间表。
Vercel CLI 与 --scope 参数
vercel ci enable 是 Vercel 命令行工具(CLI)的一个子命令。Vercel CLI 是一个通过 npm 全局安装的终端工具(npm i -g vercel),用于登录、部署、管理项目和环境变量等。CLI 在本地运行时需要知道「以哪个账号或团队的身份」执行操作,这个身份上下文由「scope」决定。默认情况下,scope 是当前目录所关联的 Vercel 项目所属的团队;若目录未关联项目,则回退到个人账号。--scope <team> 参数允许显式覆盖这一默认行为,将命令作用域切换到指定的团队(team slug 或名称)。由于本次更新后 CI 启用不再依赖本地项目关联,显式指定 --scope 在多团队协作或脚本化场景中尤为重要,否则命令可能落到个人账号而非目标团队。
对开发流程的实际影响
对于已经使用 Vercel 部署的团队,这一变化可能影响不大,因为他们通常已经有关联项目。但对于以下场景,新功能显得尤为实用:
- 临时性仓库或实验性项目:无需创建正式项目即可快速启用 CI,验证代码质量。
- 多仓库统一 CI 管理:团队可能希望为多个仓库使用相同的 CI 配置,而不必为每个仓库创建 Vercel 项目。
- 工具链简化:减少 Vercel 项目数量,降低管理复杂度,尤其适合微服务架构下仓库数量较多的团队。
从更宏观的视角看,Vercel 正在逐步将 CI 能力从“项目附属”转变为“仓库原生”。这与其他 CI 服务(如 GitHub Actions)的设计理念趋同:CI 配置应当靠近代码,而非独立存在。
Vercel GitHub App 与 GitHub Actions 的权限模型
Vercel GitHub App 是基于 GitHub App 机制构建的集成,而非传统的 OAuth App。GitHub App 的优势在于权限粒度更细:安装时可以选择「仅授权特定仓库」或「授权全部仓库」,并可分别授予读/写权限。Vercel CI 需要该 App 具备读取代码、接收 push webhook 事件以及回写提交状态(commit status / check run)的权限,这样 CI 结果才能直接显示在 PR 和提交记录上。这也是为什么启用条件中要求「安装 App 并授予目标仓库访问权限」——若仓库未被 App 覆盖,Vercel 即使收到启用命令也无法监听 push 事件。与 GitHub Actions 由 GitHub 自身托管 runner 不同,Vercel CI 的 runner 运行在 Vercel 基础设施上,通过 webhook 触发,因此 App 的安装范围直接决定了哪些仓库能使用该服务。
配置与后续步骤
启用 CI 后,你需要在仓库中配置任务。Vercel CI 支持通过配置文件定义任务流程,具体语法可参考 Vercel CI 文档。目前,官方文档提供了详细的任务配置指南,包括如何定义任务、设置触发条件等。
有意思的是,Vercel CI 的任务配置与 Vercel 项目的构建配置是分离的。这意味着你可以独立管理 CI 任务,而不受项目设置的影响。对于需要精细控制 CI 流程的团队,这种分离提供了更大的灵活性。
CI 配置与项目构建配置分离的含义
在 Vercel 的传统模型中,「项目」是配置的载体:构建命令、输出目录、环境变量、框架预设等都挂在项目设置里,CI 任务若依附于项目,就不可避免地与构建配置耦合。解绑之后,CI 任务改为由仓库内的配置文件驱动(与 GitHub Actions 的 .github/workflows 思路类似),Vercel 项目设置不再参与 CI 流程。这种分离带来两个实际好处:其一,CI 配置随代码走,变更可通过 PR 审查、可回滚,符合「配置即代码」原则;其二,同一仓库若日后需要关联 Vercel 项目做部署,CI 与部署可以各自独立演进,互不干扰。需要注意的是,这也意味着 CI 任务无法直接复用项目级环境变量,敏感信息需通过仓库级或 CI 专用的方式注入。
总结与展望
Vercel CI 解除项目绑定,是 Vercel 在开发者体验上的一次重要改进。它降低了 CI 的使用门槛,让开发者能够更专注于代码本身。虽然目前仅支持私有 GitHub 仓库,但这一方向值得肯定。随着未来对更多 Git 提供商和公开仓库的支持,Vercel CI 有望成为更通用的 CI 解决方案。
对于尚未尝试 Vercel CI 的团队,现在正是个好时机:无需创建项目,只需一条命令,即可在现有仓库上体验 Vercel 的 CI 能力。
相关推荐

Qwen 3.8编程击败Opus,你的Mac能跑吗?
Qwen 3.8开源模型在编程测试中击败Opus 4.6,仅18GB大小,但你的Mac需要多少内存?实测显示24GB会崩溃,32GB才是甜点区,本文详解各档Mac配置的实际表现与上手方法。

Claude Code + Agent:打造AI全自动测试闭环
B站课程解读:测试开发如何用 Claude Code 终端型 Agent 打造 AI 全自动测试闭环。对比终端型与设备型 Agent 的权限边界,讲清企业级项目为何选 Claude Code 而非 Open Claude 类工具,并梳理 Node.js 环境准备与 DeepSeek 模型搭配的落地路径。

与AI智能体共事,你需要钢铁般的神经
AI智能体越自主,使用者的心理负担反而越重。本文从Hacker News讨论出发,分析智能体协作中的黑箱焦虑、行为漂移与监控疲劳,并给出沙箱隔离、权限控制、任务粒度管理等降低认知负荷的实用思路。