外贸人自研绿盾解密助手:F8一键申请+AI Agent自动审批
外贸员工用AI自写F8一键解密申请工具并封装为MCP Server,让Agent自主走审批流程。
文章讲述B站UP主杰德哥(制药大厂外贸从业者)用AI Agent开发开源小工具的实践。他每天需向外发送上百份被绿盾加密的文件,每份都要在客户端里手动走「申请解密」等多步点击,既耗时又打断心流。他把流程压缩为选中文件按F8自动发起解密申请,但强调不绕过公司官方审批链,审批权限不变。更进一步,他把该工具封装为MCP Server,使AI Agent在遇到加密文件无法读取时可自主发起申请、轮询审批状态并在通过后继续执行任务。作者借此说明MCP如同插座,能把封闭的企业软件变成Agent可调用的能力节点,并分享了从「AI教我MCP」到「我用AI写MCP」的正循环体会。
每天给客户发合同、包装稿、COA,光是在绿盾加密软件里点“申请解密”就能把手指点到疼——这是很多外贸和业务岗位的日常。B站UP主杰德哥(在国内一家制药大厂做外贸工作)干脆用AI Agent自己写了一个开源小工具,把这一串重复点击压缩成一次F8,还进一步封装成MCP Server,让AI编程助手自己申请解密、自己等审批、批下来接着干活。
痛点:一天上百份文件,每份点四下
据杰德哥在视频中的描述,他每天要发送上百个文件,每份文件都需要在绿盾客户端里走一遍“邮件→加密菜单→申请解密→等待→点击发送申请”的流程。单份文件至少四次点击,一天累计下来是相当可观的重复操作。
更隐蔽的成本是打断心流。解密申请本身不复杂,但它把连续的写作、核对、发送切成碎片,每次都要重新找回状态。杰德哥把这类工作定义为“低级重复、本来就要发给客户”的事务,认为完全没必要由人来反复操作。
F8一键申请:只简化流程,不绕过审批
这个工具的核心逻辑很简单:选中文件,按F8,程序自动弹出绿盾窗口、自动上传、自动点击“申请解密”按钮,剩下的审批仍然走公司官方链路,该谁批还是谁批。
作者在视频里特别强调,这不是破解工具,也没有任何违法设计——它只在你本来就能手动点“申请解密”的环境里工作,不改变审批权限,不跳过任何环节,唯一做的事是把你要点的那几下替你点了。这一点在合规敏感的企业环境里非常关键:工具的价值来自“减少操作次数”,而不是“绕过控制”。
AI Agent的困境:能看见文件,却读不懂内容
杰德哥用AI时发现一个尴尬的现实:Agent遇到的问题和人一模一样。文件被绿盾加密后,AI能“看到”文件存在,却无法读取里面的内容,就像一个被蒙上眼睛的大脑,碰到什么文件都只能干瞪眼。
一边是能力最强的AI模型,一边是传统的防泄密软件,两者在办公电脑上直接撞车。如果不解决解密申请这一环,Agent在企业内网里的自动化能力就会被硬生生卡住。
透明加密(如绿盾)的工作原理是在操作系统文件系统层面对指定进程的读写操作进行拦截与加解密:合法进程(如受信任的办公软件)打开文件时由驱动在内存中还原明文,而文件落盘时始终保持密文,因此未经授权的进程——包括AI Agent调用的文件读取接口——只能拿到密文,表现为「能看见文件却读不懂内容」。这类方案通常还配合进程白名单、外发审批与审计日志,形成完整的防泄密闭环,也正因如此,任何自动化工具都必须在既有授权与审批框架内运行,而不能直接解密文件。
MCP Server:给Agent装上“申请解密的手”
作者的解法是把F8程序进一步封装成MCP Server。MCP(Model Context Protocol)在视频里被比喻成一个“插座”:Agent通过它接上外部能力。接上这个绿盾解密MCP后,Agent就获得了发起解密申请的权限,而且走的仍然是官方审批链。
演示流程大致是这样:把提示词复制给Agent,Agent开始执行任务,途中遇到加密文件无法读取,于是自动调用MCP发起解密申请,然后等待审批。整个过程中作者没有插手,光标完全不动。上级审批通过后,Agent检测到状态变化,继续往下完成任务。
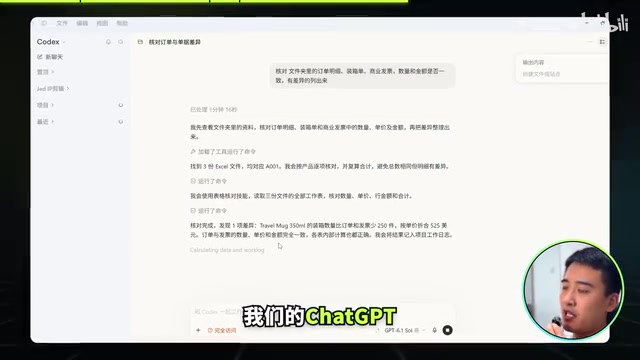
这个设计的巧妙之处在于“等待”也被纳入了自动化:Agent不是傻等,而是自己调接口查状态,发现加密就申请,没批下来就等,批下来立刻继续。对需要处理大量加密文件的企业场景来说,这相当于把审批流程变成了Agent可感知、可调用的一个工具节点。
MCP(Model Context Protocol)是 Anthropic 于 2024 年底提出并开源的协议,用于标准化大模型应用与外部工具、数据源之间的连接。它采用客户端—服务器架构:宿主应用(如各类AI编程助手)内置MCP客户端,通过标准传输方式(本地进程常用 stdio,远程服务常用 HTTP/SSE)连接一个或多个MCP Server;Server 以声明式方式对外暴露三类能力——工具(Tools,可被模型调用的函数)、资源(Resources,可读取的数据)与提示模板(Prompts)。开发者只需实现一次 Server,即可被所有兼容MCP的客户端复用,这正是文中「插座」比喻的技术来源。
MCP是插座,接什么由工作流决定
杰德哥在视频里延伸了这个思路:同样的方法可以给Agent接上GitHub同步代码、接上Supabase管理数据库、接上图工具把网页草图生成出来。MCP的价值不在于某一个具体工具,而在于它把“人类原本手动操作的软件”变成“Agent可以调用的能力”。
这也是这个项目最有启发性的部分:企业里大量存在加密软件、审批系统、内部工具,它们未必有开放的API,但只要有人愿意写一层适配,Agent就能在这些封闭环境里获得行动能力。绿盾解密助手是这个思路在一个具体痛点上的落地样本。
从“AI教我MCP”到“我用AI写MCP”
视频结尾作者分享了一个颇有共鸣的体会:MCP、Skill、CLI这些概念最初都是AI讲给他听的,光看文字很难真正理解,一直处在似懂非懂的状态。直到带着AI去啃工作里真实的痛点,才突然彻底明白它们到底是什么。
这种正循环很上瘾——AI教知识,实战加深理解,快速拿到结果,成就感推着人继续学。以前是AI教他什么是MCP,现在他用AI写了一个MCP,反过来帮AI摘掉公司加密文件的“眼罩”。工具已经开源在GitHub上,作者也在评论区征集下一个想填的坑。
对普通从业者来说,这个案例的门槛没有想象中高:不需要破解任何系统,不需要改动公司审批制度,只需要识别出工作流里那个“重复点击最多、打断最频繁”的环节,然后用一层薄薄的自动化把它包起来。F8解决人的手指,MCP解决Agent的盲区,两者其实是同一件事的两面。
相关推荐
Netflix级断点续播:Dragonfly DB替代Redis实战
拆解 Netflix 级「继续观看」功能的系统设计:用 Dragonfly DB 承载心跳热数据、Postgres 持久化、write-behind 缓存降低 12 倍写入,并详解哈希槽、hash tag、数据结构选型与 ImageKit 播放器集成。
PHP双漏洞震动全球:远程代码执行漏洞详解
Computerphile 详解近期两个 PHP 远程代码执行漏洞:14年间版本均受影响,攻击者可远程运行任意代码。本文梳理漏洞原理、真实演示、发布混乱过程,并分析为何大规模攻击并未出现。

全民学前班能否弥合美国两党分歧?
一段访谈显示,美国学前教育(pre-K)可能成为两党合作议题。本文分析其务实立场、联邦角色主张及跨党派合作的现实基础,并探讨对科技政策讨论的启示。