新手必看:SRC漏洞挖掘合法边界与实战入门指南

SRC是企业官方漏洞回收站,新手须守住书面授权红线,先靶场后实战。
文章系统介绍了SRC(安全应急响应中心)的概念与运作机制,指出其本质是企业官方的漏洞回收站,通过白帽子提交漏洞、企业验证修复并给予奖励形成双赢闭环。文章重点强调合法挖洞的唯一通行证是书面授权,口头请求不构成授权,无授权测试可能违反《网络安全法》第27条和《刑法》第285条。同时提醒白帽子在漏洞修复前严禁公开细节,否则可能面临账号封禁或法律追责。对于新手入坑,文章建议先熟悉平台规则和测试范围,自建靶场练习高频漏洞,再通过补天等主流SRC平台按规范流程提交,避免授权意识淡薄、提前公开漏洞和跳过靶场直接实战三大常见错误。
什么是SRC?企业为什么需要漏洞回收站
很多刚接触网络安全的新手对“SRC”这个词既熟悉又陌生。从字面看,SRC是Security Response Center(安全应急响应中心)的缩写,但在企业实际运作中,它更像一个官方的漏洞回收站。企业有大量在线运行的应用系统或平台,这些系统难免存在业务逻辑漏洞或技术缺陷。SRC的职责就是专门收集白帽子提交的漏洞报告,交由安全团队验证并修复。
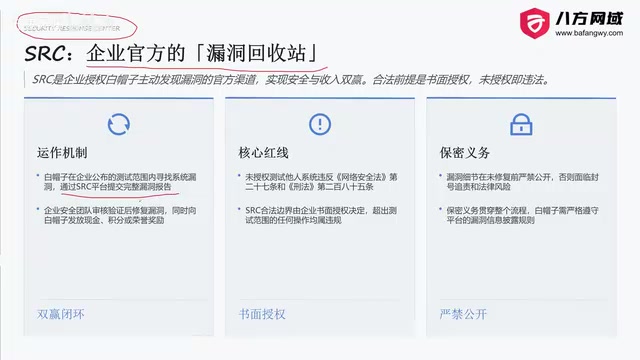
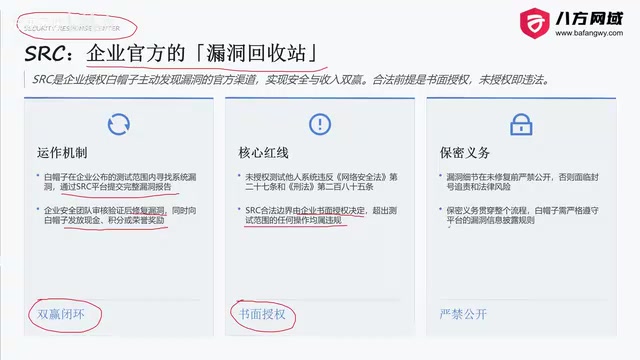
据B站UP主在教程中的解释,SRC的运作机制是一个双赢闭环:白帽子在企業公布的测试范围内寻找漏洞,通过SRC平台提交报告;企业安全团队验证漏洞真实性后推动修复,同时给予白帽子奖金、积分或荣誉作为回馈。白帽子获得收益与认可,企业获得系统安全性的提升。
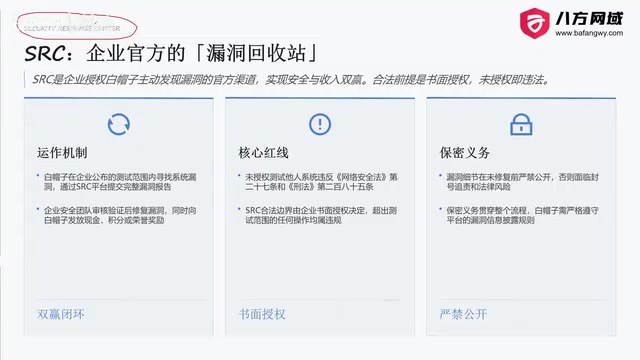
这种机制之所以能持续运转,核心在于企业无法仅靠内部团队覆盖所有业务线的安全测试。外部白帽子的众测模式,相当于用市场化手段补充了企业安全力量。
白帽子是网络安全领域对正义黑客的称呼,指那些通过发现和报告安全漏洞来帮助企业和组织提升安全性的技术人员。与恶意黑客(黑帽子)不同,白帽子通常在法律允许的范围内活动,并遵循负责任的披露原则。在SRC生态中,白帽子是漏洞报告的主要来源,他们通过众测模式参与企业安全建设,既获得经济回报,也积累行业声誉。白帽子的行为边界由企业授权和平台规则共同界定,越过边界则可能构成违法。
合法挖洞的唯一通行证:书面授权
新手最容易踩的坑,就是把“帮忙测一下”当成合法授权。视频中反复强调一个核心红线:没有书面授权,任何对他人系统的渗透测试行为都可能违反《网络安全法》第27条和《刑法》第285条。群聊里常见的“你帮我看看我平台有没有漏洞”这种口头请求,风险极大——一句话代表不了书面授权。
合法的SRC测试边界完全由企业书面授权决定,超出测试范围的任何操作都属于违规。这一点在多个安全社区的教学内容中也被反复交叉验证,属于行业共识。
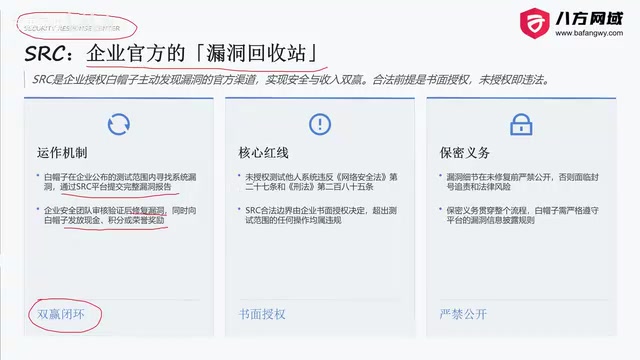
除了授权,保密义务同样关键。白帽子提交漏洞报告后,在漏洞修复前严禁公开细节。提前公开可能导致漏洞被恶意利用,轻则账号被封禁,重则面临法律追责。正确的做法是及时与企业沟通,等待修复完成后再按约定披露。
《网络安全法》第27条明确规定,任何个人和组织不得从事非法侵入他人网络、干扰他人网络正常功能、窃取网络数据等危害网络安全的活动。而《刑法》第285条则规定了非法侵入计算机信息系统罪、非法获取计算机信息系统数据罪等罪名。在SRC挖洞场景中,书面授权是区分合法安全测试与非法入侵的关键证据。口头同意、聊天记录中的模糊邀约均无法对抗法律风险,一旦发生纠纷,测试者很难证明自己获得了有效授权。因此,正规SRC平台都会要求企业发布明确的测试范围公告,白帽子需在范围内操作。
国内主流SRC平台与新手入坑路线
视频教程盘点了国内主流的SRC平台,并以补天平台为例演示了完整的漏洞提交流程。对于新手来说,入坑路线可以概括为:先熟悉平台规则和测试范围,再选择低风险目标练手,最后逐步深入高频漏洞类型。
据UP主介绍,整个实战环节需要准备攻击机、渗透测试工具,并自建漏洞靶场进行高频漏洞的演示。这意味着新手不应该直接拿真实企业系统练手,而是先在本地靶场环境中掌握常见漏洞的挖掘与验证方法。
需要注意的是,不同SRC平台的奖励机制和审核标准存在差异,新手在提交前应仔细阅读每个平台的公告和范围说明,避免因测试范围理解偏差导致报告被拒甚至账号受限。
漏洞靶场是模拟真实应用漏洞的练习环境,常见的有DVWA、WebGoat、Pikachu等开源靶场,以及各类在线靶场平台。靶场中预置了SQL注入、XSS、文件上传、命令执行等高频漏洞类型,新手可以在不触碰真实业务系统的前提下,反复练习漏洞发现、利用和验证的全过程。自建靶场通常借助虚拟机或Docker快速部署,成本低且可随意重置。通过靶场掌握漏洞原理和利用手法后,再参与SRC众测,能显著降低误操作和法律风险,同时提高漏洞报告的質量与通过率。
避坑指南:新手常犯的三个错误
结合视频内容与社区常见案例,新手在SRC挖洞中容易犯三类错误。第一是授权意识淡薄,把口头请求当授权,这是最危险的红线问题。第二是漏洞未修复就公开,违反保密义务,断送自己的白帽子信誉。第三是跳过靶场直接实战,对漏洞原理一知半解就上手真实系统,既效率低又容易触发法律风险。
视频中提到的“18手教你提交”流程,本质上是在强调规范化操作的重要性——从注册平台、阅读范围、测试验证到撰写报告,每一步都有标准动作。对新手而言,把流程走扎实比追求漏洞数量更有长期价值。
总结
SRC漏洞挖掘是一条合法且可持续的安全研究路径,但它的前提是授权、保密和规范操作。新手从理解SRC的企业价值开始,守住书面授权这条红线,借助靶场练好基本功,再通过主流平台逐步积累实战经验,才能真正在这个领域站稳脚跟。
相关推荐

Hermes Agent零基础实战:自进化AI助手
Hermes Agent 零基础教程:GitHub 41.7K 星的自进化 AI Agent 怎么装怎么用。本文拆解其学习循环、三层记忆与 Skill 自改进机制,对比 Claude Code 和 OpenClaw 的差异,并附 WSL 安装实操步骤。

RAG面试核心:离线建库与在线检索全流程拆解
拆解RAG检索增强生成的完整工作流程:离线阶段文档加载、切割、向量化、入库,在线阶段问题改写、向量检索、重排、生成,并解析RAG面试核心考点与系统优化方向。

AI大模型零基础入门:原理与API调用实战指南
从AI发展脉络到大模型训练原理,再到Token、Temperature、Top-P等核心概念,本文结合实战课程讲解系统提示词、Function Call、RAG与记忆能力的实现逻辑,并给出四类API调用场景的落地路径,适合零基础开发者入门。