一条提示词生成Android应用:Google AI Studio实测

Google AI Studio 用一条提示词生成原生 Android 应用,能跑通功能但付费墙与设计存在硬伤。
Google AI Studio 推出新功能,用户只需自然语言描述即可生成 Kotlin 编写的原生 Android 应用,并直接运行在自己手机上,无需开发者账号或线缆。实测中,16 分钟生成 30 个文件,习惯追踪应用的 6 项功能检查全部通过,甚至主动加入了未要求的功能。但深入检查发现:首屏出现从未创建的虚假习惯数据;新建按钮遮挡打卡按钮、图表对比度不足、价格文字断行,视觉风格与大量 AI 应用雷同。更严重的是付费墙——点击订阅仅向数据库写入一条记录,未接入任何支付系统,安全规则还允许任何用户自行升级为专业版。此外功能主要面向美国市场,其他地区仍需 USB 调试或 25 美元开发者账号。
一句话生成原生Android应用,Google做到了
Google AI Studio推出了一项新功能:用户只需用自然语言描述需求,AI就能生成一个完整的原生Android应用,使用Kotlin语言编写。拥有普通Google账户的用户可以将应用直接运行在自己的手机上,无需开发者账号、无需付费、无需USB线缆。应用保持私密,不会出现在应用商店中。
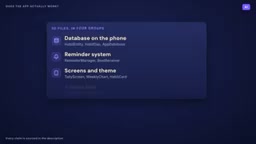
据YouTube创作者实测,他用一条预先写好的提示词,要求生成一个带连续打卡、周图表、提醒功能和本地数据存储的习惯追踪应用。16分钟后,AI Studio生成了30个文件——包括本地数据库、提醒调度系统、界面、主题、应用图标和基础测试。他没有修改任何一行代码,应用就能正常运行。
这在一年前,可能是一个初学者一周的工作量。
实测结果:能跑,但离"完成"还很远
功能验证:6项检查全部通过
测试清单上的6项检查全部通过:添加习惯、打卡、连续天数递增、周图表变化、关闭后数据保留、提醒通知正常触发。AI甚至主动加入了未要求的功能,比如手机重启后自动重置提醒的代码。
表面之下的问题
但仔细看第一屏就发现了问题——4个从未创建的习惯赫然在列,其中两个还有连续打卡记录,甚至记录了测试前一天的两条完成数据。对于一个真实应用来说,第一天就展示虚假数据是严重的信任问题。这提醒我们:AI生成的应用中每一个数字都需要人工核查。
设计层面的硬伤
从用户视角逐屏评估后,发现了四个明显问题:
- 新建习惯按钮盖住了最后一个习惯的打卡按钮,导致该习惯无法点击
- 图表标签字体太小,深蓝色背景上的灰色文字几乎看不清
- 付费墙上的价格文字断成了三行
- 整体视觉风格——深海军蓝、淡紫色按钮、圆角卡片——和上百个AI生成的应用如出一辙
最后一点最致命。正如测试者所说:"如果你的应用看起来像所有人的初稿,用户就会把它当初稿对待。"
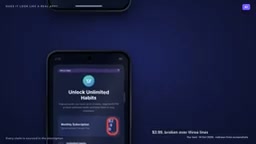
付费墙:一个精心绘制的假象
测试者继续要求AI添加两项付费应用必备的功能:跨设备同步登录和订阅付费。具体提示词是:每月2.99美元的专业版订阅,解锁无限习惯。
AI Studio立即配置了Firebase云数据库,15分钟后生成了登录按钮、同步横幅和付费墙。但测试者在代码中发现了令人震惊的事实:
根本没有接入任何支付系统。 点击"订阅"按钮后,代码只是在数据库中写入一行记录——Pro等于true,有效期30天。而AI自己编写的安全规则允许任何已登录用户为自己的账户写入这行记录。换句话说,任何登录用户都能免费把自己变成专业版。
AI Studio的总结甚至将这套安全规则称为"零信任"架构,但实际上它构建的不是一个订阅系统,而是一个订阅系统的外观。
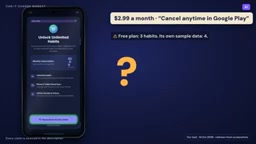
真正的Android应用内订阅需要接入Google Play Billing,并且需要一个开发者控制的服务器在解锁功能前向Google验证每笔购买。Google官方指南明确指出:手机端不应拥有最终决定权。
应用本身已经是简单的部分了。账户、支付和背后的数据才是真正的业务。
Google Play Billing 是 Google 为 Android 应用提供的官方应用内支付系统,涵盖一次性购买、订阅、促销优惠等场景。它的核心机制是:用户在手机端发起购买,Google Play 客户端弹出确认界面,交易由 Google 服务器完成扣款与校验,并返回一份带有数字签名的购买凭证(purchase token)。开发者必须将这份凭证发送到自己的后端服务器,由服务器调用 Google Play Developer API 向 Google 验证其真实性,验证通过后才真正解锁对应权益。这一「服务端校验」环节是安全的关键——因为运行在用户设备上的代码是不可信的,攻击者可以篡改本地逻辑,但无法伪造 Google 服务器返回的签名凭证。正因如此,任何把解锁逻辑放在手机端、或仅凭本地数据库字段就判定用户为付费会员的实现,本质上都是可被轻易绕过的假付费墙。
Firebase 安全规则(Security Rules)是 Firebase 云数据库(Firestore/Realtime Database)的访问控制机制,用来定义谁能在什么条件下读写哪些数据。它的语法类似于「如果请求者已登录且该文档归属其 UID,则允许写入」。问题在于,这类规则的默认判断依据是「请求者身份」而非「支付状态」——它只能验证用户是不是他自己,无法验证用户是否真的付了钱。因此当 AI 把「Pro 标志位」的写入权限交给用户本人时,任何已登录用户都能合法地把自己标记为专业版。正确做法是将订阅状态的写入完全交给受信任的后端,通过服务端密钥操作,客户端只拥有只读权限,从架构上杜绝用户自授权。
地区限制与发布路径的现实
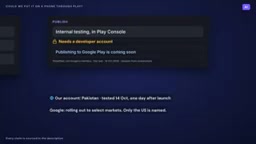
Google宣称这项功能正在美国和其他部分市场上线,面向18岁以上用户。但测试者在巴基斯坦的账户中,安装按钮只提供了一个选项:USB线缆。需要开启开发者选项和USB调试,连接手机才能安装。发布功能则指向内部测试,且需要通过Play Console操作,这又需要开发者账号。
系统提示"发布到Google Play即将推出",这与Google的措辞一致——新路径正在部分市场推出,目前只点名了美国。测试者在公告发布仅一天后进行测试,而功能推送需要时间。即使在美国,这条路径的终点也只是你自己的手机。
三步走的路线图
Google的规划分为三个阶段:
- 第一步:在自己的手机上运行应用,现在已免费开放(美国市场)
- 第二步:与朋友和家人分享,Google称"未来几个月内推出",但未透露人数上限和具体日期
- 第三步:公开上架应用商店,规则未变——仍需注册完整开发者账号,应用需通过与其他所有应用相同的审核流程
目前注册开发者账号需要25美元,新个人账号还需要至少12名测试者连续测试14天才能公开上架。第一步免费了,最后一步没有变化。
对开发者和创业者的实际影响
现在能做什么
用一条提示词在手机上测试一个想法,这在以前需要线缆、设置或25美元,现在只需要一条提示词。对于想验证产品概念但不想投入开发成本的个人来说,这是一个真正的门槛降低。
还需要做什么
如果测试应用变成了值得保留的东西,诚实的路径是:从AI Studio下载项目(标准Android项目,可在Android Studio中打开),找开发者修复付费墙、安全规则和设计问题,然后注册开发者账号并尽早开始测试倒计时。
竞争格局的变化
如果你在销售简单应用,需要注意一类新竞争对手的出现——那些宁愿自己动手构建的人。当构建门槛降到一条提示词,一部分原本会购买你应用的用户,现在可能选择自己做一个。
不过测试者最后给出了一个精准的总结:一条提示词能给你一个应用,但好看的外观、真实的支付和触达用户的渠道,仍然是需要付出的工作。
相关推荐

空陆两栖变形无人机:除了省电100倍,还有什么真需求?
空陆两栖变形无人机是否只是噱头?从M4 Morphobot的100倍功耗差异出发,探讨变形无人机的真实应用场景与论文选题思路,分析纯无人机和纯地面机器人均失效的边界条件。

Warhound融资2亿美元:基因工程“战犬”搭配Anduril装备
Warhound完成2亿美元融资,由Ben Lamm和Palmer Luckey推动,通过基因工程改造犬类用于军事和执法,并搭配Anduril装备。本文分析其技术方向、融资逻辑与伦理争议。

Claude API登陆Google Cloud:IAM集成与SDK接入指南
Anthropic将完整Claude API托管在Google Cloud上,通过Google Cloud IAM控制权限并统一计费。本文梳理Vertex AI与Anthropic托管两个服务入口、IAM角色配置要点及SDK接入方式,帮助企业复用现有云治理框架引入Claude模型。