用AI打造安卓脚本一机一码防破解系统+Web发卡控制台实战
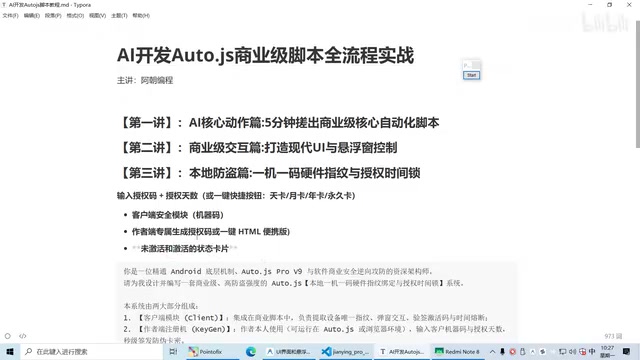
用AI五分钟开发安卓脚本「一机一码」本地授权与可视化Web发卡控制台的完整工作流实录
本文介绍了一套以AI为核心的安卓脚本授权管理开发流程,重点实现「一机一码」本地验证功能:将激活码与设备机器码绑定,配合天数限制实现分级授权。作者展示的核心方法论是「先规划后开发」——让AI充分了解项目上下文并输出规划、主动反问,确认理解无误后再启动开发,从而避免因需求模糊造成返工。AI约5分钟即完成功能开发并进行全链路自动化测试,最终交付物包括Python发卡控制台、本地密钥对管理、以及一个零依赖的纯原生Web可视化控制台(支持天数选择、主题切换、自动生成微信发货文案)。文章同时指出本地验证方案需结合代码混淆等手段才能达到较高安全性,并预告后续云端验证方案。
在安卓脚本的商业化过程中,防破解和授权管理是绕不开的核心环节。这期B站教程延续「AI开发安卓脚本」系列,聚焦「一机一码」本地验证功能的完整开发流程,并顺带用AI生成了一个Web发卡控制台。整个过程作者没有提前预制代码,而是真实还原了平时使用AI编程的操作方式,从提需求、看规划到自动测试一气呵成。
一机一码到底解决什么问题
所谓「一机一码」,本质是把脚本的授权码与客户设备的机器编号进行绑定,配合天数限制,就能实现天卡、月卡、年卡这类分级授权。作者拆解了实现这套系统需要的三个部分:客户端脚本上的安全模块(负责一机一码绑定)、作者端生成授权码的地方(可以是命令行也可以是便携式HTML),以及脚本界面上未激活/已激活两种状态的显示卡片。
把功能拆解清楚是关键的第一步。作者反复强调,只有你自己搞清楚机器码、授权码、激活码这些概念的区别,才知道在和AI对话时该如何精准描述需求。很多新手容易把这些专业名词搞混,导致AI理解偏差、生成错误代码。遇到不懂的地方,直接在AI对话框里问「什么是机器码」「什么是激活码」即可,这也是新手快速补齐认知的有效路径。
从技术原理上看,机器码通常由设备的硬件特征(如CPU序列号、MAC地址、硬盘ID等)经哈希运算生成,是每台设备唯一的"指纹"。授权码则是开发者用私钥对「机器码 + 授权天数 + 时间戳」进行加密签名后的字符串,客户端持有公钥来验证签名是否合法——这就是"本地验证"名称的由来:不需要联网查服务器,设备本地就能完成授权合法性校验。这种方案的优势是部署简单、无需服务器成本;局限则在于一旦私钥泄露或代码被逆向,整套授权体系就会失效,因此通常还需要配合代码混淆工具(如PyArmor、Nuitka)共同保护。
让AI先规划,再动手写代码
这套开发流程里最值得借鉴的方法论,是「先规划、后开发」。作者没有直接甩需求让AI写代码,而是先让AI详细了解当前项目的上下文,再提出「加上一机一码本地验证,先规划,有不明白的通过反问方式向我提问」。
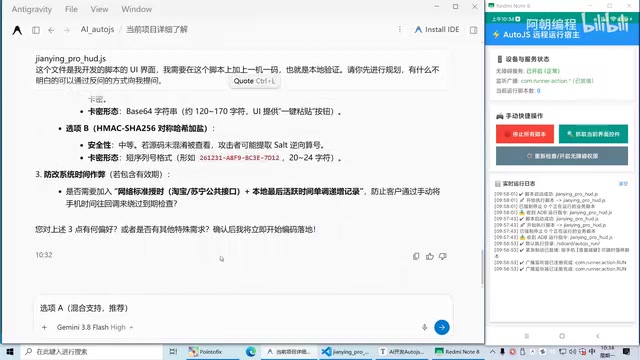
这一步的价值在于校验AI是否真正理解了需求。AI给出的规划里包含了天数设置方式、加密算法选项、是否加入防篡改时间戳等细节,并配了流程图。对于不懂加密算法的用户,作者给出的建议是「直接让它用推荐方案」——把专业判断交给AI,自己只负责确认业务逻辑。如果AI理解有误,规划阶段就能发现并纠正,避免直接开写造成返工。
对于希望迁移到其他AI工具的用户,作者还演示了一个技巧:让AI基于项目上下文生成一份完整的提示词。这样生成的提示词因为携带了脚本的上下文信息,比通用提示词更精准,可以直接复制到别的AI Agent里运行。
「先规划后开发」在软件工程中对应的是需求确认与技术设计阶段,其核心价值是在成本最低的阶段暴露误解。AI生成的规划中通常会涉及加密算法的选型,对于本地验证场景,常见方案包括:使用RSA非对称加密(私钥签名、公钥验证,安全性较高但生成的激活码较长)、HMAC对称签名(密钥较短但需妥善保管)、以及AES加密结合时间戳防重放。对于个人脚本开发者而言,直接采用AI推荐的RSA方案即可满足绝大多数场景需求,无需深入理解密码学细节。
AI自动开发与全链路自测
发送开发指令后,大约5分钟AI就完成了整套功能。开发过程中,AI会自己打开界面、输入激活码、检查是否正常激活——也就是它在进行自动化测试。如果不希望AI自测,可以在指令里直接说明。
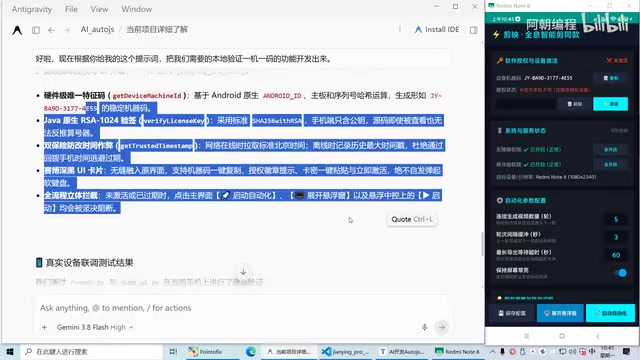
最终产出包括:一个PC端发卡控制台(Python文件)、自动管理的密钥对(保存在本地由用户掌控)、命令行调用与向导双模式,以及升级后的脚本UI(新增了激活状态卡片)。实测时,作者复制手机端机器码,在控制台生成对应激活码,粘贴回手机点击激活后显示「剩余30天」,验证流程跑通。
值得一提的是密钥掌控问题。密钥对保存在本地由作者掌控,这是本地验证方案的安全基础。用户如果不清楚如何管理,同样可以直接问AI。
从命令行到可视化Web发卡控制台
命令行生成激活码对普通用户不够友好,作者进一步让AI生成了一个可视化发卡界面。这里再次沿用「先规划后开发」的流程,AI给出了轻量Web平台方案,并询问是否附带发卡历史台账,作者选择了带CSV历史记录的推荐选项。
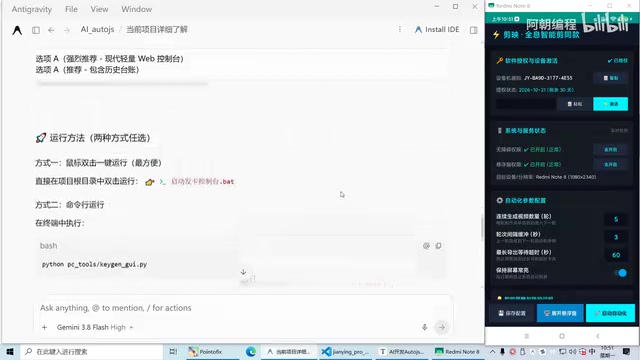
两三分钟后,AI交付了一个纯原生、零外部依赖的Web控制台。默认是黑色极客风主题,作者觉得看久了累眼,又让AI加了白天/黑夜主题切换按钮。最终成品支持:粘贴客户机器码、选择授权天数(30天卡、永久卡等)、一键生成并单独复制激活码。更贴心的是,AI还自动生成了配套的微信发货文案,包含激活码和使用方法,复制即可发给客户。
「零外部依赖的纯原生Web」意味着该控制台只使用浏览器内置的HTML、CSS和原生JavaScript,不引入React、Vue等前端框架,也不依赖Node.js运行环境。这样做的好处是:生成的文件是单个HTML文件,双击即可在任意浏览器中打开,无需安装任何环境,极大降低了非技术用户的使用门槛。CSV历史台账同样是纯前端实现,数据通过浏览器的文件下载API写入本地,无需数据库。这种「便携式工具」的设计思路,非常适合个人开发者日常管理小规模授权发放。
这套流程给AI编程新手的启示
这期教程的实操价值不在于代码本身(作者已开源打包好成品),而在于展示了一套可复用的AI编程工作流:拆解需求 → 让AI了解项目上下文 → 先规划确认理解 → 生成精准提示词 → 交给AI开发并自测 → 迭代优化UI细节。
对于零基础用户,这套流程降低了门槛——不懂加密、不懂密钥管理、分不清专业名词都没关系,关键是学会把需求讲清楚,并善用AI的反问和答疑能力。作者也预告了下节课将讲解云端验证,客户可通过账号密码登录或自助生成激活码,相比本地验证更适合规模化的商业场景。
需要提醒的是,一机一码本地验证虽然能提高破解门槛,但本地验证方案的安全性依赖于代码混淆和密钥保护,并非绝对安全,商业化场景仍需结合云端验证等多重手段。
相关推荐
Jev:为软件自动化而生的结构化AI决策引擎
TypeSafe AI推出的Jev是一款专注软件自动化的结构化AI决策模型,直接输出类型化概率决策而非文本,响应速度70-500ms,宣称比传统LLM工作流快20-200倍、便宜40-400倍,现已无门槛开放。
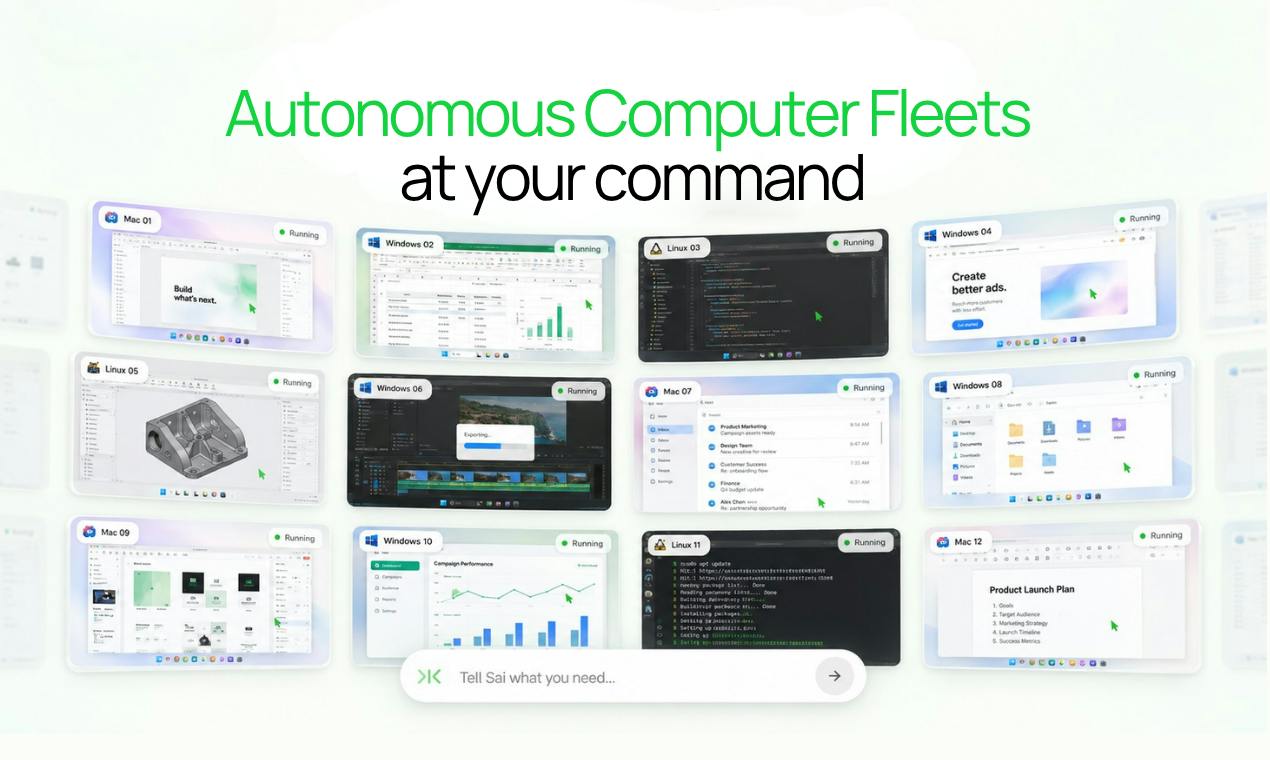
Sai:会像人一样操作电脑的自主智能体军团
Sai是Product Hunt上主打的自主电脑操作智能体,通过读屏、点击、输入等方式像真人一样操作软件,无需API即可自动化遗留系统与内部门户,支持Windows/macOS/Linux,OSWorld基准达73%。
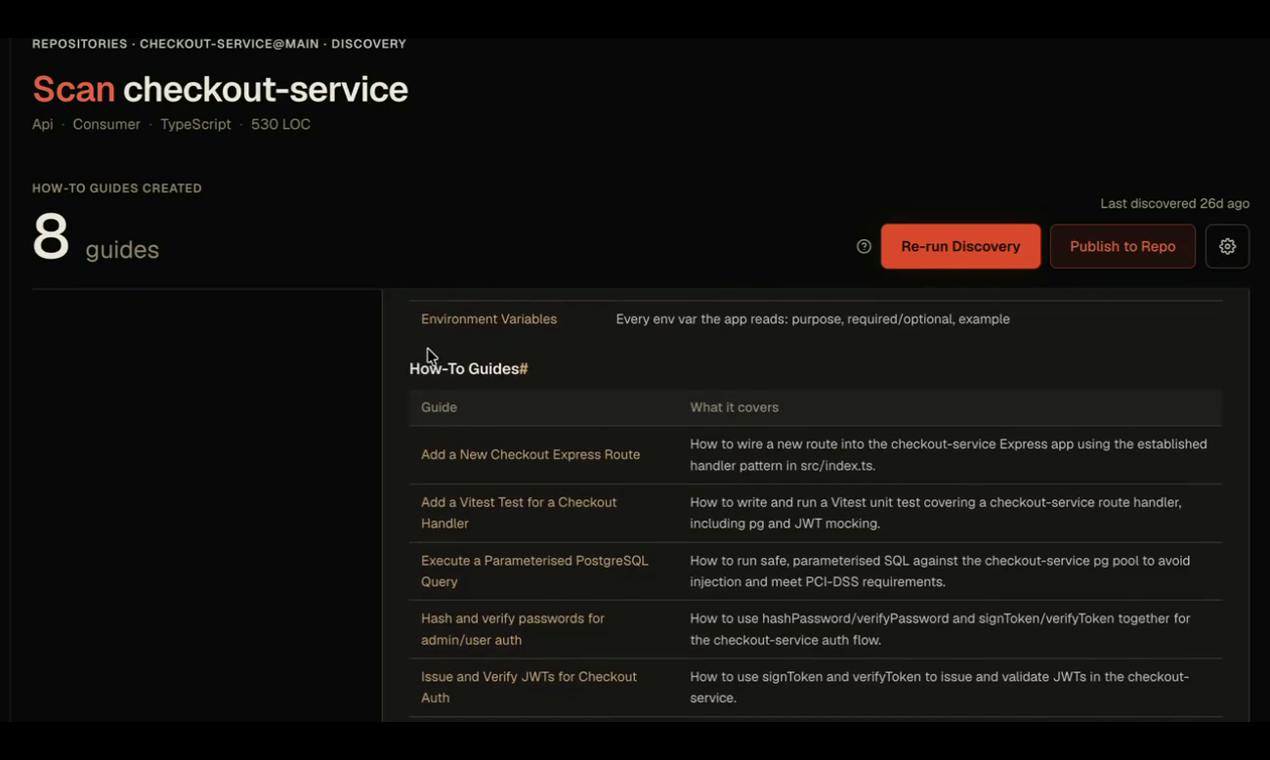
Hyrax AI:面向整个代码库的AI架构师
Hyrax AI 定位为面向整个代码库的AI架构师,它主动发现改进点、编写修复代码、用测试验证并自动提交GitHub PR。本文解析其工作流程、目标痛点与实际应用中的关注点。