用MCP把Docsie接入Devin:完整配置与实战

Docsie 托管 MCP 服务器接入 Devin 的完整配置流程与三类实战场景及落地边界。
文章介绍如何把 Docsie 的托管 MCP 服务器接入 Devin 这类自主编程代理。配置全程在 Devin 设置中完成:在 MCP Marketplace 添加自定义服务器,填入 app.docsie.io/mcp,用本人 Docsie 账号完成 OAuth 授权。Consent 屏幕中 Workspace Create and Edit 默认关闭,需要写权限须手动勾选。文中演示了三类任务:从视频生成约 1200 字、11 张图的文档(耗时约 11 分钟,需定期轮询状态)、按 PII 策略扫描视频并定位到具体时间码与严重级别、以及用自然语言获取工作区概览。落地建议包括权限最小化、异步任务节奏管理、AI credits 成本估算,以及查阅官方文档确认未被演示覆盖的能力。
为什么要把文档平台接到AI编程代理上
Devin 这类自主编程代理擅长拆解任务、执行多步操作,但它默认并不了解你团队内部的文档资产。Docsie 提供了托管的 MCP 服务器,把这个缺口补上了:一次配置之后,Devin 就能调用 Docsie 里的文档能力与工作区数据。
MCP(Model Context Protocol)的核心价值在于把外部工具以统一方式暴露给代理,代理不需要为每个服务写定制集成。Docsie 官方演示了从零接入的完整流程,配置门槛比想象中低——你只需要一个 Docsie 账号和 Devin 的设置入口。
据官方说明,Docsie 的 MCP 服务器在所有 Docsie 套餐中均免费开放,付费点在于调用组织 AI credits 的后台任务。
MCP 与自定义服务器的关系
MCP 采用客户端—服务器架构:AI 代理(如 Devin)作为客户端,通过统一的协议向 MCP 服务器发起工具调用与资源读取请求。MCP 服务器可以用两种方式提供:本地进程(stdio 传输)或远程托管服务(通常基于 HTTP/SSE)。Docsie 提供的是后者,因此接入时只需要填一个 URL,无需在本地安装任何东西。
“自定义 MCP 服务器”指的是不经过官方市场审核、由用户手动登记的条目。Devin 的 MCP 配置文件本质上是一份服务器清单,每条记录包含名称、URL 和可选的认证参数。添加自定义条目的过程,就是把外部服务纳入代理可用工具集的最小化操作。这也解释了为什么整个接入过程不需要写代码:协议层已经约定好握手、鉴权与工具描述格式,代理会在连接后自动拉取服务器声明的工具列表。
配置步骤:从设置到授权
添加自定义 MCP 服务器
整个接入路径都在 Devin 的设置里完成:打开 Settings,向下滚动到 Configuration,在 MCP Servers 旁边点击 Open MCP Marketplace,然后选择 Add Custom MCP。Devin 会直接打开它的 MCP 配置文件,你需要添加一条名为 Docsie 的条目,填入 Docsie 托管 MCP 服务器的 URL(app.docsie.io/mcp),保存即可。
保存后 Devin 会请求在浏览器中打开 Docsie,点击 Open 进入登录流程。这里用的是你自己的 Docsie 账号,不会借用 Devin 的身份。
同意屏幕里最容易忽略的一项
登录后出现 Consent 屏幕,上面列了三类信息:所属组织、权限包(permission packs)和默认工作区。其中 Workspace Create and Edit 默认是关闭的——如果你希望 Devin 不仅能读、还能创建或编辑文档,需要手动勾选这一项。
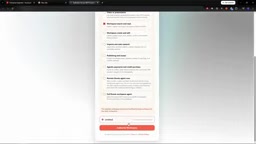
勾选完成后点击 Authorize Workspace,浏览器会把控制权交回 Devin。此时 Docsie 在 Devin 的 MCP 服务器列表中显示为已连接状态。这里值得强调:默认关闭写权限是合理的安全设计,先只读试跑、确认行为符合预期后再开写权限,是更稳妥的路径。
OAuth 授权与权限包(permission packs)
Consent 屏幕背后是标准的 OAuth 授权流程。浏览器跳转到 Docsie 登录页后,Docsie 向你展示第三方应用(这里是 Devin)请求的权限范围,你同意后它签发访问令牌,Devin 凭令牌调用 MCP 服务器。之所以用你自己的账号完成授权,是因为所有操作最终都以你的身份和所属组织的配额执行,审计日志也会记录到你的名下。
“权限包”是 Docsie 对权限的聚合抽象:与其逐条勾选几十个细粒度 scope,不如按用途打包,例如只读包、工作区创建与编辑包。Workspace Create and Edit 默认关闭,遵循的是 OAuth 的“最小权限”惯例——授权方默认只给完成任务所必需的最小集合,扩大权限必须是用户的显式动作。撤销授权同样在 Docsie 侧的已授权应用列表中完成,与 Devin 的配置解耦。
实战一:从视频生成文档
接入完成后,官方演示了一个典型长任务:让 Devin 调用 Docsie agent 从一段视频生成文档,并要求它每 45 秒检查一次 agent 状态。
Devin 先给出简短计划,找到对应的 shelf(文档架),启动 Docsie agent,然后进入等待与轮询。Docsie 侧负责分析视频内容并撰写文档。据演示数据,这个任务耗时约 11 分钟。
完成后 Devin 会对新文档做摘要:约 1,200 字、从视频提取 11 张图片。打开链接可以看到成品指南包含目的说明、概述、分步操作指令,以及来自视频的截图。这个案例说明 MCP 接入后,代理不只是调用单个 API,而是能编排一个有明确完成信号的异步任务。
需要留意的是,此类任务会消耗组织的 AI credits,属于按用量计费的部分,而非 MCP 连接本身收费。
代理轮询与异步任务完成信号
视频分析这类任务无法在一次工具调用内返回结果,MCP 服务器通常采用“提交—查询”模式:代理先调用一个提交类工具拿到任务 ID,再用查询类工具反复检查状态,直到返回成功或失败。文中“每 45 秒检查一次”正是对这种轮询节奏的显式约束。
轮询间隔需要权衡:太密会浪费调用次数与上下文,太疏则代理可能在任务真正完成前就下结论。更健壮的做法是让服务器在状态响应中返回进度百分比或预计剩余时间,代理据此调整节奏。此外,代理的上下文窗口有限,长时间轮询产生的中间状态会挤占空间,因此成熟实现往往把任务状态交给服务器保存,代理只保留任务 ID 与最终结果。
实战二:合规扫描与工作区概览
用PII策略扫描视频
第二个演示是合规场景:要求 Devin 按 Docsie 的 PII 策略扫描一段视频。Devin 提交扫描任务,并在你询问时报告状态。结果是发现一处违规——在 19 至 25 秒之间,代码编辑器中可见一个邮箱地址,严重级别评为 medium。
这类扫描对内容团队有实际意义:人工逐帧检查视频中的敏感信息几乎不可行,而把检测交给有策略定义的 agent 后,输出是可定位到时间码的具体结论。
PII 与策略化内容合规
PII(Personally Identifiable Information,个人可识别信息)指能单独或结合其他信息识别到具体个人的数据,常见类型包括邮箱、电话号码、身份证号、住址与人脸。对视频做 PII 扫描比文本更难:需要先做帧采样或语音转写,再分别对画面 OCR 结果和音频文本做实体识别,最后把命中位置映射回时间码。
“策略”在这里的作用是把检测规则显式化:哪些实体类型算违规、命中后如何评级(如 medium)、是否允许在特定区域出现。有了策略定义,agent 的输出就从模糊的“可能有问题”变成可复核的结构化结论——时间区间、实体类型、严重级别。这也意味着策略配置本身就决定了扫描质量,规则过宽会漏检,过窄则产生大量误报,需要结合业务场景反复调优。
让Devin汇报工作区状态
第三个场景更轻量:请求工作区概览。Devin 会列出工作区、所属组织、内容数量、设置项以及近期活动。对于需要快速了解文档资产现状的团队,这相当于用自然语言替代了后台翻页操作。
落地建议与边界
从演示看,Docsie 与 Devin 的组合覆盖了三类任务:内容生产、合规检查、资产盘点。实际部署时可以注意几点。
权限最小化。写权限默认关闭是有意为之,先以只读模式跑通扫描和概览类任务,再决定是否开放创建与编辑。
异步任务的节奏管理。视频分析这类任务耗时以十分钟计,让代理定期轮询状态是必要的,否则容易出现代理提前结束或误判完成。
成本意识。MCP 服务器本身在所有套餐免费,但后台 agent 任务消耗组织 AI credits,大规模批量处理前应先估算用量。
适用范围。官方演示集中在文档生成与策略扫描,Docsie MCP 服务器还暴露了哪些能力,建议查阅官方文档确认,不要假设演示覆盖了全部接口。
相关推荐

GPT-Image 2.6双版本发布:速度与精度的双重升级
OpenAI发布GPT-Image 2.6,包含Flare和Sunburst两个版本,Flare主打更快生成速度,Sunburst处理复杂提示词与密集信息图。API新增标记编辑、SVG和GIF支持,让图像生成更可迭代、可编辑、可集成。

罗伯特·卡罗:如何让知情人开口,揭开约翰逊金钱政治的隐秘逻辑
普利策奖得主罗伯特·卡罗分享采访约翰·康纳利的经验,揭示如何通过追问约翰逊资金批注细节,让知情人说出本不该说的政治资金运作逻辑。

Sam Altman就RAM言论大转弯:"真让人恼火"
Sam Altman因关于RAM的争议性言论引发社区反弹,随后态度出现180度反转并回应"真让人恼火"。本文梳理事件脉络,分析内存为何成为AI行业的敏感话题,以及高管快速转向背后的公关逻辑与对开发者的实际启示。