优化 Golang CI:替换 actions/setup-go 提升构建效率
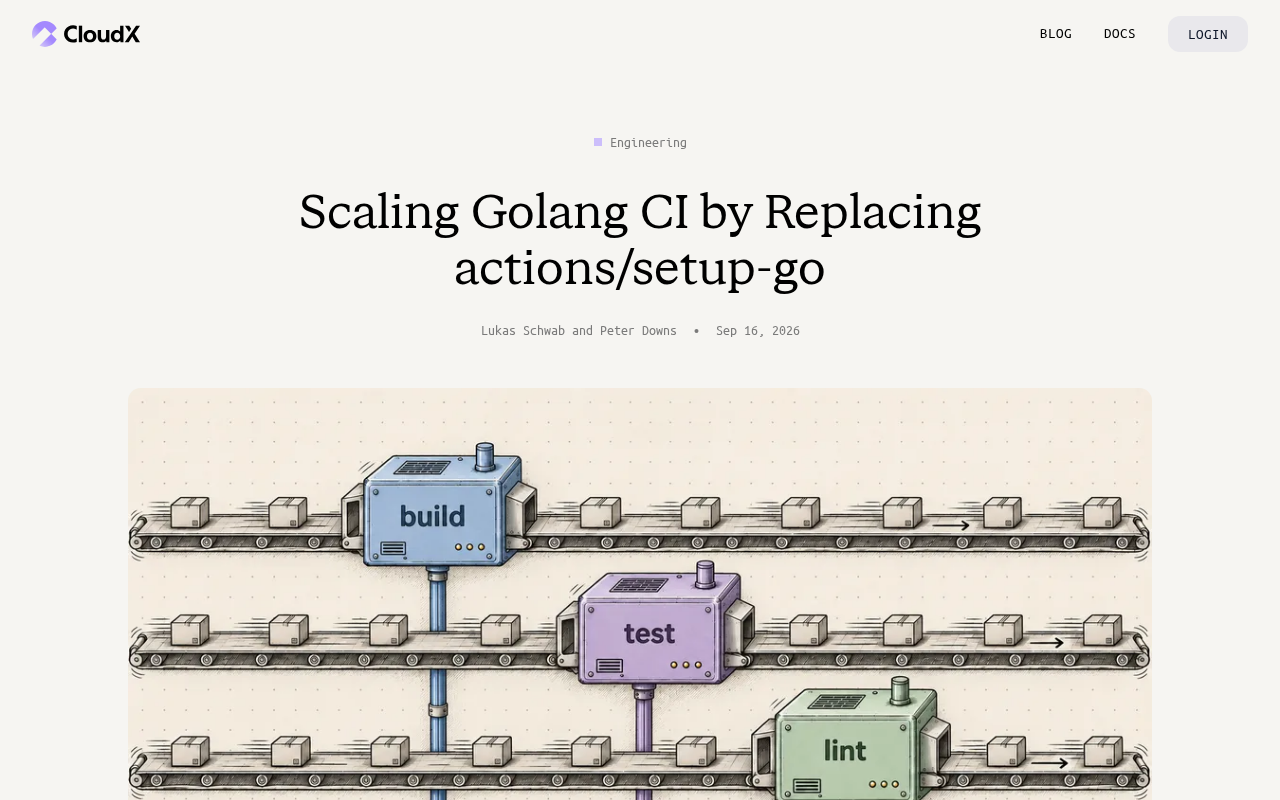
大规模Go CI场景下,以预构建镜像和自定义缓存替换官方setup-go可显著提升流水线性能,但需权衡维护成本。
本文探讨了在高并发Go项目CI场景中,官方`actions/setup-go`因工具链下载开销、缓存可控性不足等问题逐渐成为性能瓶颈的现象,并介绍了三类替换方案:将Go工具链预装进Docker基础镜像、绕开内置缓存对GOMODCACHE和GOCACHE做精细化管理、以及用轻量脚本替代通用Action实现更快的工具链安装。文章同时强调,自建方案在获得性能收益的同时,也意味着团队须自行承担版本升级、跨平台适配和缓存逻辑维护的责任。核心建议是:先通过实际构建数据量化setup-go的耗时占比,再决定是否值得投入工程资源做定制化替换,数据驱动而非盲目跟风才是规模化工程决策的正确姿态。
背景:CI 流水线中的隐形瓶颈
在大规模 Go 项目的持续集成(CI)实践中,构建速度往往是工程团队关注的核心指标之一。GitHub Actions 提供的官方 actions/setup-go 是绝大多数 Go 项目搭建 CI 环境的默认选择,它负责安装指定版本的 Go 工具链并配置相关缓存。然而,随着项目规模扩大、并发任务增多,这一看似基础的步骤可能逐渐成为流水线中的隐形瓶颈。
这篇来自 Hacker News 的技术分享(讨论帖获得 17 个点赞)探讨了一个具体的工程问题:当 Golang CI 需要进一步扩展时,如何通过替换 actions/setup-go 来获得更好的性能与可控性。
为什么要替换 actions/setup-go
actions/setup-go 的设计目标是通用性和易用性,它在大多数中小型项目中表现良好。但在高频率、大规模的 CI 场景下,其局限性开始显现:
工具链下载与安装开销
每次 workflow 运行时,setup-go 可能需要下载并解压 Go SDK。虽然它内置了缓存机制,但在缓存未命中(cache miss)或跨 runner 场景下,这一步骤的耗时会被放大。当团队每天运行成千上万次 CI job 时,累积的时间成本相当可观。
Go SDK 的完整发行包通常在 100MB 以上,在网络条件受限或 GitHub 托管 runner 负载高峰期,下载耗时可达数十秒。actions/setup-go 的缓存机制依赖 GitHub Actions 内置的缓存服务(底层为 Azure Blob Storage),缓存键默认基于操作系统和 Go 版本生成。当 runner 跨区域调度、缓存条目被驱逐(GitHub 对单个仓库的缓存总量有 10GB 上限),或团队频繁升级 Go 小版本时,缓存未命中的概率会显著上升。在每天数千次 CI job 的规模下,哪怕平均每次额外消耗 30 秒,每月累积的 runner 计费时间仍相当可观,且这部分开销通常不会出现在团队的性能分析视野中,因而被称为"隐形"瓶颈。
缓存策略的可控性有限
官方 Action 封装了缓存逻辑,这带来了便利,也意味着团队难以针对自身依赖结构做精细化调优。对于依赖复杂、模块众多的大型 Go 仓库,默认缓存策略未必是最优解。
版本管理与镜像预装
在自托管 runner(self-hosted runner)或容器化 CI 环境中,团队通常可以将 Go 工具链预装进基础镜像。此时再运行 setup-go 反而是多余的开销——直接复用预装环境往往更快、更稳定。
自托管 runner(self-hosted runner)是由团队自行维护的构建机器,可以是物理服务器、云虚拟机或 Kubernetes Pod,通过安装 GitHub Actions runner 程序接入 GitHub Actions 调度体系。与 GitHub 托管的标准 runner 相比,自托管 runner 的优势在于:可完全控制硬件规格与软件环境、网络访问私有资源无需额外配置、缓存可持久化在本地磁盘而非依赖远程缓存服务。将 Go 工具链预装进基础镜像后,容器启动即可直接使用,省去运行时安装步骤。代价是团队需要维护镜像构建流程,并在 Go 版本升级时同步更新镜像——这在工具链更新频繁(如追踪 Go 每半年一次的大版本发布)的团队中会带来额外的运维负担。
替换方案的核心思路
从工程实践角度看,替换 actions/setup-go 的思路通常围绕以下几个方向展开:
使用预构建镜像
将 Go 工具链固化到 Docker 基础镜像中,CI job 直接在已包含 Go 环境的容器里运行。这样省去了每次运行时的下载与安装步骤,尤其适合使用自托管 runner 的团队。版本升级只需更新镜像标签,管理路径清晰。
自定义缓存管理
绕开 setup-go 的内置缓存,转而使用 actions/cache 或自建缓存层,针对 GOMODCACHE、GOCACHE 等关键目录做精细化控制。团队可以根据自身依赖变更频率设计更合理的缓存键(cache key)策略,提升命中率。
GOMODCACHE 是 Go 模块下载后的本地存储目录(默认路径为 $GOPATH/pkg/mod),包含所有依赖的源码与元数据;GOCACHE 则是编译结果的构建缓存目录(默认为 ~/.cache/go/build),存储已编译的包对象,可大幅加速增量构建。两者的缓存特性不同:GOMODCACHE 内容由 go.sum 锁定,稳定性高,适合以依赖清单哈希作为缓存键;GOCACHE 则与代码变更频率强相关,过于激进的缓存策略可能导致脏缓存。精细化管理的关键在于分层设计缓存键——例如先匹配精确键,再回退到依赖不变时的基础快照——从而在命中率和存储效率之间取得平衡。
轻量化的工具链安装
对于确实需要动态安装 Go 的场景,可以用更精简的脚本直接下载并解压指定版本,跳过官方 Action 中一些通用但未必需要的逻辑分支,从而缩短执行时间。
工程权衡:便利性 vs 可控性
值得思考的是,替换官方 Action 并非没有代价。actions/setup-go 的价值在于开箱即用、维护成本低,它替团队处理了跨平台兼容、版本解析、缓存等诸多细节。自建方案虽然能榨取更高性能,但也意味着团队要自行承担维护责任——包括版本升级、跨平台适配以及缓存逻辑的持续调优。
因此,这类优化更适合具备明确规模压力的团队:当 CI 运行量足够大、构建时间成为实际痛点时,投入工程资源做定制化替换才能获得正向回报。对于中小型项目,官方 Action 依然是性价比最高的选择。
对团队的启示
这个案例反映出一个普遍规律:默认工具在规模化面前往往需要重新审视。CI/CD 流水线中的每一个基础步骤,都可能在高并发下被放大成显著的成本。工程团队应当基于实际的构建数据(如 job 运行时长分布、缓存命中率)来判断是否值得投入优化,而非盲目跟风。
对于正在扩展 Go CI 的团队,建议从测量入手:先量化 setup-go 在整体流水线中的耗时占比,再决定是采用预装镜像、自定义缓存,还是保持现状。数据驱动的决策,才是规模化工程的核心方法论。
相关推荐
AI Agent审批工作流:如何处理编辑与重试
详解AI Agent人工审批工作流的设计要点:如何审阅精确请求、恢复执行,以及处理编辑与重试。以Airlock为例,探讨Agent走向生产环境所需的安全与可控机制。
MCP授权治理:为什么工具调用需要超越OAuth的安全防线
MCP工具调用为何需要超越OAuth的授权治理?本文解析工具权限的执行位置、请求内容检查与数据泄露测试,并介绍Airlock如何为AI代理的工具调用建立分层安全防线。
如何区分AI Agent流量与真实用户流量
AI Agent流量正被访问日志误记为真实用户行为。本文解读如何通过身份声明机制区分Agent流量与用户流量,帮助开发者与平台还原真实数据、优化风控策略。