在Azure上构建与部署MCP服务器:Python实战与安全指南
KMC发布Azure上构建远程MCP服务器的实施指南,涵盖架构、安全与运维。
KMC Technologies Group发布了一份面向开发者的实施指南,详细演示如何在Microsoft Azure上构建远程MCP服务器,使AI智能体以受控方式访问业务系统。指南首先厘清MCP与REST API、RAG的边界:API承载业务规则,RAG提供文档上下文,MCP提供可发现的工具调用接口。参考架构以ITSM为例,集成Entra ID、API Management和托管身份,实现端到端可问责与最小权限。Python实战展示了四个强类型工具,强调读写分离和人工审批。安全部分涵盖OAuth发现与负向测试,运维部分给出质量门和90天路线图。核心建议是从单一工作流的只读工具起步,逐步扩展到受控写操作。
MCP(Model Context Protocol)正在成为AI应用连接外部系统的关键接口层。KMC Technologies Group发布了一份面向开发者的实施指南,完整演示了如何在Microsoft Azure上构建一个远程MCP服务器,让AI智能体以受控方式访问业务系统。这份指南的价值不在于概念演示,而在于它给出了一条从业务场景到安全可运维实现的重复路径。
MCP、REST API与RAG:先厘清边界
很多团队在引入MCP时容易把它和REST API、RAG混为一谈。指南给出了清晰的划分:REST API负责实现业务操作,RAG负责检索信息以支撑回答,而MCP提供的是一个可被AI应用发现并调用的工具接口。三者是协作关系而非替代关系。
具体而言,AI主机通过MCP客户端发现服务器暴露的工具、资源和提示词,服务器以JSON-RPC形式发布描述和输入模式,然后执行经过授权的调用。模型拿到的是工具契约,不需要直接接触应用代码、数据库凭证或密钥。业务规则仍应保留在API层,MCP只暴露定义狭窄的操作,文档上下文需求则交给检索层解决。
指南特别提醒:不要把工具注解当作授权或显式审批的替代品。注解只是向兼容主机传达意图,后端权限才是最终裁决者。
JSON-RPC 是一种轻量级远程过程调用协议,使用 JSON 作为数据格式。在 MCP 中,客户端与服务器之间的所有交互(如工具发现、调用请求、响应)都通过 JSON-RPC 消息传递。这种设计使 MCP 独立于传输层,既可用于本地标准输入输出,也可用于 HTTP 等远程通道。JSON-RPC 的请求-响应模式天然支持异步和批处理,但 MCP 通常采用简单的请求-响应交互。理解这一点有助于开发者调试协议层问题,例如消息格式错误或方法未找到。
集成面收敛:4个AI应用×6个业务系统
一个直观的架构对比说明了MCP的复用价值。假设有4个AI应用需要接入6个业务系统,为每个组合单独构建连接器可能需要24个集成。而采用共享的MCP能力后,AI引擎面对的是少量可复用服务器,整体集成面显著缩小。
指南强调这是说明性的架构比较,并非保证的成本削减。实际收益体现在四点:复用、统一控制点、更快的试点、以及更窄的工具作用域。对于正在评估AI集成路线的团队,这个视角比单纯的技术演示更有决策参考价值。
参考架构:身份、网关与可观测性
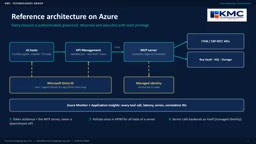
指南给出的参考架构以IT服务管理(ITSM)为贯穿案例。AI主机经Azure API Management连接到运行在Container Apps或Functions上的MCP服务器,Microsoft Entra ID提供用户或智能体身份。API Management负责验证令牌、施加速率限制并捕获请求追踪。服务器使用托管身份访问后端API和Azure资源,Azure Monitor与Application Insights记录延迟、失败和关联标识。
目标是端到端可问责与最小权限。部署路径有四条可选:Container Apps托管基于SDK的自定义MCP服务器,灵活性最高;Azure Functions配合MCP扩展暴露基于函数的工具;自托管SDK方案;以及用API Management将选定REST操作发布为MCP工具或治理现有MCP服务。选择依据应是代码归属、托管要求、身份验证和当前服务支持状态,而非最短的部署命令。
Managed Identity(托管身份) 是 Microsoft Entra ID 的一项功能,为 Azure 资源(如 Container Apps、Functions)自动提供身份,无需在代码中存储凭证。在 MCP 服务器访问后端 API 或 Azure 资源时,托管身份可获取访问令牌,实现最小权限原则。它分为系统分配和用户分配两种类型,支持细粒度角色分配。使用托管身份能消除密钥泄露风险,并简化轮换管理。在参考架构中,MCP 服务器通过托管身份向后端证明自身身份,而无需硬编码连接字符串或密码。
Python实战:四个强类型工具
演示服务器用Python定义,围绕ITSM场景暴露四个工具。事故模型描述结构化输出,列表工具使用优先级枚举和有界限制,详情工具使用事故标识符模式。描述帮助模型选择工具,模式则让服务器能够拒绝无效参数。
关键的设计决策在于读写分离。列出事故、获取详情、起草升级消息都是只读步骤;而发送升级消息会产生外部影响——通知真人——因此被标记为写操作,调用工作流必须暂停等待人工审批。这种拆分让团队可以先安全地测试信息收集能力,而不授予自动通知权限。
服务器同时暴露健康端点,使用Streamable HTTP支持远程访问,配置为无状态行为并限定允许的主机。指南提醒:复现代码前需核对SDK版本与协议行为是否匹配已安装依赖。
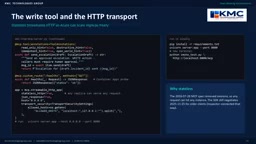
在接入任何自主智能体之前,先用MCP Inspector连接本地端点,检查确切的契约和响应。截图展示了成功的工具调用和结构化事故结果——服务器既能返回人类可读内容,也能返回符合声明输出模式的JSON。录制示例在57毫秒内完成,但实际性能取决于网络和后端条件。指南建议保持结果集小而分页,让智能体只处理下一步决策所需的信息。
护栏要可演示,不能只写在文档里
演示中发送了一个包含类SQL文本的畸形事故标识符。模式验证在后端API被调用之前就拒绝了它,客户端收到错误。这印证了一个容易被忽视的区分:输入验证、授权、审批和后端验证是四种不同的控制手段,缺一不可。
三条Azure部署路径
路径A将Python服务器打包为容器。Dockerfile安装依赖、复制代码、以非root账户运行,并在8000端口启动。Azure CLI工作流负责构建部署、配置HTTPS入口、设置公共主机名并分配托管身份。部署后应先测试未认证响应,再测试认证工具调用。
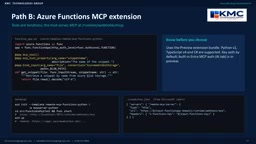
路径B使用Azure Functions的MCP扩展,单个Python函数被装饰为MCP工具,绑定可检索Azure Blob Storage等数据。MCP端点在Functions运行时webhook路径下托管。指南明确提示需评估该扩展当前的认证与运行时支持,并注意预览相关的限制。
路径C把API Management作为MCP前门,从现有REST API选择操作发布为MCP工具,或在MCP服务器前放置治理策略。策略示例会验证面向目标受众的Entra令牌。当业务API已经存在、不希望重复核心逻辑时,这条路径尤其合适。
安全连接:OAuth发现与负向测试
一个能工作的工具端点还不等于安全的企业集成。设计原则很直接:认证调用方,授权所请求的操作,在后果性动作上保留人类参与。
MCP服务器作为OAuth保护资源,Entra ID作为授权服务器。未携带令牌访问受保护端点的客户端会收到认证挑战,并发现资源的授权元数据;用户或智能体获取面向MCP资源的令牌后重试。服务器必须验证签发者、受众、有效期和适当的scope或角色。指南强调:面向下游API的令牌不应被自动接受为访问本MCP服务器的令牌。
CI测试应同时证明成功访问和预期拒绝两种情况——缺失令牌、错误受众、过期令牌、权限不足。负向测试至关重要,因为只通过正常路径的端点仍可能危险地宽松。
连接到Microsoft Foundry智能体时,示例注册了MCP服务器,只允许场景所需的四个ITSM工具。当智能体请求发送升级时,工作流暂停等待人的决定。审批体验应展示预期接收者和消息内容,且审批必须由执行路径强制执行,而不只是提示词中的建议。
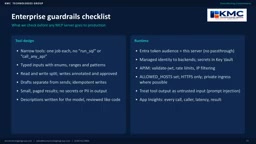
上线前的企业护栏清单包括:工具执行狭窄任务并接受有界类型化输入;读写分离;后果性动作要求显式审批;尽可能使重试安全;施加身份检查、后端最小权限、密钥保护、速率限制和审计日志;最小化工具响应中的个人数据;把提示注入抵抗和错误处理纳入安全评审。
OAuth 2.0 受保护资源元数据 是 OAuth 框架的扩展规范(RFC 8414),允许客户端自动发现授权服务器的端点信息。在 MCP 场景中,当客户端未携带令牌访问受保护端点时,服务器返回 401 挑战,并在响应头中包含资源元数据 URL。客户端据此获取授权服务器地址、令牌端点和支持的授权类型,进而引导用户或智能体完成授权流程。这种发现机制减少了手动配置,但要求服务器正确声明其受众和范围。安全测试应验证元数据端点不泄露敏感信息,且挑战响应符合规范。
运维与扩展:质量门与90天路线
流水线从提交开始,运行单元和认证测试,构建容器镜像,部署新修订版,在流量切换前执行实时MCP冒烟测试。冒烟测试应验证发现能力和安全的只读响应,并确认预期的认证行为。任何门禁失败则不提升修订版,使用基于修订版的回滚并保留部署日志。
故障排查按层诊断:客户端传输与协议协商、主机或来源配置、令牌签发者与受众、工具模式验证、API Management策略、下游访问。用最小客户端复现失败,检查关联日志,一次只改一个变量。预览特性行为和SDK版本兼容性应作为显式验证项。
90天路线图分三段:前30天选定工作流、盘点API与数据、做威胁建模、构建只读工具;31至60天部署到Azure、加入Entra认证与治理策略、连接智能体、建立CI门禁;61至90天谨慎扩展到经批准的写操作、改进可观测性并完善文档。指南的建议是先从单一工作流开始,安全地交付。
冒烟测试 是一种初步的快速验证测试,旨在确认系统的基本功能在部署后能正常工作,而不深入覆盖所有边界条件。在 MCP 服务器部署流水线中,冒烟测试通常在流量切换前执行,验证工具发现、只读调用和认证行为。它不同于单元测试或集成测试,更侧重于部署环境的实时健康检查。冒烟测试应设计为快速、稳定且可重复,失败即阻止修订版提升。结合基于修订版的回滚,冒烟测试成为持续交付中的关键质量门,确保只有基本功能可用的版本才进入生产。
相关推荐

2026年AI编程工具横评:Claude、ChatGPT、Gemini谁最强?
2026年五款主流AI编程工具横评:Claude Code、ChatGPT Codex、Gemini、DeepSeek和GitHub Copilot在真实项目、定价与代码质量上的全面对比,帮你决定每月20美元该花给谁。

ChatGPT Codex克隆任意软件?实测风险与真相
YouTube短视频宣称用ChatGPT Codex或Claude Code即可克隆Adobe、Excel、Figma等软件并终身免费使用。本文拆解其技术可行性、法律风险与私信引流套路,说明AI编程工具真正适合的用法。

Kilo Code免费安装但API收费:成本估算与配置指南
Kilo Code 开源 AI 编程代理安装免费,但接入的 AI 模型按 token 收费。本文详解 VS Code 扩展与 CLI 配置步骤,并用假设用量演示 API 成本估算方法,对比按量付费与订阅制的选择逻辑。