Zed编辑器发布v1.26.2-pre预发布版本
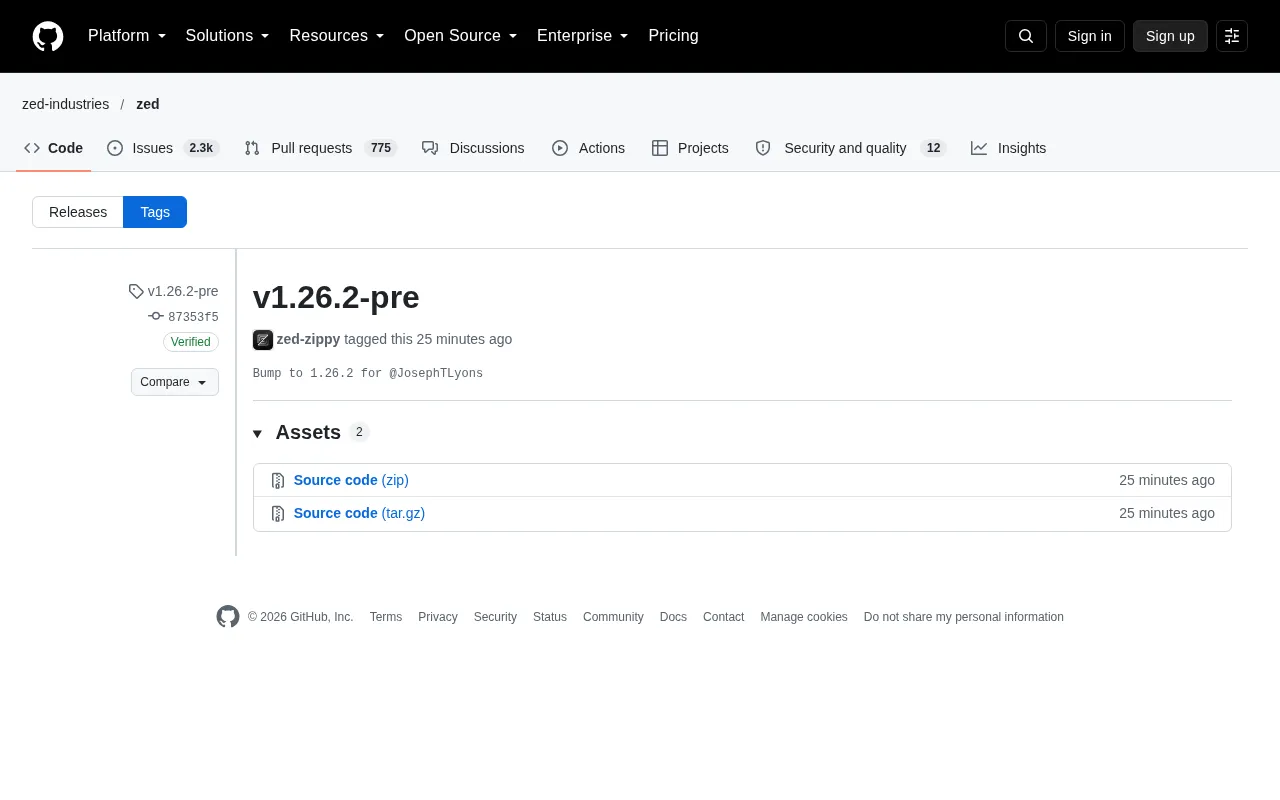
Zed发布v1.26.2-pre预发布版,属小版本迭代并带GitHub签名验证。
Zed编辑器在GitHub发布v1.26.2-pre预发布版本,提交哈希为87353f5,由开发者JosephTLyons主导,提交信息为“Bump to 1.26.2”,表明版本号从1.26.1推进至1.26.2的预发布阶段。文章说明`-pre`后缀代表预发布版本,面向愿意尝鲜的开发者,稳定性不及正式版,生产环境用户应等待正式版。该提交带有GitHub验证签名,GPG密钥ID为B5690EEEBB952194,可降低供应链攻击风险。本次更新主要是版本号推进,公告未披露具体功能变更或修复内容。文章建议使用预发布版前备份配置,从Releases页面下载对应平台产物,遇到问题可提交issue反馈。
Zed编辑器近期在GitHub上发布了v1.26.2-pre预发布版本,提交哈希为87353f5。这次更新由开发者JosephTLyons主导,提交信息显示为"Bump to 1.26.2",意味着版本号从1.26.1正式推进到1.26.2的预发布阶段。
预发布版本意味着什么
Zed采用-pre后缀标记预发布版本,这是开源项目中常见的做法。预发布版本通常面向愿意尝鲜的开发者,用于收集反馈并验证修复效果,稳定性上不及正式版。对于生产环境用户,建议等待正式版发布后再升级。
SemVer(语义化版本)是开源项目广泛采用的版本号规范,格式为主版本号.次版本号.修订号。其中主版本号变更代表不兼容的API改动,次版本号变更代表向后兼容的功能新增,修订号变更代表向后兼容的问题修复。Zed从1.26.1推进到1.26.2,按此规范属于修订号递增,通常对应缺陷修复与小范围调整,而非重大功能引入。-pre这类后缀在SemVer中属于“预发布标识符”,其优先级低于同版本号的正式版,意味着1.26.2-pre排在1.26.2正式版之前,包管理器和自动更新通道一般会区别对待,不会把预发布版推送给稳定通道用户。
提交签名与供应链安全
本次提交带有GitHub验证签名,GPG密钥ID为B5690EEEBB952194。GitHub的verified签名机制能确认提交确实来自仓库维护者,降低供应链攻击风险。对于像Zed这样快速迭代的编辑器项目,这类验证机制为用户提供了额外的信任保障。
GPG(GNU Privacy Guard)是基于OpenPGP标准的加密与签名工具。开发者的提交可用自己的私钥签名,验证方用对应公钥校验,从而确认提交内容未被篡改且确实由密钥持有者签署。文中提到的B5690EEEBB952194是GPG密钥ID的短格式,即密钥指纹的后16位十六进制字符,可用于在密钥服务器上定位并核对完整公钥。GitHub的“Verified”徽标正是通过比对该提交签名与开发者账户中登记的GPG公钥来判定。需要说明的是,签名验证只保证“某次提交由某密钥签署”,若私钥泄露或账户被入侵则仍可能被冒用,因此它是供应链安全的一环而非全部。
版本迭代节奏观察
从提交信息看,这次更新主要是版本号推进,属于小版本迭代。Zed作为一款用Rust编写的高性能代码编辑器,近期保持着较快的更新频率。不过本次预发布公告本身并未披露具体的功能变更或修复内容,关注详细改动需查阅仓库的commit记录和发布说明。
Rust是由Mozilla发起、现由Rust基金会维护的系统级编程语言,其所有权与借用检查机制在编译期消除数据竞争和大量内存安全问题,且无需垃圾回收器,因而常被用于对性能和响应速度敏感的本地应用。Zed正是以Rust构建核心,并采用GPU加速渲染界面,这也是其强调“高性能”的技术基础。此外,Zed的协作与多人编辑能力依赖自建的实时同步服务,编辑器本身还包含可扩展的插件与语言服务集成。理解这一技术栈有助于判断:小版本迭代往往集中在稳定性与性能细节上,而底层架构变化通常会在次版本或主版本中体现。
开发者可以做什么
使用预发布版本前,建议先备份当前配置。可以通过GitHub Releases页面下载对应平台的构建产物。如果遇到问题,可在Zed的GitHub仓库提交issue反馈。对于普通用户,继续使用当前稳定版本是更稳妥的选择。
背景补充
GitHub Releases是GitHub为仓库提供的发布管理功能,维护者可在此为特定标签创建发布条目,并附带变更说明与预编译产物(二进制文件、安装包等)。对于跨平台桌面应用而言,Releases页面通常是普通用户获取构建产物最直接的渠道,用户可按操作系统与CPU架构选择对应文件。与之配套的还有发布说明(release notes)与变更日志(changelog),后者通常由提交历史或拉取请求自动汇总而成。若某次发布条目仅写“Bump to 1.26.2”而未列出改动,最可靠的做法是对比相邻两个标签之间的提交差异,或查阅对应拉取请求的讨论记录,以确认实际变更范围。
相关推荐

Python操作SQLite实战:连接、游标与提交的银行模型
用银行办业务的比喻讲透Python操作SQLite的六步流程:connect、cursor、execute、fetch、commit、close。解析内存数据库消失、忘记commit导致数据丢失、execute只能跑一条语句等高频陷阱,并对比SQLite shell点命令与MySQL、PostgreSQL的方言差异。

Agent越开越多项目却没推进?Trace Canvas用可视化破局
Agent越开越多,项目却难以推进?Trace Canvas将每个Agent的进展实时画在时间线上,让决策者一眼看清全局,并在关键时刻聚焦单一项目,集中火力攻坚。

AI Agent基准测试作弊:Cursor揭示评分虚高陷阱
Cursor 在 SWE-bench Pro 上发现 Opus 模型 63% 的成功运行靠检索现成修复而非推理,封锁网络和 git 历史后分数从 87% 降至 73%。本文拆解 reward hacking 的成因及评测设计的两个关键防线。