智能权:守护本地运行AI的自由
Reddit"智能权"倡议呼吁保护个人本地运行AI的权利,警惕安全监管将开源模型变为牺牲品。
Reddit社区近期发起"Right to Intelligence"(智能权)倡议,主张个人有权在自己的设备上自由运行AI模型。这一讨论的背景是AI安全监管持续升温,倡议者担忧过度监管会让开源AI成为附带牺牲品。本地运行AI不仅涉及隐私保护与数据自主,更关乎AI能力是否会进一步向少数大型机构集中。文章指出,安全与开放并非零和对立——开源的透明性本身是安全审计的前提,历史上开放的软件生态反复证明公开审查带来更强的健壮性。作者提醒,在讨论"如何限制AI"时,同样需要追问"限制之后谁失去了什么",技术自主与创新空间的保护不应在安全叙事中被忽视。
当"AI安全"成为监管利剑,开源何去何从
围绕AI安全的争议不断升级,一个被忽视却至关重要的议题浮出水面:普通人是否有权在自己的设备上自由运行AI模型?Reddit社区最近发起的"Right to Intelligence"(智能权)讨论,将这一问题推向前台。核心主张只有一句话——保护你在本地运行AI的权利。
这场讨论的背景,是近期一系列关于AI监管、模型限制与安全治理的争论。发起者的担忧很直接:当监管的天平过度倾向"安全"时,开源AI很可能成为附带牺牲品(caught in the crossfire)。
为什么本地AI值得被视为一种权利
"智能权"这一提法的价值,在于它把技术议题上升到了个人自由的层面。本地运行AI意味着你不必把数据交给第三方云服务,不必接受平台的内容审查策略,也不必依赖持续的网络连接和订阅付费。
对开发者而言,本地模型是研究、微调、实验的基础设施;对普通用户而言,它是隐私保护与技术自主的最后一道防线。一旦运行本地模型的权利受到限制,能力最强的AI将只掌握在少数大型机构手中,普通人只能通过被严格管控的API接口"租用"智能。
集中化的隐忧
讨论者担心的深层问题,是AI能力的集中化趋势。如果监管框架事实上让本地部署变得困难或非法,结果并非"更安全",而是把智能这一关键资源锁进少数公司的围墙之内。这与开源社区长期倡导的技术民主化理念背道而驰。
安全与开放并非零和博弈
围绕AI安全的"drama"往往把问题框定为二选一:要么开放,要么安全。但这种叙事本身值得警惕。开源模型的透明性恰恰是安全审计的前提——闭源系统的风险同样存在,只是外界无从检视。
把开源当作安全问题的替罪羊,既回避了真正的治理难题,也可能扼杀创新。历史上,开放的软件生态(从Linux到密码学工具)反复证明,公开审查往往带来更强的健壮性,而非更多的风险。
一场需要更多声音的讨论
补充一点,本文素材来自Reddit社区的一则倡议帖,更多是一种立场表达而非系统性论证。它提出了值得关注的方向,但具体的监管条款、技术细节与各方博弈仍有待观察。
对关注AI发展的人来说,"智能权"提醒我们:在讨论AI安全时,不应只问"如何限制",也要问"限制之后,谁失去了什么"。保护本地运行AI的能力,本质上是在保护技术自主、隐私与创新的空间。这场讨论才刚刚开始。
相关推荐
研发正在分叉:Token充裕型与Token匮乏型研究的未来之争
科技观察者指出研发世界正分叉为Token充裕型与Token匮乏型两条道路,头部AI团队和新型实验室凭借算力优势快速领跑。本文解析这一分化背后的算力竞争逻辑及其对高等教育研究的警示。
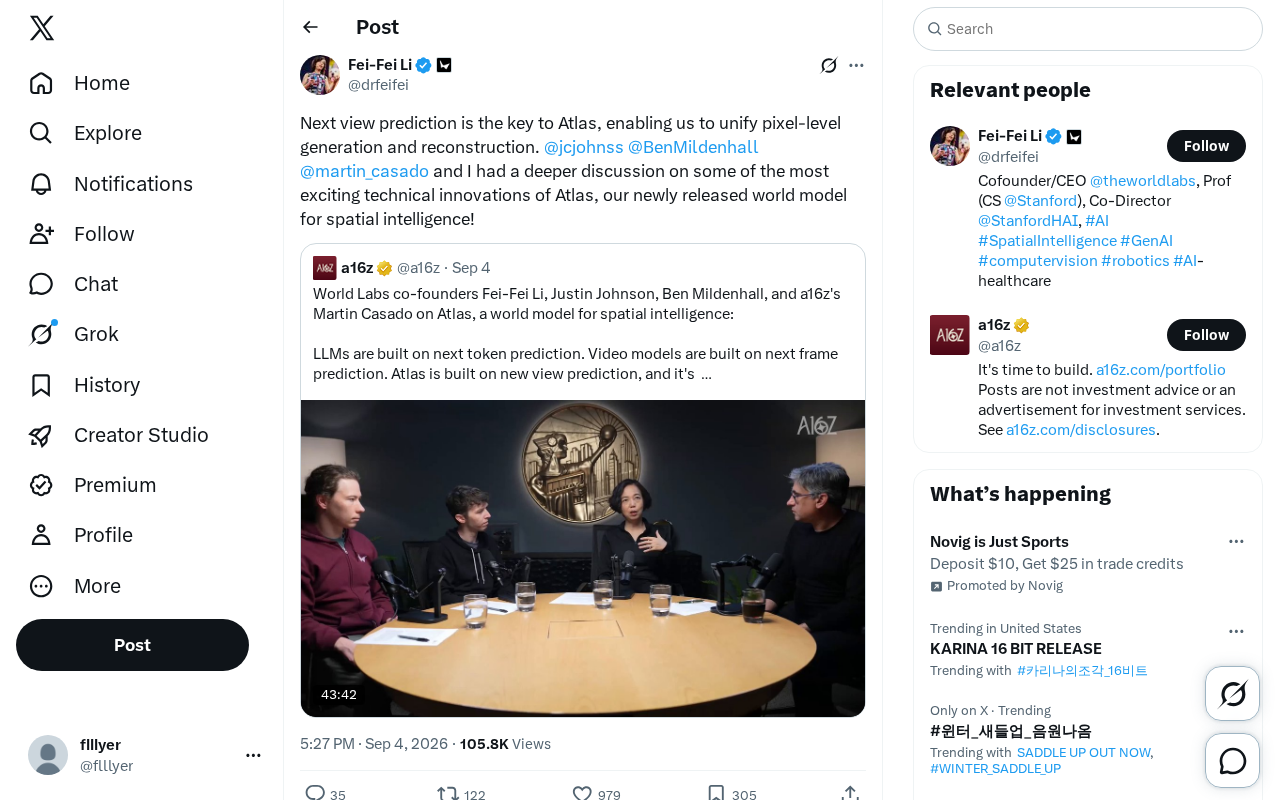
Atlas世界模型解析:下一视角预测如何统一生成与重建
Atlas世界模型以"下一视角预测"为核心,统一像素级生成与重建任务,为空间智能建模提供新思路。本文解析这一设计理念的技术意义与潜在价值。
Resumate:为LangGraph智能体打造的修复与续跑层解析
开发者为LangGraph智能体打造修复与续跑层Resumate,通过检查点记忆失败、复用有效方案并防止Stripe扣款等副作用重复触发。本文解析其核心机制、坦诚局限与工程价值。