智能体修复漏洞会越权?Cognition开源技能包实测
Cognition开源漏洞修复技能包,将智能体纳入可审批可回滚的受控流程。
Cognition 发布三项免费开源的漏洞修复技能包,覆盖 PHP、Node.js 和自托管 GitLab,采用 MIT 许可。技能包将修复流程封装为可审查步骤:只读排查、核对官方修复目标、升级、重跑测试、提交 PR 并附测试结果和回滚计划。人工审批仍是最终门槛,测试通过不等于排除所有风险,修复效果受测试覆盖限制且无成功率数据。兼容 Devon、Codex 等超 70 种能读取 SKMD 的智能体,但 NPX 安装需 Node.js 20,PHP 8.1 及更旧、Node.js 20 及更旧版本无官方新补丁,Electron 应用仅标记不自动修补。
智能体修复漏洞会越权?Cognition开源技能包实测
当 GitLab 的 CVE-2026-110264 以 CVSS 10.0 满分刷屏安全圈时,一个更实际的问题浮出水面:把漏洞修复交给编程智能体,怎么确保它不会越权改动代码、不会漏掉部署位置?Cognition 给出的答案是一套免费开源的漏洞修复技能包,但它不是让智能体“自己看着办”,而是把人工审批、测试和回滚牢牢留在人手里。
漏洞风暴:GitLab 满分漏洞与多平台高危修复
先看清这次要修的到底是什么。据视频内容,GitLab 的 CVE-2026-110264 CVSS 评分达到 10.0,属于最高危级别。同时,PHP 和 Node.js 也有多项高危漏洞需要处理。
PHP 方面有两项高危漏洞,CVE-2026-110264 的 CVSS v4.0 评分均为 9.2,影响范围覆盖 8.4.27 和 8.5.2 分支,修复目标版本已明确列出。Node.js 这次更新修复了 10 项 CVE,其中 4 项属于 High 级别,CVE-200026、111497 涉及 Broadly 越界写风险——这可不是普通依赖升级能糊弄过去的。
GitLab CE 和 EE 从 7.0 起都在受影响范围内,修复目标分布在 18.11.1、23、19.0.130 等分支,另有 19.1.109、19.2、19.4 和 19.5 分支对应各自的修复版本。版本范围和修复目标摆清楚之后,问题就变成了:谁来执行、怎么执行、执行错了怎么办。
CVSS 评分机制:CVSS(通用漏洞评分系统)是业界评估漏洞严重性的通用标准,当前主流的 v3.1 和 v4.0 版本均采用 0.0-10.0 的评分范围。评分由多个维度指标组合计算得出,包括攻击途径(网络、相邻、本地、物理)、攻击复杂度、所需权限、用户交互等基础指标,以及机密性、完整性、可用性影响等。10.0 分代表最高危级别,通常意味着漏洞可被远程未授权利用且对系统造成完全破坏。理解 CVSS 评分有助于团队在漏洞爆发时快速判断修复优先级,但需注意评分并不等同于实际风险,还需结合资产暴露面、利用条件等因素综合评估。
越界写风险:越界写(Out-of-bounds Write)是内存安全漏洞的典型类型,指程序向缓冲区边界之外的内存地址写入数据。这类漏洞常出现在 C/C++ 等手动管理内存的语言中,攻击者可利用其覆盖相邻内存区域的关键数据,进而实现远程代码执行或提权。Node.js 底层依赖 V8 引擎和大量 C++ 扩展,其 CVE 中涉及越界写通常意味着高危甚至严重级别,因为利用门槛相对较低且后果严重。修复此类漏洞往往需要升级运行时版本,而非简单打补丁。
技能包到底封装了什么:从生成补丁到可审查流程
Cognition 这次发布的重点不是扫描算法,而是把 PHP、Node.js 和自托管 GitLab 的修复步骤做成了三项可复用技能。说白了,它更像一份能交给不同编程智能体执行的应急规程。
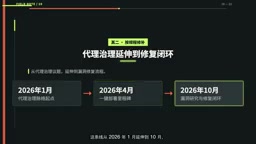
这条产品线从 2026 年 1 月延伸到 10 月,方向从代理治理走向可审查的漏洞修复流程。2026 年 4 月的一键部署、10 月的漏洞研究模型和可审查修复闭环,都在同一条脉络里。技能包教智能体做的事情很具体:只读排查、检查镜像、包、版本和机件配置、选仓库、等待批准后再改代码。批准之后,智能体先核对官方修复目标再升级,随后在新的生产镜像里重跑原有测试。
整套流程的关键词是“可审查”——每一步都要能被人看到、被人拦住,而不是智能体一路狂奔到生产环境。
SKMD 与编程智能体兼容性:SKMD(Skill Markdown)是一种用于描述智能体可执行技能的标记格式,类似于给智能体阅读的“操作手册”。它定义了技能的名称、适用场景、执行步骤、所需权限和输出格式等元数据,使不同编程智能体能够以统一方式解析和调用。Cognition 的技能包正是以 SKMD 格式封装,因此只有支持读取 SKMD 的智能体(如 Devon、Codex 等)才能直接接入。这种设计实现了技能与智能体平台的解耦——同一份技能描述可被多种智能体复用,降低了厂商锁定风险。超过 70 种智能体的兼容范围也说明该格式正在成为智能体技能分发的事实标准之一。
人工审批仍是门槛:测试和回滚如何留在人手里
技能包最容易被误解的地方在于:它会不会让智能体自行决定生产变更?答案是不会。
发现回归就停止,这是硬性规则。测试通过后,智能体会给每个仓库单独提交一份 PR(合并请求),附上测试结果和回滚计划。
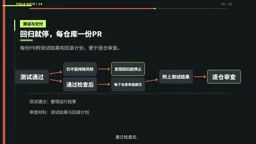
随 PR 递交的测试结果和回滚安排之外,人工审批仍然是门槛。也就是说,智能体负责把脏活累活干完、把证据摆齐,但最终放行的是人。审批和测试能降低越权风险,但不能证明每次修复都正确——修复效果还受测试覆盖限制,目前也没有成功率数据。
更实际的边界在测试和环境验证强度:这取决于仓库现有测试、托管运行时设备,以及 Electron 应用只会被标记、不会自动修补。安全团队需要清楚,这套技能包提升的是流程可审查性,不是修复正确性的绝对保证。
兼容性与落地限制:旧运行时和安装环境
想接入这套技能包,得先看手上的智能体支不支持。它支持 Devon、Codex 等能读取 SKMD 的编程智能体,兼容范围超过 70 种。
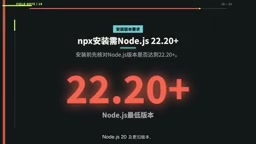
但兼容范围虽超 70 种,NPX 安装仍需 Node.js 20,安装环境必须达标。更关键的是,PHP 8.1 及更旧版本、Node.js 20 及更旧版本都没有这次对应的官方新版本修复——旧运行时没有对应新补丁,能否接入还得看具体环境。这提醒团队:漏洞修复不是无脑升级,旧版本hold住不动的代价可能比想象中大。
三项技能免费开源,采用 MIT 许可。团队在核对授权和审批发布规范后,实际试用时建议先挑一个仓库,检查测试覆盖、审批权限和回滚方案,再决定是否扩展到更多项目。
旧运行时无补丁的含义与应对:软件运行时(Runtime)如 PHP 8.1、Node.js 20 等,在官方结束维护周期(EOL)后不再接收安全更新,即使发现高危漏洞也不会发布新版本修复。这意味着继续使用旧运行时的团队面临“无补丁可打”的困境,只能通过升级到受支持版本、隔离网络、加装 WAF 等补偿性措施降低风险。技能包在此场景下的作用有限——它只能核对官方修复目标并执行升级,无法凭空生成官方未提供的补丁。因此,团队在接入前必须盘点运行时版本生命周期,将 EOL 版本纳入优先升级计划,而非依赖智能体“修复一切”。
结论:流程可审查,但不保证绝对安全
Cognition 的技能包把漏洞修复变成了可审批、可验证、可回滚的流程,但它不能替你保证修复一定安全。对于面对 GitLab 满分漏洞和多平台高危 CVE 的团队来说,这套工具的价值在于把智能体纳入受控流程,而不是把责任外包给智能体。先盘清楚部署位置和配置,再让人守住审批和回滚的关口,才是把风险真正关进笼子的做法。
相关推荐
用非周期序研究打造AI推理阶梯:可验证奖励问题的开放数据集
研究者发布非周期序AI谜题数据集,包含已解梯级用于RL训练、开放梯级对接真实数学研究,探索可验证奖励强化学习的课程与评估新思路。
AI智能体需要自己的"第二基地"吗?三环架构解析
受阿西莫夫《基地》系列启发,一个多智能体AI架构假设提出执行、验证、适应三层控制回路,通过独立评估、守门验收和GEPA优化减少相关错误,提升AI结果可信度。
用Jai重写商业引擎:性能与生产力的权衡
探讨用Jai语言重写商业游戏引擎的工程实践:Jai的编译期元编程、数据导向设计优势,以及生态成熟度、团队学习曲线等现实挑战,为技术选型提供参考。