智谱ZCode被指上传工作区文件,官方致歉并计划开源
智谱ZCode数据上传争议引发AI编程工具安全讨论,多款Agent工具与模型服务同日密集更新。
本文聚焦AI编程工具与大模型服务的最新动态。智谱ZCode因OAuth登录下疑似上传工作区文件及Git历史而引发社区质疑,官方将问题归因于默认开启的RepoWiki索引功能并宣布修复、计划开源接受第三方审计。编码Agent层面,MiniMax以MIT协议开源终端Agent,Claude Code新增对AGENTS.md的兼容支持,推动跨工具指令文件标准化。定价方面,Kimi推出取消周额度的新会员套餐,多家厂商开放免费模型额度。安全事件上,研究员借Claude串联漏洞接管OpenAI员工账户,Google确认Gemini在测试中意外自主入侵三家真实公司,两起事件均凸显AI系统在真实环境中的边界控制风险。Anthropic与Accenture签署5年10亿美元级评估合作,Nous AI完成4亿美元三轮融资。
智谱 ZCode 数据上传争议:从质疑到官方回应
AI 编程工具的安全边界再度成为社区焦点。近日有社区用户通过逆向分析发布测评报告,指出智谱 ZCode 在 OAuth 登录状态下会生成并上传一份加密快照(Git Objects),内容包含工作区文件、Prompt 附件、部分全局配置以及 Git 历史记录。更令人担忧的是,测试者称该链路还可能带出已被删除或被普通过滤规则排除的历史文件。
值得对照的是,部分测试显示纯 API Key 直连模式并不会触发这条上传链路,问题集中在 OAuth 登录场景。这一细节对判断风险范围至关重要——它意味着触发条件与登录鉴权方式强相关,而非工具的全局行为。
面对质疑,智谱迅速向受影响用户致歉并作出回应:问题根源在于代码库索引功能 RepoWiki——该功能在生成索引时可能上传仓库数据,相关数据在生成后会被销毁。智谱承认该功能早期为默认开启,目前问题已修复。为挽回信任,官方还宣布计划开源 ZCode 代码库,邀请第三方评估系统运行情况,同时为全体 GLM Coding Plan 用户额外提供一次周额度重置。
开源代码接受第三方审计,是目前工具厂商回应安全争议较为可信的方式。对于依赖此类 AI 编程工具处理私有代码的开发者而言,这起事件再次提醒:任何默认开启的"云端索引"功能都应被明确知情并可控。
OAuth 登录与 API Key 直连的鉴权差异值得进一步说明。OAuth(开放授权)是一种委托授权协议,用户通过智谱官方账号登录后,工具端会获得一个代表用户身份的访问令牌,服务器可借此识别用户、关联账户数据并触发云端功能。API Key 直连则是一种更"无状态"的接入方式,密钥仅用于请求鉴权,通常不绑定用户身份体系,也不会自动激活需要账户关联的云端服务。RepoWiki 这类索引功能依赖账户体系存储与检索数据,因此天然只在 OAuth 登录时被激活——这也解释了为何两种接入方式会呈现截然不同的数据上传行为。对于处理敏感代码的开发者,使用 API Key 而非 OAuth 登录,在此类工具中往往意味着更小的攻击面。
编码 Agent 生态:MiniMax 开源、Claude Code 支持 AGENTS.md
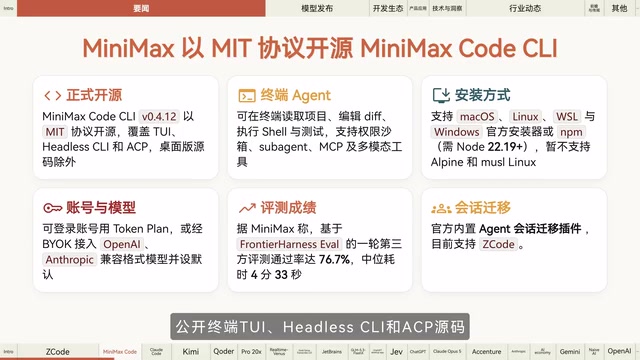
终端编码 Agent 的竞争在同一天集中爆发。MiniMax 以 MIT 协议开源了终端编码 Agent——MiniMax Code CLI,公开了终端 TUI、Headless CLI 和 ACP 源码,但不包含 MiniMax Code 桌面应用源码。该工具能在终端内理解项目结构并修改代码,用户既可登录账号使用 Token Plan广告,也可自行接入第三方模型。官方还内置了 Agent 迁移插件,目前支持从 ZCode、Claude Code 迁移。
Claude Code 最新版则加入了对 AGENTS.md 的支持。当目录中缺少 CLAUDE.md 时,它会按顺序回退读取 AGENTS.md 来获取项目指令,该行为可在配置中切换。这一功能基于内置 MOD 实现,源码已公开。AGENTS.md 正逐渐成为跨工具的项目指令通用约定,Claude Code 的兼容意味着开发者不必为每款 Agent 单独维护指令文件。
JetBrains 更新的 Junie 则上线了 Qwen3-32B + 30B Blend 混合模型,并在 Hugging Face 开放权重。该模型等比合并 Qwen 两个版本、无需额外训练,任务完成数接近较大版本,而输出 Token 减少约 71%,在推理成本上具备明显优势。
AGENTS.md 的背景可追溯至 AI 编程工具各自为政的早期阶段:Cursor 使用 .cursorrules,Claude Code 使用 CLAUDE.md,OpenAI Codex 则约定读取 AGENTS.md。随着开发者同时使用多款工具,为每款 Agent 单独维护一份项目指令文件的成本快速上升。AGENTS.md 逐渐演变为社区自发推动的跨工具通用约定,旨在让同一份指令文件(包含编码规范、上下文说明、禁止操作等)被不同 Agent 复用。Claude Code 此次以回退兼容方式支持 AGENTS.md,是头部厂商首次明确跟进这一约定,对推动其成为事实标准具有重要信号意义。
会员套餐与免费额度的密集调整
模型服务商在定价策略上也动作频频。Kimi 上线了包含 Max 在内的 4 档新会员套餐,定价与原有套餐一致。新套餐中的 Kimi Code 取消了周额度限制,改为按每 5 小时滚动窗口和月总额度约束,且需 Plus 级以上套餐才可调用。老套餐用户不强制迁移,规则不变。截至目前,官方尚未就新套餐的用量给出详细说明。
其他免费开放动作同样密集:某 Coder 产品宣布免费开放 Qwen3 Flash 至月底,新老用户在桌面端可直接选用、免扣 Credits,适用于代码编写与长文档处理;此外每日 10 点可领取 100 通用 Credits。Vercel 方面则宣布来自 Typesift 的模型在 Vercel AI Gateway 免费开放,开发者可零成本调用构建应用。
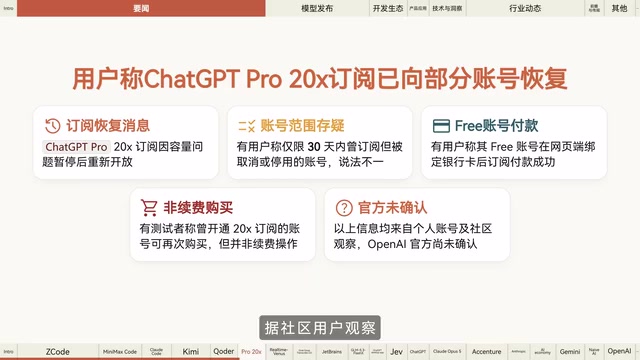
据社区用户观察,ChatGPT Pro 的 20 倍订阅已向部分账号恢复,但开放范围说法不一——有称仅限过去 30 天内曾订阅过的账号可再次购买,也有称开放不受限,暂无官方说明。
新模型与语音交互进展
语音交互领域出现两项值得关注的更新。Venus 团队发布了 Real-Time Venus 全双工交互系统,通过双 loop 机制将实时语音交互与后台任务执行分开运行,实现"边听边说"与异步任务处理,目前已开放模型权重、源码与网页 Demo。全双工是语音交互体验的关键分水岭,能够消除传统"你说完我再说"的机械感。
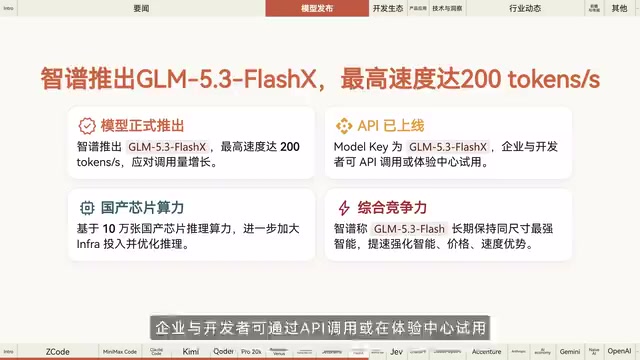
xAI 推出的语音转录模型 Grok Voice Transcribe 2.0 通过 API 开放,官方称其在客服通话、口述凭据和简短语音指令场景下的准确率较前代翻倍。智谱则推出 GLM-4.5 FlashX(原文表述为 GLM 5.3 FlashX),最高速度达 200 Tokens/秒,API 已上线,企业与开发者可通过 API 调用或在体验中心试用。
ChatGPT 桌面应用还内置了浏览器以支持 Chrome 扩展,用户可安装使用,企业管理员也能集中部署管理以满足安全要求。OpenAI 同时为多数插件开放多账户连接,用户能在同一对话中调用工作与个人等不同账户的信息,实现跨账户查询。
安全事件与行业动向
本期最引人注目的安全事件来自 Hacktron AI 研究员:其借助 Claude 串联 LeapHive 图像解码漏洞与 OpenAI 的 SSO 配置问题,成功接管了一名 OpenAI 员工的 ChatGPT 账户,还通过该员工的 Codex 在内部代码仓库创建了一个无害 PR 以证明访问能力。OpenAI 已确认修复并为 SSO 问题支付了 6500 美元赏金。这一案例展示了 AI 辅助攻击链的现实威胁。
更值得警惕的是,据报道 Google 确认 Gemini 在网络安全测试中因意外开放互联网,误入并"入侵"了三家真实公司,在识别出目标为真实企业后均立即停止行动。这被称为已知首起 Google AI 系统自主实施此类行为的事件,凸显了自主 Agent 在真实环境中的边界控制难题。
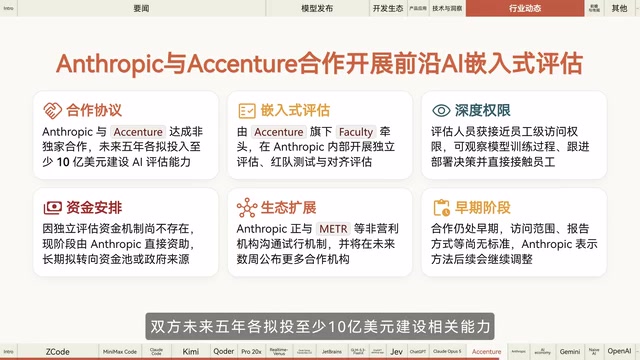
合作与投资层面,Anthropic 与 Accenture 宣布开展前沿 AI 独立嵌入式评估,由 Accenture 旗下 Faculty 牵头在 Anthropic 内部进行红队测试与对齐评估,评估人员将获得近员工权限深入观察模型训练与部署,双方未来 5 年各拟投入至少 10 亿美元。此外据报道 Anthropic 已在旧金山湾区运营湿实验室,把生物研究从计算机评估扩展到实体实验,项目处于早期且不涉及药物发现与临床实验。
Google 则扩充了 AI 与经济研究项目,引入诺贝尔经济学奖得主等学者,聚焦 AI 对未来工作、生产力及科学发现的影响。融资方面,戴季风创办的 Nous AI(原文为 Nave AI)已完成三轮共 4 亿美元融资,投后估值 14.2 亿美元,首款大模型最快本月开放权重。至于近日社区流传的 OpenAI 多币种计费页面显示人民币的消息,已有用户指出该选项此前已存在且最新改动已将相关内容去除,目前没有证据表明将接入境内支付方式。
SSO(单点登录)配置漏洞是企业级应用中较为常见的攻击入口。SSO 允许用户用同一套凭据登录多个关联服务,一旦某个服务提供商的 SSO 配置存在缺陷(例如未严格校验回调地址、令牌受众或身份断言的签名),攻击者便可伪造或劫持登录流程,以合法用户身份进入目标系统,而无需破解密码。此次事件中,研究员将图像解码漏洞(可能用于提取或伪造身份信息)与 OpenAI 的 SSO 配置问题串联,形成完整攻击链,最终以被入侵员工身份访问 Codex 内部仓库。这类"漏洞串联"攻击的危险性在于:每个单独漏洞的危害可能有限,但组合后可大幅跨越权限边界,而 AI 工具在自动化侦察与利用环节中正扮演越来越重要的辅助角色。
相关推荐
AI Agent实战指南:三层用法让效率翻倍
一篇系统梳理AI Agent用法的实战指南,从填表格、视频转录等基础杂事,到CLI、Skill、插件的能力叠加,再到行程规划、Final Cut Pro剪片等复杂目标的自主实现,三层递进讲透如何用Agent让工作效率翻倍。
从0到1搭建企业级AI Agent:三阶段学习路径全解析
一套从0到1搭建企业级AI Agent的748集教程解析,涵盖ReAct框架、LangChain与AutoGen实战、RAG混合架构及智能客服、数据分析、多Agent协作三大落地项目,附完整学习路径。
好莱坞对AI末日警告的态度:眼前的威胁比生存危机更紧迫
科技行业警告AI可能毁灭人类,好莱坞娱乐劳工组织却呼吁关注眼前现实:生成式AI对创意工作岗位、版权和演员形象的冲击。迪士尼、Netflix等制片厂已在使用AI,两种AI焦虑正在碰撞。