重读《我为何写PGP》:加密自由软件的先声

重读 Phil Zimmermann《Why I Wrote PGP》,理解强加密平民化的初衷、代价与当代回响。
文章回顾了 Phil Zimmermann 于 1991 年发布 PGP 时的写作动机:让普通人也能使用强加密,而不让加密能力只掌握在政府和军方手中。Zimmermann 主张强加密不应被垄断,因此选择开源、免费分发,并让 PGP 易于传播。这一策略直接挑战了当时将加密视为军需品、严格出口管制的旧规则,也让他面临美国政府调查,成为加密政策争论的标志性事件。文章同时指出,早期 PGP 在算法与密钥管理上并非无懈可击,但 Zimmermann 更关注加密的可及性。重读此文可以看到,今天围绕端到端加密、后门立法和商业监控的争论,仍是同一问题的延续。
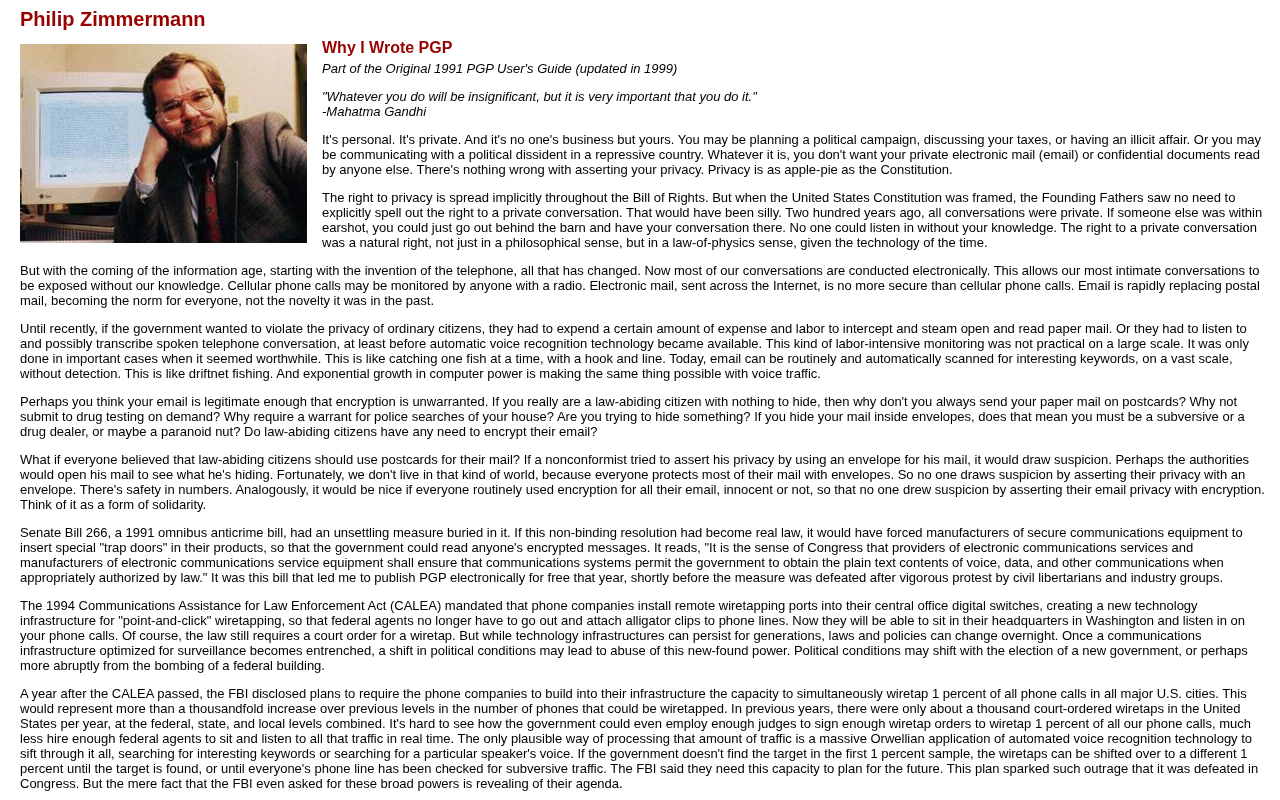
在Hacker News的技术社区里,一篇写于1991年、1999年修订的旧文再次被推上讨论区——Phil Zimmermann的《Why I Wrote PGP》。这篇多年前的自述,今天仍具启发性,因为它讲的不只是一款软件,还是一场关于隐私、自由与技术的早期辩论。
PGP为何而写
PGP(Pretty Good Privacy)诞生于1991年,作者Phil Zimmermann在这篇文章中给出了他最直接的解释:当时他看到的是一个日益数字化的社会,公民的私人通信却几乎完全暴露在政府与企业的监听能力之下。他写PGP,是希望把强加密工具交到普通人手里,而不是只让它留在军方和情报机构手中。
这个动机看似朴素,却触碰了当年最敏感的技术与法律边界。Zimmermann在文中回忆,他担心的是这样一种未来:普通人打电话、写信、发电子邮件都可能被记录、扫描、归档,而他们无力反抗。PGP试图把这种不对称扭转过来。
有意思的是,Zimmermann并未把加密包装成“反政府工具”。他强调的是公民的自卫权利——就像家门上锁一样,加密是一种基础防护,而不是对抗性的政治宣言。
PGP(Pretty Good Privacy) 是 Phil Zimmermann 于 1991 年发布的一套加密软件,主要用于电子邮件和文件加密。它的核心能力包括对称加密、公钥加密和数字签名。PGP 最早使用 RSA 公钥算法与 IDEA 对称算法,并通过“信任网”(Web of Trust)模型来管理公钥,而不是依赖中心化的证书颁发机构。
这种设计在当年具有突破性:它把原本复杂、昂贵、面向机构的加密能力,压缩成个人计算机可运行的免费工具。PGP 的源码公开,任何人都可以检查其实现。这一点很重要,因为加密软件如果无法被验证,就很难被信任。PGP 后来演变出 OpenPGP 标准,并催生了 GnuPG 等广泛使用的开源实现。今天电子邮件加密、软件包签名、代码提交签名等场景中,仍能看到 PGP 所奠定的技术路径。
强加密为何值得公开
文章的一个核心论点,是强加密不应被垄断。Zimmermann认为,如果只有政府和大公司能够使用强加密,那么普通人在信息社会里将处于结构性劣势。公开可用的加密软件,是维持某种平衡的必要条件。
他写PGP时选择了开源、免费分发的路线,并且刻意让它易于传播。这种策略在当时并不常见——加密算法一度被视为军需品,出口受严格管制。PGP的扩散本身,就成了一次对旧规则的挑战。
从今天的视角看,这种“把强加密平民化”的思路已经成为主流:浏览器、即时通讯、磁盘加密,背后都有当年PGP开辟的路。不过在1991年,这还是一个带着冒险色彩的判断。
加密出口管制 是理解 PGP 历史处境的关键背景。在冷战及其后很长一段时间里,美国将强加密技术列入《国际武器贸易条例》(ITAR)的军品清单,理由是加密能力可能被外国政府、恐怖组织或犯罪集团利用。因此,向美国境外分发强加密软件需要许可证,甚至可能被视为武器出口。
这套规则在数字时代迅速变得不合时宜:软件可以被复制到磁盘、上传到网络,甚至以印刷书籍形式出口。PGP 的传播直接挑战了这种管制逻辑。Zimmermann 被调查,正是因为他把强加密工具放到了普通人可以获取的渠道上。这场争论最终推动了美国在 1990 年代末至 2000 年代初逐步放宽加密出口限制,也深刻影响了后来开源加密项目的法律环境。
争议与代价
文章也坦言,PGP让他付出了代价。1990年代中期,美国政府对加密软件出口的调查一度让Zimmermann面临法律风险。这段经历后来成为加密出口管制争论中的标志性案例,也促使更多人重新思考:加密技术究竟应不应该被当成武器来管制。
同时,PGP本身也遇到过技术争议。早期版本在算法设计和密钥管理上并非无懈可击,安全社区后来有过不少讨论。Zimmermann在文中没有回避这些现实问题,而是把重点放在“加密应该可用、可及”这一更根本的层面上。
密钥管理 是加密系统中最容易被忽视、却最容易出问题的环节。强加密算法本身再可靠,如果公钥被替换、私钥被泄露、口令过于薄弱,通信安全仍然会被攻破。早期 PGP 采用“信任网”来确认公钥归属:用户相互签名,形成去中心化的信任关系。这种方式灵活,但也要求用户理解并主动维护信任链,对普通用户并不轻松。
后来安全社区对 PGP 的批评,很多并非针对其加密算法,而是集中在可用性和密钥生命周期管理上。例如密钥吊销、过期、丢失后的恢复,以及如何确认对方公钥真实有效。这些现实难题提醒我们:加密工具的普及不仅取决于算法强度,也取决于普通人能否正确使用。Zimmermann 在文中强调“加密应该可用、可及”,正是触及了这一更深层的工程与社会问题。
对今天的意义
重读这篇文章,会看到一条清晰的线索:加密工具的普及,从来不是自然发生的,而是靠具体的人去推动、去承担风险。Zimmermann在1991年写下的动机——保护普通人的私人通信——今天仍然成立,只是面对的对手从政府监听扩展到了平台数据收集、商业监控和更复杂的安全威胁。
对于开发者和技术从业者来说,这篇文章值得一读的地方在于,它展示了如何把一个技术选择上升为公共议题。PGP不只是一段代码,它也是一次关于“技术应该服务于谁”的表态。
在Hacker News的讨论中,许多读者提到,类似的争论仍在继续:端到端加密、后门立法、开源加密库的维护,都是同一个问题的不同版本。Zimmermann的文字之所以被反复引用,是因为这些问题从未真正离开过。
端到端加密(End-to-End Encryption, E2EE) 是 PGP 精神在当代最直接的延续。它指数据在发送端加密、在接收端解密,中间服务器无法读取明文。今天 Signal、WhatsApp、iMessage 等通讯工具都采用端到端加密,其设计目标与 PGP 当年保护私人通信的初衷高度一致。
但与 PGP 时代不同的是,今天的数据收集者往往不再是单一政府,而是平台、广告网络和商业监控体系。加密因此从“防政府监听”扩展为“防平台滥用”。与此同时,后门立法、客户端扫描等政策争论也不断出现,试图在加密系统中留出执法访问入口。这些争论本质上仍在回答 Zimmermann 早在 1991 年就提出的问题:强加密究竟应该掌握在谁手里,普通人的私人通信应不应该拥有一道真正锁得上的门。
相关推荐

一句提示词引发的全球PHP安全风暴:AI是救星还是隐患?
一句AI提示词竟引发全球PHP安全危机,维基百科、互联网档案馆受波及。本文梳理事件脉络,解析OpenAI与亚马逊的争议,探讨AI时代漏洞发现门槛降低带来的安全悖论与开发者应对策略。

当AI被拿走:依赖捷径如何削弱你的解题韧性
一项涉及1,222人的研究发现:使用AI答题后,一旦AI被移除,人们放弃解题的比例高于从未使用AI的对照组。文章分析AI依赖对学习韧性和元认知的影响,并探讨AI学习工具的设计启示。

Carta联手NewView:让创业公司员工提前套现股权
Carta 与 NewView Capital 合作推出新计划,简化创业公司 tender offer 流程,帮助员工提前出售股权套现。本文分析该合作的核心机制、员工股权流动性痛点及对创业公司股权激励的影响。