专为DeepSeek打造的AI编程终端:38K星开源项目深度解析
一款专为DeepSeek深度优化的开源终端AI编程代理,支持20代理并行与三级安全模式。
本文介绍了一款在GitHub上获得38K星标的开源AI编程终端,它放弃多模型兼容路线,专为DeepSeek做深度优化,被称作"DeepSeek版Claude Code"。其核心能力是任务执行闭环:用户输入一句自然语言需求,代理即可自动读文件、改代码、跑命令、管理Git和搜索网页。工具支持最多20个代理并行拆解复杂任务,并提供忽略(只读)、人工确认、游龙(全自动)三种安全模式,配合自动快照回滚与OS级沙箱隔离兜底。此外其资源占用低,可直接部署在服务器上用于CI/CD或远程开发场景。文章也提醒了单模型绑定的迭代风险,以及并行冲突处理和沙箱强度仍需实践验证。
当DeepSeek遇上终端:一个垂直优化的AI编程代理
在AI编程工具井喷的当下,大多数产品选择兼容多家模型,而有一个开源项目反其道而行之——它专为DeepSeek广告打造,在GitHub上已经拿下38K星标。这个被业内称为“DeepSeek版Cloud Code”的工具,最近在B站引发了不少讨论。据UP主介绍,它并非简单的API套壳,而是针对DeepSeek的模型特性做了深度优化。
这种“单模型深度绑定”的策略,恰恰切中了一类开发者的真实需求:不想在模型路由和兼容层上折腾,只想要一个开箱即用、针对特定模型调优的编程终端。
AI编程代理(AI Coding Agent) 是近年来兴起的一类开发工具形态。与传统代码补全(如GitHub Copilot)或对话式编程助手不同,代理具备"感知—决策—执行"的闭环能力:它能自主调用文件系统、终端命令、版本控制等工具,根据任务目标规划多步操作并迭代修正。代表性产品包括Claude Code、Cursor Agent、Aider等。代理的核心挑战在于可靠性与安全性——LLM的幻觉可能导致错误修改,因此工程上通常需要沙箱隔离、操作审计、回滚机制等配套设计。本文介绍的DeepSeek专用终端正是这一赛道中"单模型深度优化"路线的实践。
核心能力:一句话需求,全流程自动执行
这个终端最吸引人的地方在于任务执行闭环。你只需要输入一句自然语言需求,它就会自动完成读文件、改代码、跑命令、管理Git、搜索网页等一系列操作。从截图来看,整个流程无需手动干预,代理会自主判断下一步动作。
这种设计思路与Cloud Code等终端AI代理一脉相承:把LLM从“对话助手”升级为“执行者”。对于日常的代码重构、bug修复、依赖升级这类重复性任务,代理模式能显著降低上下文切换成本。
20个代理并行:复杂任务的拆解与同步
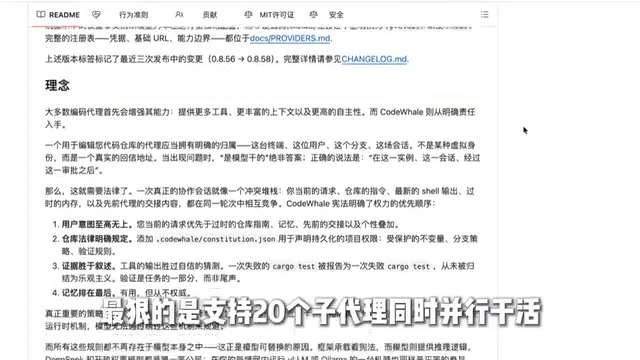
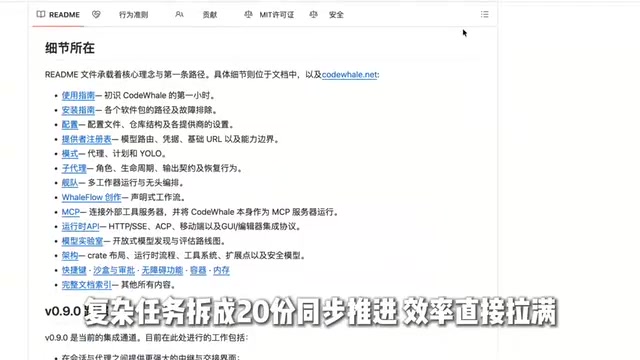
真正拉开差距的是并行能力。据UP主介绍,该工具支持20个代理同时并行工作,能把复杂任务拆成20份同步推进。这意味着一个涉及多文件、多模块的大型重构,可以在一轮内完成而非串行等待。
需要说明的是,20个代理并行的实际效果高度依赖任务的可拆分性。对于耦合度低的批量修改(如统一替换API调用、批量添加类型注解),并行优势明显;而对于强依赖的链式任务,并行反而可能引入冲突。这是使用这类工具时需要自己判断的边界。
多代理并行(Multi-Agent Parallelism) 指同时启动多个AI代理实例处理同一任务的子集。其技术前提是任务可被有效分解为低耦合的子任务,并为每个代理分配独立的工作上下文。实现难点主要在三处:一是任务分解本身需要LLM具备良好的规划能力;二是并行修改同一代码库时可能产生文件级或语义级冲突,需要合并策略或锁机制;三是结果汇总与一致性校验。业界常见做法包括为每个代理分配独立分支/工作树、使用文件锁避免写冲突、以及在合并阶段进行测试验证。并行度并非越高越好,代理数量增加会带来token消耗、协调开销和冲突概率的同步上升。
三种安全模式:从只读探路到全自动放手
AI代理最大的风险是“改坏代码”,这个项目用三种安全模式来应对,据B站UP主描述:
- 忽略模式(只读探路):代理只读取和分析,不修改任何文件,适合先摸清代码结构再决定方案。
- 人工确认模式:每一步操作都等待人工确认,适合对关键代码库的谨慎修改。
- 游龙模式(全自动):完全放手,代理自主执行所有操作。
游龙模式并非毫无保障——它会在每一步自动打快照,改坏了一键回滚。再叠加OS级沙箱隔离,稳妥性有了兜底。
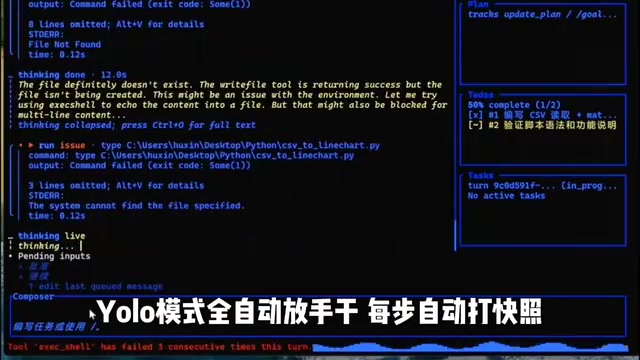
这套“快照+回滚+沙箱”的组合,实质上是把版本控制的思路下沉到了代理执行层。比起单纯依赖提示词约束,工程化的安全机制更可靠。
OS级沙箱隔离(OS-level Sandboxing) 是一种利用操作系统提供的隔离机制限制进程行为的方案。常见技术包括Linux的namespace与cgroup(容器基础)、seccomp系统调用过滤、macOS的sandbox-exec、以及更轻量的chroot等。与虚拟机相比,OS级沙箱开销小、启动快,适合频繁创建销毁的代理执行场景。它能约束代理的文件系统访问范围、网络出站、以及可执行的系统调用,即使代理被提示注入攻击或产生幻觉,也能把破坏半径限制在沙箱内。不过沙箱强度取决于配置粒度——过于宽松则形同虚设,过于严格又可能阻断正常构建命令,实际部署时通常需要为不同任务类型预设策略模板。
轻量运行与服务器部署
另一个值得关注的点是资源占用。据UP主介绍,该终端运行时资源占用极低,可以直接在服务器上使用。这为CI/CD流水线集成、远程开发环境等场景打开了空间——开发者不必在本地高配机器上跑代理,丢到服务器上跑批处理任务同样可行。
一点冷静的观察
38K星标说明社区认可度不低,但专为单一模型优化的工具也意味着绑定风险:DeepSeek模型迭代、API变更都可能影响工具稳定性。另外,并行代理的冲突处理、沙箱的隔离强度,这些细节还需要实际使用来验证。对于追求开箱即用的DeepSeek用户,这无疑是一个值得放进工具箱的选项;对于多模型混用的团队,则要权衡专用化带来的效率与灵活性之间的取舍。
相关推荐
OpenAI攻破ETH?P=NP或颠覆加密世界
OpenAI据称发论文推翻指数时间假设ETH,亚指数算法引发P=NP猜想。本文解读3SAT问题、ETH含义,分析若P=NP成真对RSA加密、区块链及蛋白质折叠的颠覆性影响。
当反指纹脚本被误判为生物武器:安全工具的检测困境
当反指纹脚本被误判为生物武器:安全工具的检测困境
反指纹脚本被安全检测误判为生物武器,引发Hacker News热议。本文分析关键词匹配规则的误报成因、开发者应对方式,以及安全工具在自动化与精准度之间的长期失衡。
4.1万国土安全部员工数据泄露,含ICE卧底身份
美国国土安全部约4.1万名员工数据遭泄露,其中包含ICE卧底探员身份信息。本文分析泄露数据的敏感性、执法机构面临的安全风险,以及敏感身份数据在权限管理、第三方访问和审计层面的防护要点。