自托管Claude托管代理:你得到什么,又失去什么?

自托管Claude Managed Agents把服务、存储与沙箱搬进自有基础设施,模型调用仍走云通道,用运维投入换取控制权。
文章介绍了自托管Claude Managed Agents的架构与取舍:代理服务层、PostgreSQL状态存储和任务沙箱运行在用户自己的硬件上,而模型推理仍通过Bedrock、Vertex、Foundry或自建网关完成。这种分工让组织能掌控数据驻留、沙箱隔离策略和状态生命周期,但代价是运维负担转移、开箱即用的监控与支持消失、功能更新滞后。文章据此给出适用性判断:具备平台工程能力且有合规硬性要求的团队适合自托管,小型团队或追求迭代速度的团队更适合托管版本。最终权衡落在控制权与总拥有成本之间,没有统一答案。
自托管Claude Managed Agents的推出,为希望将AI代理能力部署在自己基础设施上的团队提供了一个新选项。它把服务本身、PostgreSQL存储以及沙箱环境都运行在你的硬件上,而模型调用则通过Bedrock、Vertex、Foundry或网关完成。这种分工看似简单,却重新划定了控制权与便利性之间的边界。
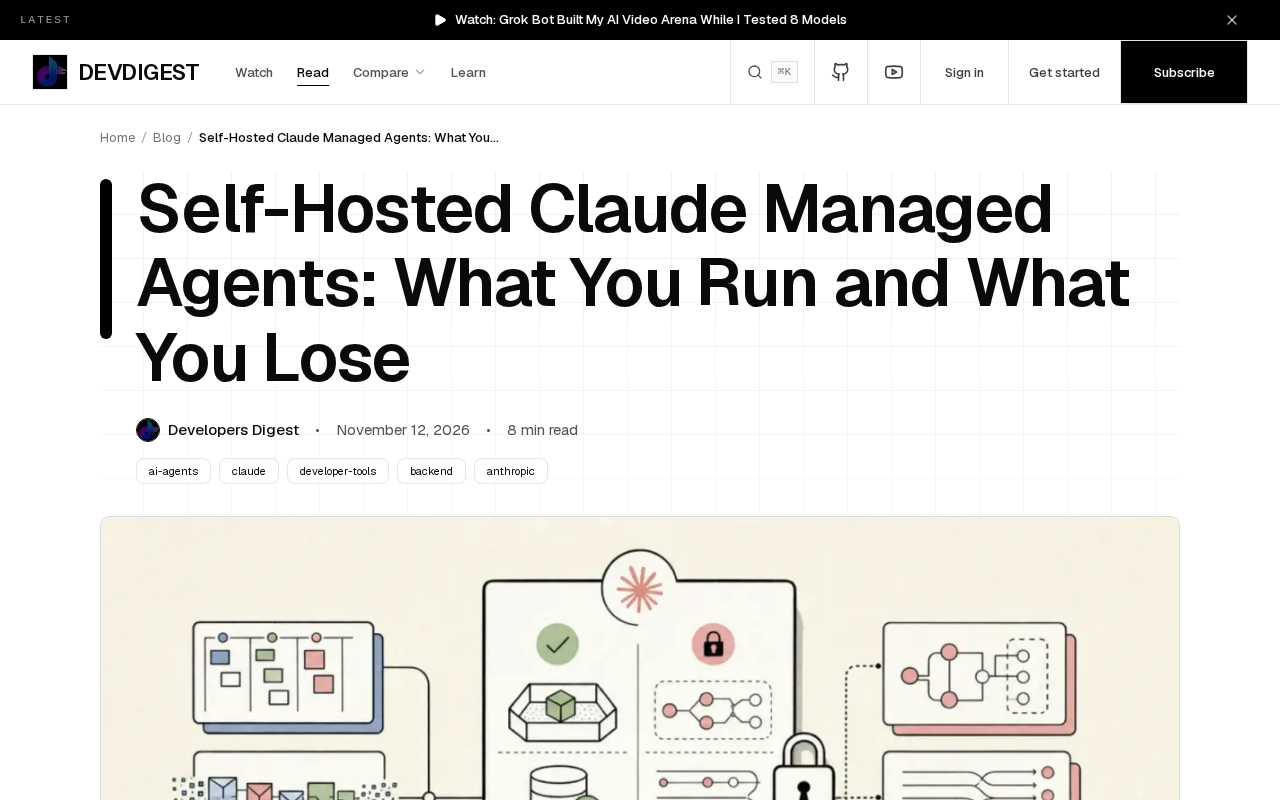
自托管方案的核心构成
根据原始信息,自托管Claude Managed Agents并不是把整个Claude模型塞进你的机房。它运行的是代理服务层、用于状态管理的PostgreSQL数据库,以及执行代理任务的沙箱。模型推理仍然依赖外部服务——你可以选择AWS Bedrock、Google Vertex AI、Microsoft Foundry,或者通过一个自建网关来路由请求。
这种架构意味着你对代理的运行时环境、数据存储和任务隔离拥有直接控制权,但最核心的模型能力仍然以API调用的形式获得。对于受数据驻留或合规要求约束的组织,这提供了一种折中:敏感的任务编排和中间数据留在本地,而模型调用走经过批准的云通道。
Amazon Bedrock、Google Vertex AI 与 Microsoft Foundry 是三大云厂商提供的托管式基础模型服务平台。Bedrock 在 AWS 上以 API 形式开放多家模型(含 Anthropic 的 Claude),并集成 IAM 权限、VPC 隔离与 CloudWatch 日志;Vertex AI 是 Google Cloud 的对应平台,强调与 BigQuery、GKE 的数据协同;Microsoft Foundry(原 Azure AI Foundry)则在 Azure 体系内提供模型目录、评估与部署编排。三者共同点是:模型推理在云厂商的合规边界内完成,企业无需自建 GPU 集群,但调用数据会流经该云区域。文中把它们并列为模型调用通道,正是因为它们各自能满足不同组织的云归属与数据驻留要求。
你实际运行的部分
代理服务与存储:服务进程和PostgreSQL数据库都在你的基础设施内运行。这让你能够掌控代理状态的生命周期,决定数据保留策略,并与现有的备份、监控和访问控制体系集成。
沙箱环境:代理执行任务时使用的沙箱也由你托管。沙箱是代码执行和工具调用的隔离层,自托管意味着你可以根据内部安全策略配置网络限制、资源配额和镜像来源,而不必依赖第三方沙箱服务的默认设置。
模型调用路由:通过Bedrock、Vertex、Foundry或网关发起模型请求,让你可以在云厂商的合规框架内使用Claude的能力。网关选项尤其适合需要统一审计、限流或跨多个模型后端切换的场景。
沙箱(sandbox) 在 AI 代理语境下指一个受限的执行环境,代理生成的代码、工具调用和文件操作都在其中运行,与宿主机和其他任务相互隔离。常见实现基于容器(如 Docker、gVisor)或微虚拟机(如 Firecracker),通过命名空间、cgroups 和 seccomp 限制网络访问、CPU/内存配额与系统调用。沙箱的核心价值是“爆炸半径控制”:即使代理被提示注入诱导执行恶意代码,影响也被限制在隔离层内。自托管沙箱意味着这些网络策略、镜像来源和资源上限由你定义,而非接受第三方服务的默认配置,这正是文中强调安全策略可配置的原因。
你失去的部分
自托管并非没有代价。最直接的一点是运维负担的转移。你需要负责服务的高可用、数据库的调优与扩容、沙箱的补丁更新和安全加固。托管版本中由供应商处理的故障恢复和版本升级,现在落在你的团队肩上。
其次是集成与支持层面的简化消失。托管服务通常提供开箱即用的监控面板、日志聚合和自动伸缩,而自托管方案要求你把这些能力逐一搭建或对接。当出现问题时,排查路径也变得更长——你需要区分是自身基础设施、代理服务、沙箱还是模型调用链路的问题。
还有一个容易被忽视的损失:功能更新节奏。托管服务可以快速推送新特性和修复,自托管版本则需要你主动跟进版本发布并完成升级验证,这在高合规环境中可能意味着明显的滞后。
总拥有成本(TCO) 是评估自托管决策的常用框架,它把订阅费之外的隐性支出纳入比较:硬件或云资源费用、运维人力、监控与备份工具、升级验证工时,以及故障导致的业务中断成本。自托管方案中,这些项目往往分散在不同团队且难以量化,容易被低估。与之相对,托管服务的订阅费虽然直观,却把运维与升级成本内部化。文中“控制权需要用持续工程投入来兑现”的判断,实质上就是提醒决策者按 TCO 而非单价来比较两种方案,尤其要把升级滞后带来的机会成本计入。
适合谁,不适合谁
自托管Claude Managed Agents适合那些已经具备较强平台工程能力、对数据位置和任务隔离有硬性要求、并且愿意用运维投入换取控制权的团队。如果你的组织已经在运行Kubernetes、有成熟的数据库运维实践,并且模型调用本来就走Bedrock或Vertex,那么新增的负担相对可控。
反过来,如果团队规模较小、缺乏专职基础设施人员,或者对代理功能的迭代速度有较高期待,托管版本仍然是更务实的选择。自托管带来的控制权需要用持续的工程投入来兑现,这一点在决策时不应被低估。
关键权衡:控制权与总拥有成本
把服务、存储和沙箱放在自己的基础设施上,本质上是把信任边界向内收拢。你不再依赖供应商的沙箱隔离来保护敏感任务,也不再担心代理状态数据落在外部存储中。但同时,总拥有成本从订阅费转向了人力、硬件和机会成本。
这个权衡没有统一答案。它取决于你的合规画像、团队能力和对代理工作负载的长期规划。原始信息清晰地划出了边界:你运行的是编排层和存储层,模型能力仍然外购。理解这条分界线,才能准确评估自托管是否真的带来了你需要的控制。
相关推荐

Gemini 4 Neon发布:前沿智能与高效任务执行的平衡之作
Google DeepMind 发布 Gemini 4 Neon,主打前沿智能与快速端到端任务执行。本文解析其在编程、企业分析、科学推理与网络安全上的基准表现、四档思考等级、定价与安全对齐数据。

AI是全球断网元凶?NSA、FAA接连宕机背后的信任危机
NSA机密网络五天内第四起重大故障,微软称软件bug、FAA否认新AI系统有关、NSA称例行维护。参议员沃纳提出AI加速漏洞发现导致仓促修复的另一种解释,而39%美国人对AI的负面看法让信任危机浮出水面。

机器人开发者自研B-rep内核,测试达3487项
机器人开发者自研B-rep几何内核并编写3,487项测试,探讨机器人领域为何需要专用CAD工具,以及自研内核的机遇与门槛。