自托管密码管理器之争:Bitwarden 官方版 vs Vaultwarden
Vaultwarden与官方Bitwarden自托管方案的选型分析:资源、风险与迁移路径的综合权衡
本文围绕一位已稳定运行Vaultwarden一年的用户的困惑展开,系统比较了轻量社区实现Vaultwarden与官方Bitwarden自托管方案的核心差异。文章指出,Vaultwarden凭借Rust重写实现了极低资源占用,在硬件受限场景下具有压倒性优势;但当硬件资源富余时,这一优势不再决定性。真正值得关注的风险是核心维护者的单点依赖问题,而非用户误解的「被Bitwarden裁员」——Vaultwarden是完全独立的社区项目。好消息是,两者数据格式兼容,用户可随时通过导出-导入平滑迁移,不存在数据锁死。文章最终建议:与其纠结服务端选型,不如建立健全的定期备份与导出机制,这才是保障密码库安全的第一道防线。
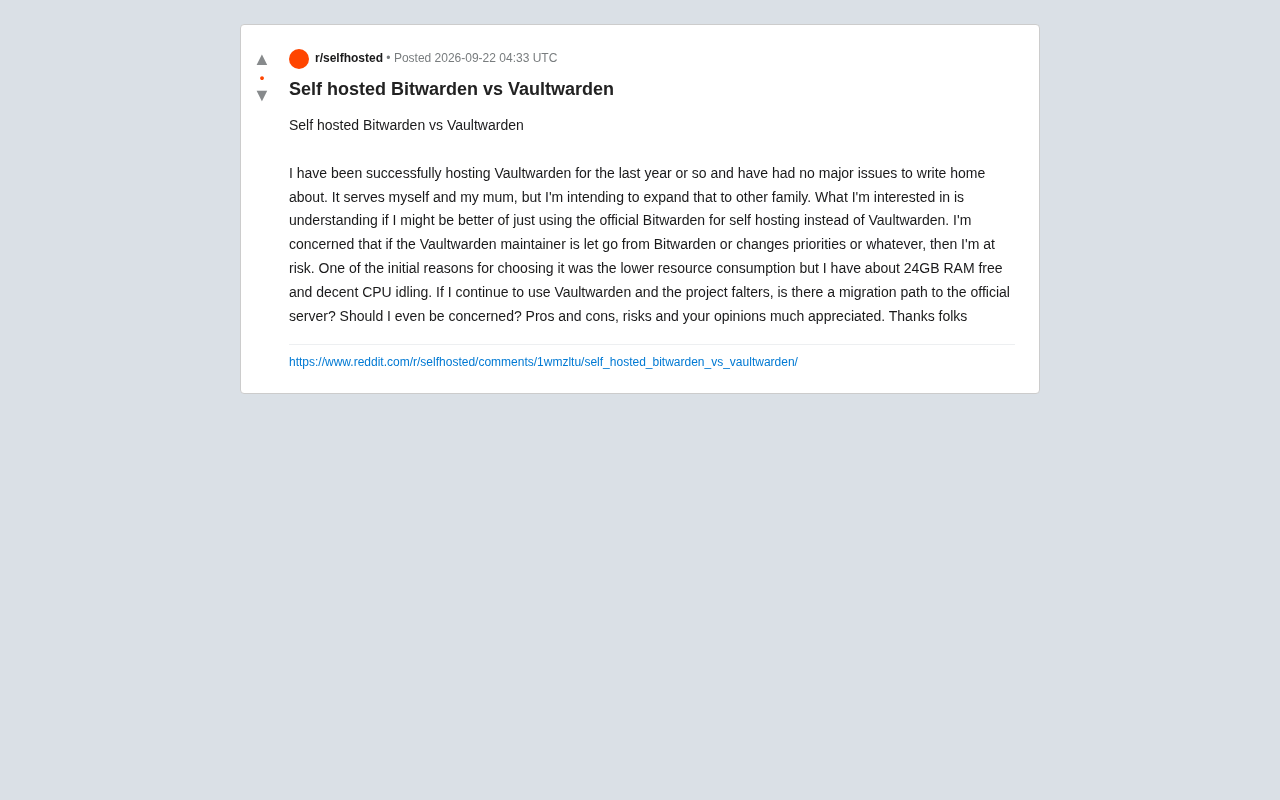
对于注重隐私和数据自主权的用户来说,自托管密码管理器是一个绕不开的话题。近期一位 Reddit 用户提出的困惑颇具代表性:他已经稳定运行 Vaultwarden 约一年时间,服务于自己和母亲,如今打算扩展给更多家庭成员使用。摆在他面前的问题是——继续用轻量的第三方实现 Vaultwarden,还是切换到官方的 Bitwarden 自托管方案?
这个看似简单的选择,背后牵涉到项目可持续性、资源占用、迁移风险等多个维度。本文结合原帖讨论,梳理两者的取舍逻辑。
Vaultwarden 与官方 Bitwarden 的本质区别
Vaultwarden(前身为 bitwarden_rs)是一个用 Rust 编写的非官方 Bitwarden 服务端实现。它兼容官方 Bitwarden 的所有客户端(浏览器插件、桌面端、移动端),但在服务端做了彻底重写,最大的卖点就是极低的资源消耗。
官方 Bitwarden 的自托管方案则是一套完整的容器化部署,包含数据库、身份服务、API 网关等多个组件,通常以 Docker Compose 形式运行。功能完整、由官方团队维护,但代价是显著更高的内存和 CPU 占用,部署和维护复杂度也更高。
换句话说,Vaultwarden 是「以小博大」的社区精品,官方方案则是「重装上阵」的企业级部署。两者在客户端体验上几乎一致,差异主要体现在服务端的运维层面。
Vaultwarden 能够兼容官方客户端的根本原因,在于 Bitwarden 的客户端与服务端之间通过一套公开的 REST API 进行通信,且 Bitwarden 的客户端代码本身是开源的。Vaultwarden 通过逆向分析和文档研究,完整实现了这套 API 协议,因此官方任何平台的客户端(包括 iOS、Android、Chrome 插件等)连接 Vaultwarden 服务端时,行为与连接官方服务端几乎没有差异。需要注意的是,Vaultwarden 可能在新版客户端发布后存在短暂的兼容性滞后期,官方功能更新(如新的加密算法或 API 变更)需要 Vaultwarden 社区跟进适配后才能完整支持。对于绝大多数日常使用场景,这种滞后几乎不可感知,但在某些前沿功能上可能存在例外。
资源占用不再是决定性因素
原帖作者最初选择 Vaultwarden 的核心理由是资源占用低。这在硬件受限的场景(如树莓派、小型 VPS)下确实是压倒性优势——Vaultwarden 可以在几十 MB 内存下流畅运行,而官方方案往往需要 1-2GB 甚至更多。
但作者也坦言,自己目前有约 24GB 空闲内存,CPU 也处于闲置状态。在这种硬件富余的情况下,资源占用这条曾经的核心决策依据实际上已经失效。这提醒我们:技术选型的理由需要随着环境变化而重新评估,一年前成立的前提,今天未必依然成立。
真正的顾虑:项目可持续性
作者提出了一个更深层的担忧:Vaultwarden 高度依赖核心维护者。如果该维护者被 Bitwarden 公司裁撤、改变优先级或因故停止投入,项目是否会陷入停滞?这种「单点依赖」风险是所有社区开源项目共有的隐忧。
需要厘清一个常见误解:Vaultwarden 是完全独立的社区项目,与 Bitwarden 公司并无直接雇佣关系。因此「维护者被 Bitwarden 裁员」这一具体担忧的前提本身并不准确。不过,「核心维护者可能因各种原因退出,导致项目活跃度下降」这一风险本质仍然成立,对任何依赖少数贡献者的开源项目都适用。
从项目现状看,Vaultwarden 拥有活跃的社区、稳定的发布节奏和大量部署实例,短期内断崖式停摆的概率不高。但对于承载全家密码这类高敏感、长周期的数据,作者的审慎态度是完全合理的。
开源项目的「巴士系数」(Bus Factor)是衡量其可持续性的常用指标——即项目在多少名核心贡献者离开后会陷入无法维护的状态。Vaultwarden 的巴士系数历史上较低,主要由少数几位核心开发者驱动,这是客观存在的集中化风险。不过,开源项目即便原作者停止维护,社区也可以通过 Fork(分叉)的方式延续项目生命,而 Bitwarden 的 API 协议本身相对稳定,这为潜在的社区接管提供了技术基础。此外,Vaultwarden 在 GitHub 上积累了大量的 Star 和部署用户,这种广泛的使用基础本身就是维持社区活跃度的动力来源,与冷门项目的风险不可同日而语。
迁移路径是否存在
作者关心的另一个关键问题是:如果继续用 Vaultwarden 而项目日后出问题,能否平滑迁移到官方服务端?
答案是肯定的,且迁移成本相对可控。由于 Vaultwarden 与官方 Bitwarden 使用相同的客户端和数据格式,用户随时可以通过客户端的「导出保险库(Export Vault)」功能,将所有密码导出为加密文件或 JSON/CSV,再导入到官方自托管实例或 Bitwarden 云端。这条导出-导入路径与具体服务端实现无关,是 Bitwarden 生态的通用能力。
这意味着,即便 Vaultwarden 未来真的停止维护,用户也不会被「锁死」。数据主权始终掌握在自己手中,这大大降低了继续使用 Vaultwarden 的长期风险。
该如何选择
综合来看,可以给出几条务实建议:
如果你追求极致轻量、部署简单、维护省心,且能接受社区项目固有的可持续性风险,Vaultwarden 依然是自托管密码管理的优秀选择,尤其适合家庭和小团队场景。
如果你格外看重长期稳定性、官方支持和企业级功能(如目录同步、SSO、合规审计),并且硬件资源充足,那么切换到官方 Bitwarden 自托管方案更能带来安心感。
对于原帖作者的具体情况——硬件资源富余、已有一年稳定运行经验、且存在明确的导出迁移路径——继续使用 Vaultwarden 并无大碍。真正需要做的,是建立可靠的定期备份和导出机制,让自己在任何情况下都能快速迁移。这远比纠结于「用哪个服务端」更重要。
自托管密码管理的通用原则
无论最终选择哪一方,自托管密码库都应遵循几条底线原则:启用完善的备份策略、确保 HTTPS 加密传输、开启两步验证、定期导出加密副本作为兜底。密码库是数字身份的核心,任何单点故障都可能造成灾难性后果。
技术方案的优劣固然值得讨论,但对于承载全家密码的关键服务而言,健全的运维习惯和灾备能力,才是保障安全的第一道防线。
自托管服务在网络暴露层面需要格外谨慎。将密码管理器实例直接暴露在公网时,应当考虑在 Vaultwarden 或 Nginx/Caddy 等反向代理层面配置访问频率限制(Rate Limiting)和 IP 封禁策略,以防止暴力破解攻击。部分安全意识较强的用户会选择将实例置于 VPN(如 Tailscale、WireGuard)或 Cloudflare Tunnel 之后,仅允许受信任设备访问,而非直接开放公网入口。两步验证(2FA)在自托管场景下同样不可或缺,Vaultwarden 和官方 Bitwarden 均支持 TOTP 协议,可配合 Aegis、Authy 等认证器应用使用。对于家庭用户而言,主账号的 2FA 恢复码应当妥善离线保存,避免因认证设备丢失而导致彻底锁死。
相关推荐
n8n实战:从零搭建你的第一个AI Agent工作流
基于n8n in 100 days系列第14集实操,详解如何用n8n搭建第一个AI Agent:从When chat message received触发节点、AI Agent与Chat Model,到Memory记忆模块的作用与设计逻辑。

Aleph Alpha开放Kolibri 78B在线免费试用
Aleph Alpha旗下780亿参数大模型Kolibri 78B现已开放免费在线试用,用户无需部署即可通过网页体验这款欧洲本土AI模型的对话能力。

Jonathan Haidt警告:AI是教育的"中子弹"
社会心理学家Jonathan Haidt将AI称为教育的"中子弹",警告其可能保留教育外壳却掏空学习内核。本文解读这一比喻背后的担忧、争论及对教育者的启示。