AgentScope 2.0实战:构建生产级AI智能体指南
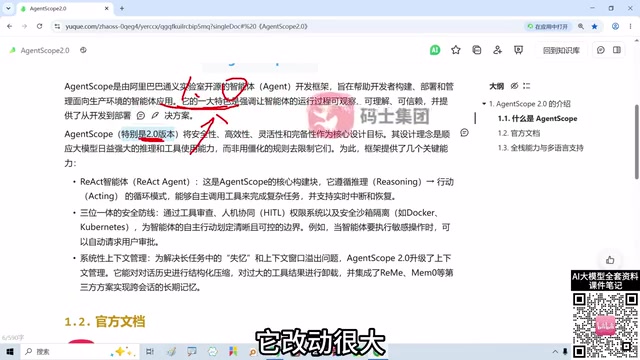
AgentScope 2.0 通过 ReAct 循环、三维安全防线与上下文管理构建生产级 AI 智能体。
文章介绍 AgentScope 2.0 这一面向生产环境的智能体开发框架。与普通聊天机器人不同,Agent 能自主思考、调用工具并执行多步任务,因此需要框架来管理其构建、部署与运行。AgentScope 以 ReAct(推理+行动)模式为核心,通过「思考-行动-观察」循环支撑复杂任务,并支持工具调用、流式运行与中断恢复。面对 Agent 权限扩大带来的风险,框架提供工具审查、人机协同(HITL)与安全沙箱三层防线,分别回答「能不能做」「让不让做」「在哪安全做」。此外,系统性上下文管理应对长任务中的上下文膨胀问题。2.0 版本改动巨大、API 大量废弃,建议开发者直接学习 2.0,框架同时提供 Python 与 Java 版本。
AgentScope 2.0实战:构建生产级AI智能体指南
为什么需要智能体开发框架
普通聊天机器人只负责回答问题,而Agent能够自主思考、调用工具、执行多步任务。例如,当你要求Agent“分析销售数据、生成报告并邮件发送给经理”时,它需要读取数据、调用Python分析功能、生成报告、调用邮件工具——这一系列动作远非简单问答可比。随着Agent能力增强,如何开发、控制、确保其行为可控成为难题,智能体开发框架应运而生。AgentScope正是其中之一,它帮助开发者完成Agent的构建、部署、管理和运行,本质上是管理Agent的开发框架。
AgentScope 2.0的核心能力
ReAct智能体:思考与行动循环
ReAct并非前端框架React,而是Reasoning(推理)与Acting(行动)的组合。以“查询北京天气并提醒带伞”为例:Agent接到需求后先思考“需要知道天气”,然后行动调用天气工具;获取结果后再次思考“有雨需提醒带伞”,最终回复用户。这种“思考-行动-观察-再思考”的循环会反复执行,直至复杂任务完成。AgentScope将这种思维模式作为核心构建方式,并提供工具调用、流式运行、中断恢复等能力,适应复杂任务场景。
ReAct 的学术来源:ReAct 这一概念源自 2022 年普林斯顿大学与 Google 联合发表的论文《ReAct: Synergizing Reasoning and Acting in Language Models》。论文的核心洞见是:让大模型把「推理轨迹」和「具体动作」交错生成,可以显著减少幻觉并提升任务成功率。与仅做思维链(Chain-of-Thought)的推理相比,ReAct 的「行动」会把外部观察结果(工具返回值)重新喂回模型,形成闭环,从而在需要实时信息或多步决策的场景中表现更优。理解这一点,有助于开发者明白为什么 AgentScope 把 ReAct 作为核心抽象,而不是简单的函数调用封装。
HITL(Human-in-the-Loop) 即「人在回路」,是一类把人工作为流程一环的设计范式,常见于高风险自动化系统。在 Agent 场景中,HITL 通常通过「中断-审批-恢复」机制实现:Agent 运行到敏感节点时挂起,等待人工指令后再继续。它不仅是一种安全手段,也常用于收集人类反馈来改进 Agent 策略,因此兼具防护与迭代价值。
三维一体安全防线
当Agent权限扩大(如删除文件、执行代码、操作数据库、发邮件、调用内部系统),完全自主运行风险极高。AgentScope从三个维度构建安全防线:
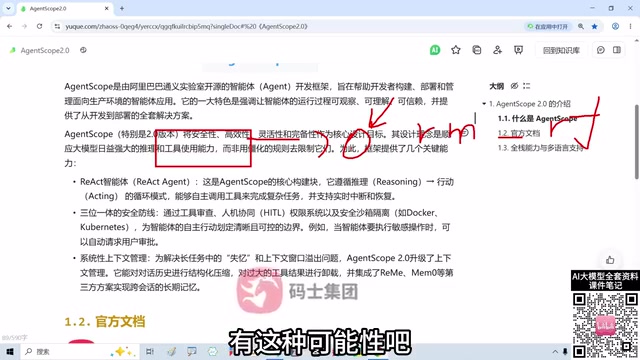
- 工具审查:在调用敏感工具前进行检查,普通工具(如查天气)可直接执行,而可能删除数据库内容的工具需进一步审查。
- 人机协同(HITL):关键步骤由人类最终决定。例如Agent准备执行
delete操作时暂缓,等待管理员批准或拒绝,批准则继续,拒绝则停止或调整。这不是阻止自主性,而是将高风险动作的最终解释权留给人类。
- 安全沙箱隔离:为Agent提供隔离空间执行代码或处理文件,避免影响主机系统。即使人机协同审批出错,沙箱也能限制损害范围。
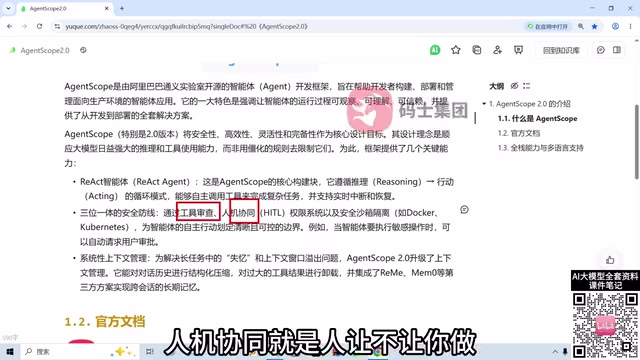
三者可联合使用:工具审查决定“能不能做”,人机协同决定“让不让做”,沙箱解决“在哪里安全做”。
安全沙箱的常见实现方式主要有三类:一是操作系统级隔离,如容器(Docker)或轻量虚拟机(Firecracker),通过命名空间与 cgroups 限制文件、网络和资源访问;二是语言运行时级沙箱,例如在 Python 中限制 eval/exec 的可用内建、使用 RestrictedPython 或在独立子进程中执行;三是基于权限声明的策略沙箱,白名单式地只暴露允许的 API。生产环境通常组合使用,并按「最小权限原则」给 Agent 分配能力。需要注意的是,沙箱只能限制损害范围,不能替代工具审查与人机协同,三者是纵深防御的不同层次。
系统性上下文管理
Agent长时间工作可能搜索数十网页、调用工具数十次、读取大量文件,上下文迅速膨胀。大模型上下文窗口有限,重要信息易被淹没。AgentScope提供多种上下文管理手段(后续课程详解),确保长任务中关键信息不被稀释。
版本演进与学习建议
AgentScope 1.0版本在2025年推出,而2.0版本改动巨大,许多API已废弃,被形容为“毁灭级改变”。直接学习2.0即可,无需从1.0开始,因为2.0已足够生产级别使用。
框架提供Python和Java两个版本,当前课程以Python版为主,Java版可参考官方文档自学。官方文档支持中文切换,适合自学能力强的开发者扩展学习。
总结
AgentScope 2.0围绕自主性带来的安全与上下文问题,提供完整的工程化能力,是面向生产环境的智能体开发框架。通过ReAct循环、三维安全防线和上下文管理,开发者能构建可控、可靠的AI智能体。
相关推荐
WorkBuddy实战教程:零基础搭建个人办公自动化工作台
基于B站WorkBuddy实战教程,拆解大模型到智能体工作台的四层结构,对比豆包与WorkBuddy在任务执行上的本质差异,并给出零基础搭建个人办公自动化的学习路径与理性使用建议。
Java后端进阶AI开发:Spring源码到Spring AI RAG实战
面向Java后端的AI开发进阶教程解析:从Spring IOC/AOP源码、Spring Boot自动配置,到Spring AI多模型切换、SSE流式对话与RAG企业知识库落地,覆盖分片策略、TopK瓶颈与回答溯源等生产级实战要点。
清华大佬拆解AI大模型五层架构:从应用到能源全链路
从应用层到能源层,一文拆解AI大模型的五层产业链架构:套壳与原生应用、Token与API商业模式、Agent智能体趋势、训练与推理成本、GPU与CUDA生态、液冷数据中心及AI电力瓶颈。