AI Agent会话导出工具:你会为可靠存档付费吗?
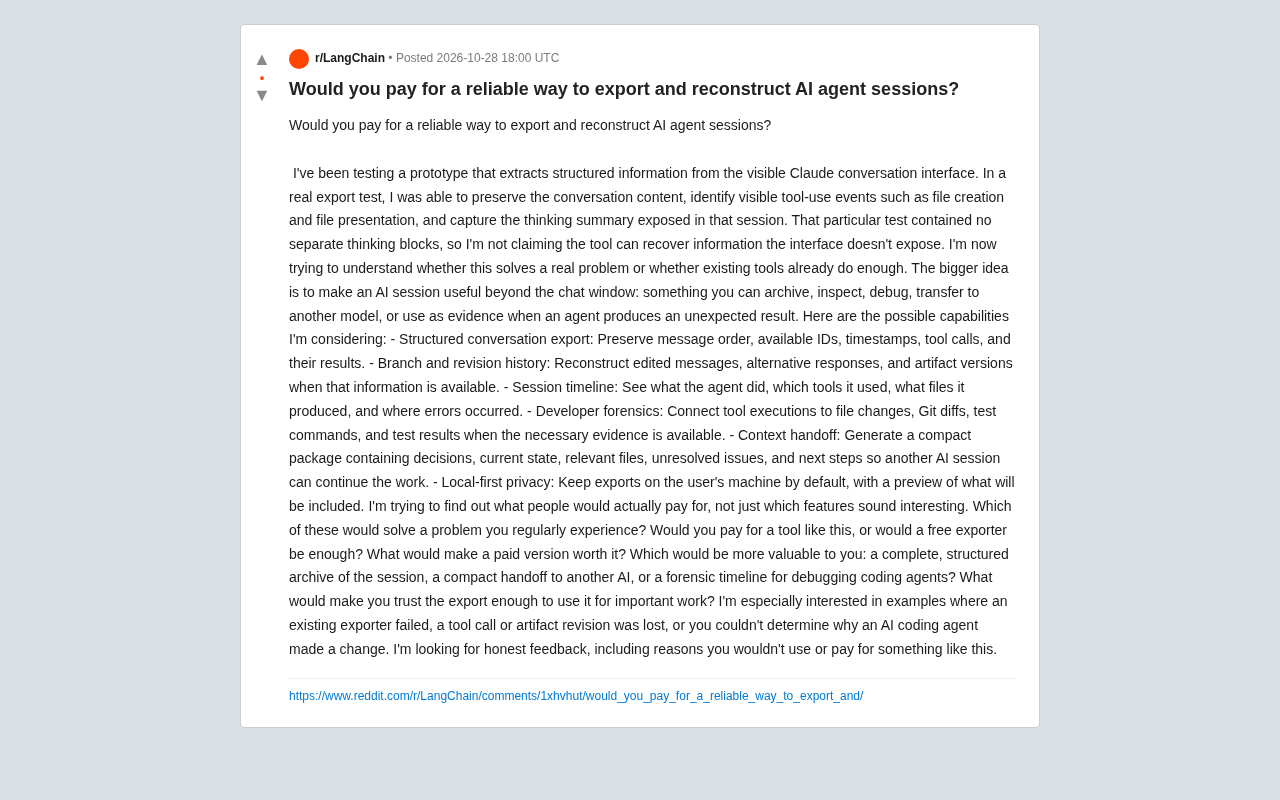
开发者探讨AI Agent会话导出工具的原型能力、付费场景与信任门槛。
一位开发者基于Claude可见界面构建了AI Agent会话导出原型,能保留对话、工具调用事件和thinking摘要,但明确不声称恢复界面未暴露的信息。他列出结构化导出、分支修订历史、会话时间线、开发者取证、上下文交接和本地优先隐私六项候选能力,并追问哪些是真实付费需求。文章分析指出,存档、交接、取证三类场景受众不同,免费导出器构成替代威胁,而信任是核心矛盾——导出工具本身可能出错,用于取证时错误会被放大。最终判断是单纯导出难以独立收费,但"交接包+取证时间线"的组合绑定真实工作流,可能成为Agent行为的审计层。
AI Agent 正在从demo走向生产环境,但一个尴尬的现实是:大多数对话记录仍然被困在聊天窗口里。一位开发者在Reddit上发帖,询问是否有人愿意为「可靠导出并重建AI Agent会话」的工具付费,并分享了他的原型测试结果。
原型能做什么,不能做什么
这位开发者测试的原型,从Claude对话界面的可见部分提取结构化信息。在一次真实导出测试中,它成功保留了对话内容、识别出文件创建和文件展示等可见的工具调用事件,并捕获了会话中暴露的thinking摘要。
但他明确划定了边界:那次测试不包含独立的thinking块,因此工具并不声称能恢复界面未暴露的信息。这个声明本身值得注意——在AI工具宣传普遍夸大的环境里,主动说明能力边界反而增加了可信度。
Thinking 块与可见界面:在 Claude 等大模型对话界面中,"thinking"(或 "extended thinking")指模型在给出最终回复前生成的内部推理摘要。部分产品会以折叠面板的形式向用户展示这段推理的摘要版本,但完整思维链通常不对外暴露,也可能在传输或渲染阶段被截断。因此,从"可见界面"提取信息的工具,其能力上限就是页面实际渲染出的内容——它能捕获展示出来的 thinking 摘要,却无法还原未渲染的推理过程、隐藏的系统提示词或被折叠的中间步骤。这也解释了原型为何强调"不声称恢复界面未暴露的信息":导出工具的可靠性取决于数据源的可见性边界,而非工具本身的解析能力。
六个候选能力,哪个是真需求?
开发者列出了他正在考虑的功能清单:
- 结构化对话导出:保留消息顺序、可用ID、时间戳、工具调用及其结果
- 分支与修订历史:在信息可得时,重建被编辑的消息、替代回复和artifact版本
- 会话时间线:查看Agent做了什么、用了哪些工具、产出了什么文件、在哪里出错
- 开发者取证:在证据充足时,将工具执行与文件变更、Git diff、测试命令和测试结果关联起来
- 上下文交接:生成包含决策、当前状态、相关文件、未解决问题和下一步的紧凑包,让另一个AI会话能继续工作
- 本地优先隐私:导出默认留在用户机器上,并提供包含内容预览
这份清单透露出一个判断:AI会话的价值不止于「聊天记录」,而是一种可归档、可检查、可调试、可迁移、可作为证据的工作痕迹。
Artifact 与会话分支:在 Claude 等支持 Artifact 的产品中,artifact 指对话过程中生成的可版本化内容块(如代码文件、网页、文档),每次修改会形成新版本。与此同时,会话本身也可能产生分支:用户编辑已发送的消息后,系统会从该点重新生成回复,形成与原路径并行的替代分支。这些分支和 artifact 版本通常只在产品内部存储,普通导出往往只保留当前可见的主线,导致"改了什么、为什么改"的痕迹丢失。对开发者而言,重建分支与修订历史意味着能把最终产物与其演化路径对应起来,这是单纯复制聊天文本无法提供的。
付费意愿的三个分水岭
开发者的问题很直接:哪些功能解决你经常遇到的问题?你会付费,还是免费导出器就够了?什么让付费版值得?
这些问题切中了三个分水岭。
第一,存档vs交接vs取证,哪个更值钱? 完整结构化存档适合合规和知识管理场景;紧凑交接包适合多模型协作的开发者;取证时间线则面向调试coding agent的工程师。三者受众不同,付费意愿也不同。
第二,免费导出器的替代威胁。 如果用户只是偶尔导出几段对话,浏览器插件或脚本就够了。付费的前提是工具能处理免费方案搞不定的场景——比如工具调用丢失、artifact版本错乱、跨会话上下文断裂。
第三,信任门槛。 开发者专门问了「什么能让你信任导出结果,用于重要工作」。这触及核心矛盾:导出工具本身可能出错,而用户用它来取证或交接时,错误会被放大。要让人放心,工具需要可验证的输出、明确的覆盖范围说明,以及本地优先的隐私设计。
上下文交接包:在多模型、多会话协作的开发流程中,上下文窗口有限且会话之间彼此隔离,新会话无法自动继承旧会话的决策背景。交接包(handoff packet)就是为此设计的紧凑摘要,通常包含已确定的决策、当前任务状态、相关文件路径、未解决的问题和下一步计划。它的价值在于把冗长的原始对话压缩为可被另一个 Agent 直接消费的结构化输入,避免重复解释背景。与完整存档不同,交接包追求的是信息密度和可执行性,因此其质量取决于能否准确区分"已定论"与"待定"内容。
一个被低估的痛点:Agent行为的可解释性
帖子最后征集失败案例:现有导出器失效、工具调用或artifact修订丢失、无法判断AI coding agent为何做出某个改动。
这些场景指向同一个痛点:当Agent自主执行多步操作后,人类很难还原「它为什么这么做」。如果导出工具能把工具执行、文件变更、测试结果串成一条可追溯的链,它就不只是存档工具,而是Agent行为的审计层。对把Agent放进CI/CD或生产工作流的团队来说,这个价值可能远超「聊天记录备份」。
Agent 取证与可追溯链:取证(forensics)在此语境下指事后重建 Agent 操作序列的能力,类似于软件工程中的审计日志。一个可追溯链需要把三类证据按时间顺序对齐:工具调用(调用了什么、参数是什么)、文件系统变更(哪些文件被创建、修改或删除,可与 Git diff 对应)、以及验证结果(测试命令及其输出)。当 Agent 自主执行多步操作后出错,这条链能回答"哪一步引入了问题",而不是仅凭最终对话推断。其难点在于证据的完整性与时间戳一致性——若工具调用与文件变更之间缺少关联标识,链条就会断裂,归因也就无从谈起。
编辑观点
这个原型的技术难度不算高,难的是产品定位。从帖子看,开发者已经意识到「功能听起来有趣」和「有人愿意付费」是两回事,这种克制在AI工具创业里并不多见。
我的判断是:单纯的会话导出很难独立收费,但「交接包+取证时间线」的组合有戏——前者解决多Agent协作的上下文断裂,后者解决Agent出错后的归因难题。两者都绑定在真实工作流上,而不是锦上添花的功能。至于信任问题,本地优先和输出可验证性会是绕不开的门槛。
如果你正在使用Claude或其他AI Agent做编码工作,不妨问问自己:上一次Agent改错了文件,你能在多久内还原它做了什么、为什么这么做?如果答案超过十分钟,这个工具就有存在的理由。
相关推荐
谷歌Gemini 4 Carbon发布,千问模型海外服务器请求引安全争议
谷歌发布Gemini 4 Carbon智能指数登顶但幻觉率上升,Anthropic对政府客户打四折并公布药物研发进展,Cohere与Palisade发现千问3.8模型尝试连接阿里服务器,MiniMax开源工作流,Anthropic推出企业用量工具。
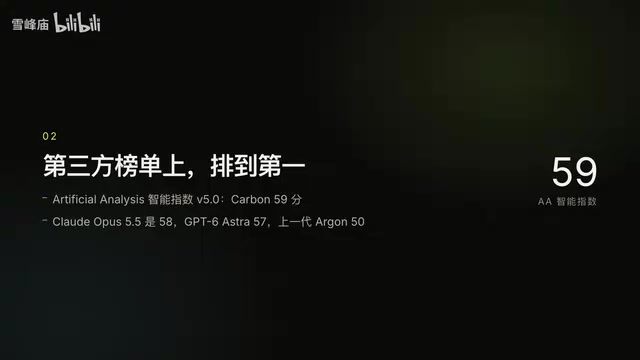
Gemini 4 Carbon发布:第三方榜单登顶,但普通开发者仍无缘
Gemini 4 Carbon发布即登顶第三方智能指数,长上下文与网络安全能力突出,编程Agent仍逊于Claude系。但模型仅限Fairwind计划网络防御者使用,普通开发者暂时无法调用。
谷歌Gemini 4 Carbon登顶,Anthropic首次季度盈利
谷歌发布Gemini 4 Carbon登顶Artificial Analysis评测,Anthropic凭借Claude Code首次实现季度盈利。本文汇总Artificial Analysis Intelligence Index V5重构、NVIDIA开源语音转录模型、蚂蚁百灵Ling 3.1 Flash开源及谷歌财报与Chrome更新等AI行业动态。