AI SDK Voyage 2.0.71 补丁发布:依赖同步更新

@ai-sdk/voyage 发布 2.0.71 补丁,同步 provider-utils 至 5.0.71 版本。
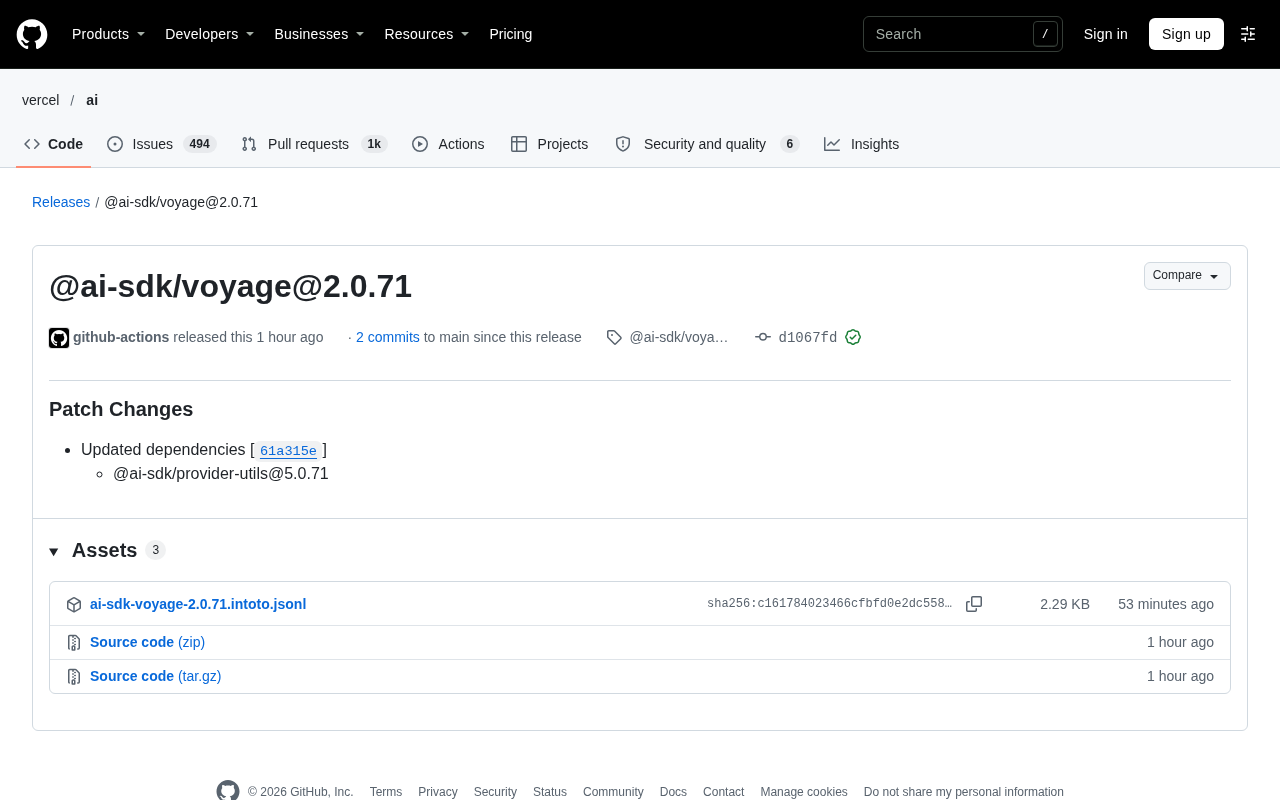
@ai-sdk/voyage 发布 2.0.71 补丁版本,本次更新未引入新功能,核心变更是将底层依赖 @ai-sdk/provider-utils 同步至 5.0.71,以保持 AI SDK 生态内的版本对齐、降低兼容性风险。发布由 github-actions 自动完成,提交带有 GitHub 已验证的 GPG 签名,体现标准化 CI/CD 流程。由于不涉及对外 API 变更,升级风险较低,使用该插件的开发者可按常规节奏跟进。不过发布说明仅列出依赖变更,未附 provider-utils 5.0.71 的具体改动细节,需要进一步查阅该包发布记录。整体而言,这是一次典型的维护性依赖同步更新。
AI SDK 生态中的 Voyage 插件迎来一次小版本更新。这个补丁版本没有引入新功能,而是聚焦于依赖链的同步,确保它与底层工具包保持一致。
版本更新的核心内容
根据 GitHub 上的发布记录,@ai-sdk/voyage@2.0.71 是一次 Patch Changes 级别的发布。发布说明显示,这次更新主要围绕依赖项调整展开,将 @ai-sdk/provider-utils 同步至 5.0.71 版本。
这种依赖同步在 SDK 的日常维护中十分常见。Voyage 作为 AI SDK 体系中的一部分,需要与 provider-utils 等基础包保持版本对齐,以避免因版本错位引发的兼容性问题。
依赖更新的意义
@ai-sdk/provider-utils 是 AI SDK 中处理 provider 相关工具逻辑的底层包。将它更新到 5.0.71,意味着 Voyage 插件能够继承该版本中的修复或改进,尽管发布说明本身并未展开说明 provider-utils 5.0.71 具体包含哪些变更。
对于依赖 AI SDK 构建应用的开发者而言,这类补丁更新的价值在于降低版本冲突风险。当项目中同时使用多个 AI SDK 相关包时,统一的依赖版本能减少调试成本。
语义化版本(SemVer) 是理解这类补丁更新的基础。SemVer 将版本号分为三段:主版本号.次版本号.补丁号。补丁号递增(如 2.0.70 → 2.0.71)表示仅包含向后兼容的问题修复,不引入新功能,也不破坏现有 API。因此 @ai-sdk/voyage@2.0.71 作为 Patch Changes 级别发布,按约定不应改变插件的对外行为。需要留意的是,SemVer 是社区约定而非强制标准,实际影响仍需结合发布说明判断——本例中发布说明未详细展开 provider-utils 的变更,开发者若关心底层修复内容,应进一步核查该包的更新日志。
发布信息与可信度
这次发布由 github-actions 自动完成,时间戳为 29 Oct 17:14,包含 2 个提交并合并至 main 分支。提交记录带有 GitHub 的已验证签名,GPG key ID 为 B5690EEEBB952194。
自动化的发布流程加上签名验证,说明这次更新走的是标准化的 CI/CD 路径,而非手动干预。对于关注供应链安全的团队来说,已验证签名是一个积极的信号。
该不该升级
如果你在项目中使用 @ai-sdk/voyage,并且当前依赖的 provider-utils 版本较旧,这次补丁值得跟进。它不会改变对外 API,升级风险较低。若项目对依赖版本有严格锁定策略,也可以按常规节奏在下次维护窗口处理。
GPG 签名验证 是保障软件供应链安全的重要机制。开发者用私钥对提交或标签签名,其他人用对应的公钥验证签名,从而确认代码来源真实、内容未被篡改。文中提到的 GPG key ID(B5690EEEBB952194)即签名所用密钥的标识。GitHub 会对带有已验证签名的提交显示“Verified”标记。结合 github-actions 自动发布,说明代码从合并到发布全程由流水线完成,减少了人工操作引入错误或恶意篡改的空间。对于企业级项目,可在依赖安装环节配置签名校验策略,进一步提升供应链可信度。
依赖锁定与版本对齐 是决定是否升级时的关键考量。npm 生态中,package-lock.json 或 pnpm-lock.yaml 会锁定依赖树的具体版本,确保团队成员与 CI 环境安装完全一致的包。当项目中多个 AI SDK 包共同依赖 @ai-sdk/provider-utils 时,若各自声明的版本范围不一致,包管理器可能安装多份副本,导致类型不匹配或运行时行为差异。因此,将 Voyage 插件升级到 2.0.71 有助于收敛版本、减少重复副本。若项目采用严格锁定策略,可先在独立分支验证锁文件变更,确认无 peer dependency 冲突后再合并。
值得留意的局限
这次发布说明信息量有限,只列出了依赖变更,没有附带迁移指南或行为变更说明。开发者如果需要了解 provider-utils 5.0.71 的具体改动,需要另行查阅该包的发布记录。
整体来看,这是一个典型的维护性补丁:范围小、目标明确,适合作为常规依赖更新的参考。
相关推荐

推理模型14个核心概念:从思维链到GRPO全面拆解
系统拆解推理模型14个核心概念:思维链、测试时计算、验证器、RLVR与GRPO、蒸馏与reward hacking,并给出思考token的成本控制规则,帮你判断何时值得为推理付费。

OpenAI称推翻ETH引热议,Meta豪赌AI基建
OpenAI宣布AI辅助发现,预印本声称推翻指数时间假设ETH,同时推出中端模型GPT-6.1 Tera。Cloudflare披露跨客户数据泄露复盘,Meta拟融资950亿美元投入AI基建。
数据爬取、AI证明与开源契约:本周技术圈深度观察
从3D模型爬虫争议、OpenAI的Lean形式化证明,到AI智能体对Brooks定律的挑战,以及Debian对LLM审查的拒绝,本周技术圈围绕开放与可验证性展开深度讨论。