AI安全监管争议:谁在定义"安全"?一条推文引发的深思
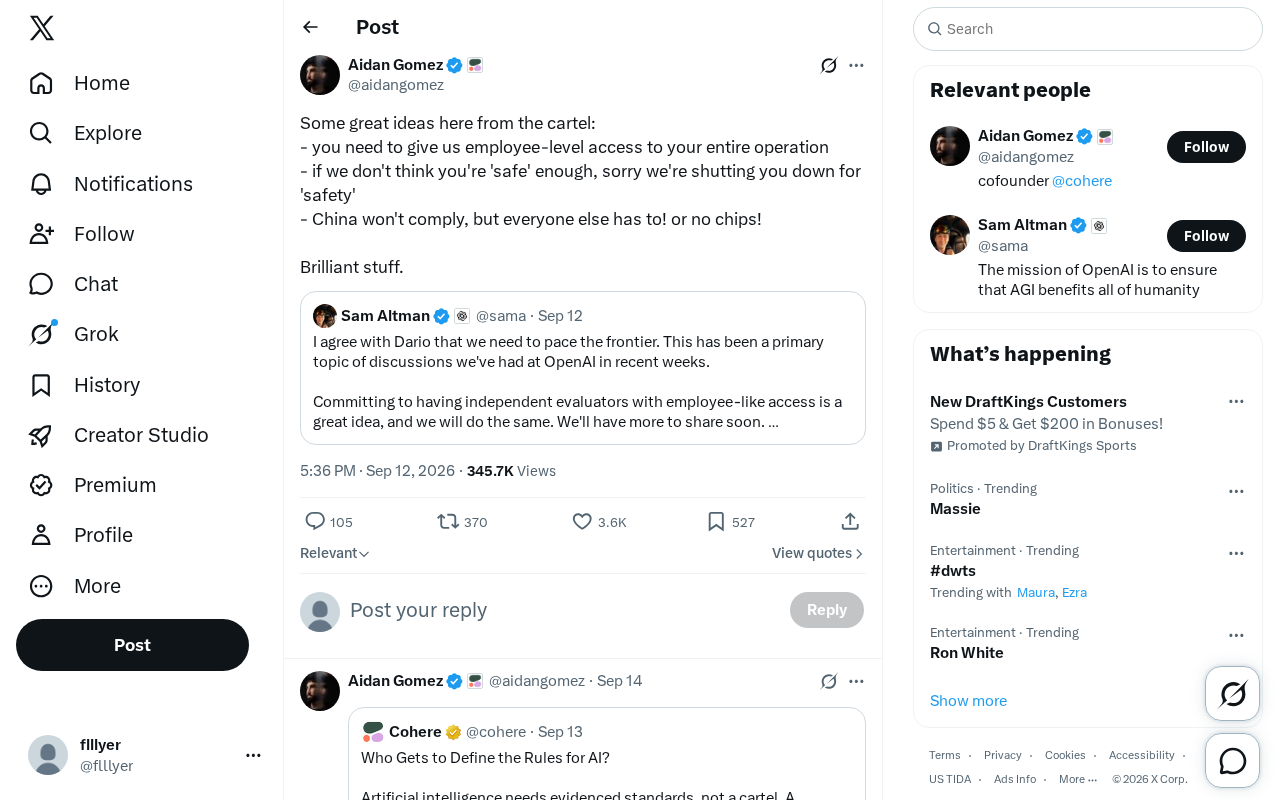
一条讽刺推文揭示AI监管的核心张力:安全之名可能沦为权力垄断与市场保护的工具。
一条Twitter推文以反讽方式批评部分AI安全监管提案,将其比作"卡特尔的绝妙点子",直指三大争议:监管方要求"员工级"运营访问权限可能暴露商业机密;以"安全"为名的关停权因缺乏客观标准而易被滥用;以及国际合规的结构性不对称——中国不受约束,而其他参与者必须服从,否则无法获得芯片。文章指出,这场争论的实质是AI治理中安全防范与创新活力、监管权威与权力制衡之间的深层矛盾。健康的AI治理框架需要在透明、公平与可问责的基础上,同时正视"安全"概念被工具化的风险。
一条讽刺推文背后的AI治理之争
近日,一条来自Twitter的推文以尖锐的讽刺口吻,对当前部分AI安全监管提案提出了批评。这条推文将某些监管思路称为"卡特尔(cartel)"的"绝妙点子",直指AI监管权力集中化背后可能存在的问题。
推文以反讽的方式列举了几条所谓的"监管要求":要求企业提供"员工级别"的全面运营访问权限;如果监管方认为某企业不够"安全",就可以以"安全"为名将其关停;以及一个关键矛盾——中国不会遵守这些规则,但其他所有人都必须服从,否则就拿不到芯片。
监管权力集中化的隐忧
这条推文虽然简短,却触及了AI治理领域一个核心的争议点:安全监管的边界在哪里,以及由谁来定义"安全"。
推文中"employee-level access to your entire operation"(对整个运营的员工级访问权限)这一表述,反映出一部分人对监管过度介入企业内部运作的担忧。当监管机构获得企业运营的深度访问权限时,商业机密、技术专利乃至竞争优势都可能面临暴露风险。批评者认为,这种权限的授予可能超出了必要的安全审查范畴。
更值得关注的是"if we don't think you're 'safe' enough, sorry we're shutting you down for 'safety'"这一点。当"安全"成为一个可以自由裁量的标准,而非客观明确的规则时,它就可能被用作打压竞争或排除异己的工具。这正是推文作者用引号强调"safe"和"safety"的深意所在。
**卡特尔(Cartel)**在经济学语境中,指少数企业或机构通过协议控制某一市场的价格、产量或准入资格,本质上是一种排除竞争的垄断联盟。推文作者借用这一概念,暗示某些AI监管提案可能为少数既得利益者提供了合法的市场壁垒工具:以"安全审查"之名,让已经确立地位的头部企业或监管机构掌握对后来者的生杀权,从而将监管权异化为排除竞争的手段。这一批评路径在美国科技政策讨论中并不罕见——历史上,航空、电信等行业的早期监管也曾被批评者指责为在位者构筑护城河的机制。
国际竞争的现实困境
推文中最具冲击力的一点是关于国际合规的不对称性:"China won't comply, but everyone else has to! or no chips!"(中国不会遵守,但其他所有人都必须服从,否则就没有芯片!)
这一观点点出了当前AI监管讨论中一个绕不开的现实矛盾。如果严格的安全监管只能约束一部分参与者,而无法覆盖全球所有的AI开发者,那么这样的监管在客观上可能削弱守规者的竞争力,却无法真正实现"安全"这一目标。芯片作为AI算力的核心资源,被用作监管杠杆,也让这一博弈更加复杂。
从产业竞争的角度看,过度的监管约束可能导致技术发展的"劣币驱逐良币"——遵守规则的企业受到掣肘,而不受约束的一方反而获得发展空间。这种担忧在半导体和AI领域的地缘政治背景下尤为突出。
芯片作为监管杠杆,指的是以先进半导体的出口许可为条件,要求相关企业或国家遵守特定的AI开发规范。美国自2022年起通过《出口管制条例》限制向中国出口高性能GPU(如英伟达A100、H100系列),这一机制已被证明是目前最有实质约束力的技术治理工具之一。推文所隐指的监管方案,可能进一步将芯片供应与企业合规绑定:只有接受监管审查的企业才能获得算力资源。这在实践中意味着,芯片的分配权将与监管的裁量权深度耦合,形成一种新的权力结构。批评者担忧,这一机制若缺乏透明标准,可能演变为针对特定竞争者的定向施压工具,而非普遍适用的安全保障。
如何看待这场争论
提一嘴,这条推文本身是一种带有强烈立场的讽刺性表达,它代表了AI监管争论中"反对过度监管"一方的观点。真正的AI安全治理,涉及公共安全、伦理风险、技术滥用等多重考量,并非简单的"监管VS自由"二元对立。
支持监管的一方会强调,AI技术的潜在风险——从深度伪造到自主武器,从算法歧视到大规模失业——都需要某种形式的制度约束。而反对者则担心监管被少数机构垄断,沦为权力寻租或市场保护的工具。
这条推文的价值,在于它以极简的方式提醒公众:在推进AI安全治理的过程中,需要警惕监管权力的过度集中,以及"安全"这一概念被滥用的可能。一个健康的AI治理框架,应当在防范真实风险与保护创新活力之间找到平衡,同时正视国际竞争的现实。
当前AI安全监管讨论的核心争议,部分源于两个不同维度的"安全"概念被混用:其一是AI系统本身的安全性(safety),指模型输出的可靠性、对齐性与避免有害行为的能力;其二是国家安全层面的安全性(security),指防止AI技术被对手获取或用于军事、情报等敏感领域。前者通常需要技术标准和审计机制,后者则更多依赖出口管制和访问限制。当两种语境下的"安全"被统一纳入同一监管框架,监管目标的模糊性就会为自由裁量权留下巨大空间,这也是推文作者用引号强调"safe"一词的深层原因。
结语
这场围绕AI监管的辩论远未结束。无论立场如何,各方都应认识到:好的治理既不是放任自流,也不是权力垄断,而是建立在透明、公平和可问责基础上的制度设计。当"安全"被用作理由时,我们更需要追问——谁的安全,由谁定义,为谁服务。
相关推荐
Cursor是什么?AI编程工具与传统IDE的核心区别
Cursor是什么?本文详解这款内置AI助手的编程工具,对比它与VS Code等传统IDE在代码补全、生成、重构、错误处理上的核心区别,并分析Cursor集成Claude、DeepSeek等大模型的特性及适用人群。
Coze扣子3.0入门指南:智能体与AI应用全景解析
Coze扣子3.0入门教程:解析字节跳动AI开发平台的智能体、AI应用、工作流与插件体系,涵盖单Agent与多Agent协作,并对比Coze与Dify的差异,帮助零基础用户快速搭建AI智能体。
DeepSeek Harness 环境搭建:Node.js 安装与配置全流程
零基础搭建 DeepSeek Harness 运行环境的完整教程,涵盖 Node.js 安装、Add to PATH 勾选、npm 全局目录与缓存目录迁移,以及系统环境变量配置全流程,附常见踩坑提示。