AI渗透测试学习路线全解析:从WorkBuddy部署到SRC漏洞挖掘

B站教程提出四阶段AI渗透测试学习路线,从认知到实战形成闭环。
文章基于B站UP主的教程,解读了一套AI时代的渗透测试学习路线。作者先分析传统渗透测试门槛高、重复劳动多的瓶颈,指出AI在信息收集、漏洞分析、验证与报告生成环节的价值,但强调AI不会取代安全人员。随后拆解四阶段路线:第一阶段建立AI Agent、合法授权与标准流程的认知;第二阶段完成环境搭建与OWASP TOP 10相关Web漏洞挖掘;第三阶段聚焦Skill封装、AI调用Kali工具、POC生成验证三项核心能力;第四阶段通过靶场与SRC平台实战。文章最后肯定其结构清晰、形成“学-练-战”闭环,同时指出技术细节不足、工具生态与成功率缺乏量化数据等局限。
AI正在重塑渗透测试的学习方式。传统的手动执行命令、重复运行工具的模式,正逐步被“AI辅助+自动化”的安全测试流程所取代。B站UP主在最新教程中提出了一套四阶段AI渗透测试学习路线,覆盖从基础认知到实战挖洞的完整闭环。本文基于该教程内容,结合多源信息进行解读与分析。
一、为什么AI时代需要新的渗透测试学习路径
传统方式的瓶颈
传统渗透测试学习往往要求学习者先掌握大量工具命令——Nmap扫描、Burp Suite抓包、手工注入测试,再逐步积累漏洞分析经验。这条路径门槛高、周期长,且大量时间消耗在重复性的信息收集和工具配置上。
AI带来的变化
据该教程分析,AI在漏洞挖掘中的核心价值体现在多个环节:信息收集阶段可以快速梳理目标资产,漏洞分析阶段可以辅助理解漏洞原理,漏洞验证和报告生成环节同样能发挥作用。正如视频截图所强调的:“那现在借助AI呢”——AI的介入让渗透测试的流程效率有了质的改变。
这一判断也得到了其他安全研究者的呼应。YouTube上多位安全频道同样指出,AI智能体在资产发现和漏洞初筛环节的辅助作用正在快速增强。多源共识:AI不会取代安全测试人员,但会显著改变工作方式。
二、四阶段学习路线拆解
第一阶段:AI渗透测试入门
这一阶段的核心目标是建立正确认知。需要理解几个关键概念:
- AI智能体基础:什么是Skill、什么是上下文(Context)、什么是Agent智能体,以及常见的Agent工具如Codex、Hermes、WorkBuddy广告等。
- 白帽黑客伦理与合法边界:教程特别强调,安全技术本身是一种能力,但所有测试行为必须建立在合法授权的基础之上。
- 渗透测试标准流程:信息收集、威胁建模、漏洞利用、后渗透以及报告生成。
这一阶段看似是“铺垫”,实际上决定了后续所有实践的方向是否正确。尤其是合法授权意识,在AI降低技术门槛的背景下更显重要。
AI Agent(智能体) 是理解整套路线的关键概念。与单次问答式的聊天机器人不同,Agent 指能够自主规划步骤、调用外部工具、根据执行结果迭代调整的 AI 系统。其典型工作循环是:接收目标→拆解任务→选择工具→执行→观察反馈→修正下一步。原文提到的 Skill 可理解为封装好的可复用能力模块(类似函数或插件),Context 则指模型在一次任务中可见的对话历史、工具返回结果和背景资料,上下文管理直接决定 Agent 能否在长流程中保持目标一致。Codex、WorkBuddy 等工具本质上都是为 Agent 提供运行环境、工具接口与上下文调度的框架。理解这三者的分工,才能明白为何第三阶段要把流程封装成 Skill——它让 Agent 从“每次重新摸索”变为“按既定套路执行”。
第二阶段:AI辅助Web漏洞挖掘
进入实操阶段,首先是环境搭建。据教程内容,需要完成WorkBuddy这类AI助手的安装配置、常见大模型的选择、工作空间设置以及访问权限管理。
环境就绪后,进入资产收集和攻击面梳理环节。过去这需要手动编写脚本、运行多个工具,现在AI可以辅助完成资产收集工具编写、Web指纹识别以及扫描结果分析。教程还提到,AI能辅助进行源码分析,帮助发现潜在安全问题。
Web漏洞挖掘阶段重点围绕OWASP TOP 10展开,包括SQL注入(教程中提及的注入类漏洞)、越权漏洞、逻辑漏洞等。学习的重点在于理解漏洞产生的原因,以及如何用AI辅助完成发现和验证。此外,AI还可以帮助分析注册登录、修改密码等复杂业务场景中的安全问题,包括验证码绕过、登录验证绕过等。
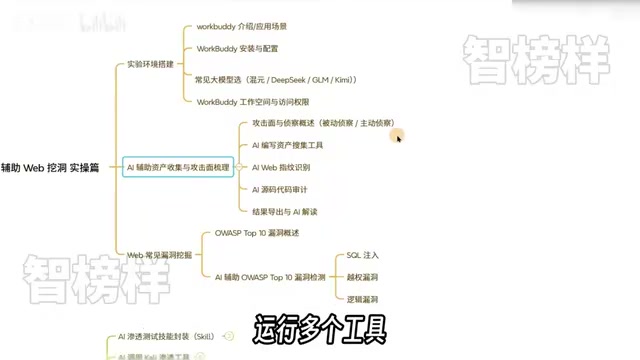
OWASP TOP 10 是开放 Web 应用安全项目(OWASP)定期发布的十大 Web 应用安全风险清单,是全球 Web 安全测试最常引用的分类框架,涵盖失效的访问控制、加密机制失效、注入类漏洞、不安全设计、安全配置错误、易受攻击和过时的组件、身份认证失效、软件与数据完整性失效、安全日志与监控失效、服务端请求伪造等类别。原文所说的 SQL 注入属于注入类风险,越权则对应失效的访问控制。需要注意,该清单反映的是风险类别的普遍性与危害程度,而非按出现频率排序,且版本会随攻防态势更新。以它为纲学习,好处是覆盖面完整、便于对照工具与靶场练习;局限在于它只覆盖 Web 层面,对云原生、API、供应链等场景需另作补充。
第三阶段:AI驱动自动化渗透测试
这是整套路线中最核心的部分。教程提出了三个关键能力:
Skill封装。 将完整的渗透测试流程(如越权检测流程)封装成可重复调用的Skill,面对类似场景时直接复用,大幅提升测试效率。
AI调用Kali工具。 让AI连接Kali Linux环境,调用Nmap、Nikto(教程中提及的扫描工具)、Metasploit等常见安全工具,完成从信息收集到漏洞分析再到漏洞利用的整套流程。
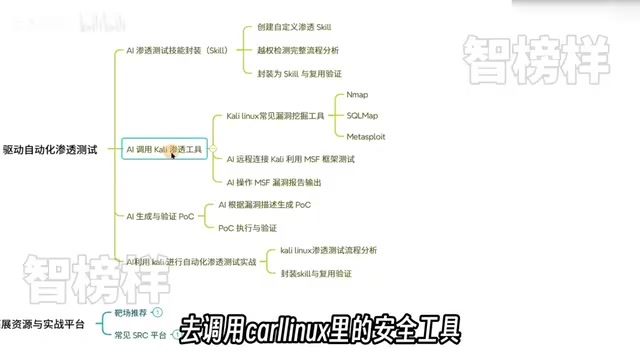
AI生成和验证POC。 根据具体的漏洞描述,借助AI生成对应的概念验证代码,再进行执行和验证。教程指出,这项能力在SRC漏洞提交过程中有直接的实际价值。
需要客观看待的是,POC自动生成目前仍存在局限。据部分安全研究者反馈,AI生成的POC在复杂漏洞场景下的准确率仍有提升空间,需要人工复核。这是单一来源的观察,尚未形成广泛共识。
Kali Linux 是面向渗透测试与安全审计的 Debian 系发行版,预装了数百款安全工具,Nmap(端口与服务探测)、Nikto(Web 服务器扫描)、Metasploit(漏洞利用框架)均在其中。让 AI 调用 Kali 工具的技术前提是工具调用(Function Calling / MCP) 机制:AI 本身不执行命令,而是输出结构化的调用请求,由外层框架在 Kali 环境中实际执行并把结果回传给模型。这也意味着风险边界随之上移——Agent 拥有命令执行权限后,一次错误的目标解析或越界扫描都可能造成实际影响。因此实践中通常需要沙箱隔离、目标白名单和人工确认环节。理解这一调用链路,才能判断自动化流程中哪些环节可放手、哪些必须保留人工卡点。
第四阶段:拓展资源与实战平台
理论学完必须实战。教程推荐了两类平台:
- 靶场平台:HTB、VulnHub(教程中提及的VulHub/HackTheBox类平台)提供不同难度的靶机环境,适合练习漏洞分析和渗透测试能力。
- SRC平台:国内常见的补天、漏洞盒子等,可以帮助了解真实企业的漏洞挖掘流程,积累漏洞提交经验。
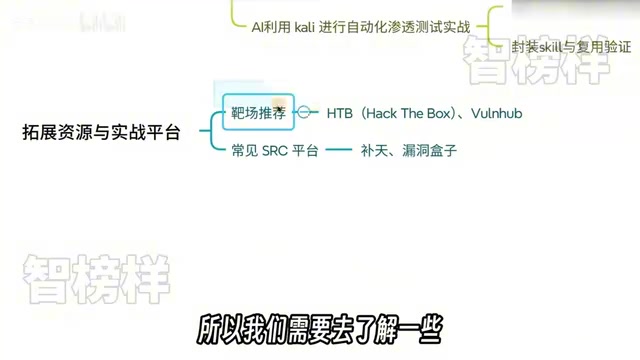
靶场与 SRC 是两种性质不同的练习场。靶场(如 Hack The Box、VulnHub、Vulhub)是人为构造的漏洞环境,允许在授权范围内自由尝试、反复失败,重点是训练工具使用与漏洞原理理解;Vulhub 以 Docker 容器形式提供可复现的漏洞环境,适合验证特定 CVE。SRC(Security Response Center,安全应急响应中心)则是企业设立的漏洞收集平台,如补天、漏洞盒子等,提交的漏洞会进入真实的企业审核流程,涉及危害评级、去重与奖励规则。二者互补:靶场解决“会不会”,SRC 解决“真不真”。需要提醒的是,向 SRC 提交漏洞同样须遵守平台规则与法律边界,不得对未授权资产进行测试,AI 生成的 POC 在提交前也应经过人工验证以免误报。
三、这套路线的价值与局限
值得肯定之处
这套路线最大的价值在于结构清晰。从认知建立到环境搭建,从单点能力训练到完整流程串联,最后落到实战平台,形成了“学-练-战”的闭环。尤其将Skill封装作为独立能力提出,体现了对AI Agent落地的务实理解。
需要留意的问题
教程整体偏重方向指引,具体的技术细节和操作步骤在视频中需要配合实操演示。对于零基础学习者来说,第一阶段的概念密度较高,可能需要额外补充AI Agent的基础知识。另外,WorkBuddy等具体工具的生态成熟度,以及AI辅助漏洞挖掘在真实SRC场景中的实际成功率,目前缺乏公开的量化数据支撑。
四、总结
AI渗透测试的学习路径正在从“手写脚本、手动测试”转向“AI辅助、流程封装、自动执行”。正如教程所强调的:“未来的安全测试不再只是单纯依靠人工去执行命令、重复运行工具,而是需要学会利用AI来提升效率。”把重复性工作交给AI,将精力集中在漏洞分析、攻击思路和安全策略上——这可能是AI时代安全从业者最需要转变的思维。
相关推荐

Reddit帖子被删引发AI内容审核争议
Reddit一则帖子被平台以违反内容政策为由删除,页面仅显示移除提示。事件折射出AI内容审核系统在透明度、误判风险和申诉机制方面的普遍困境,值得内容平台与创作者关注。

DSH+Ollama本地部署大模型实战:免费对话大肥鱼
B站UP主实测DSH+Ollama本地部署大模型全流程:从Ollama安装、迅雷加速下载、魔搭GGUF模型导入,到DSH自定义API地址配置,并对比千问3.5 4B、8B、Gemma等模型在8G显存下的表现,给出本地部署与API调用的选择建议。

899元Mac Mini实测:能替代200美元AI订阅吗?
实测M4 Mac mini能否替代200美元AI订阅:16GB内存装不下大模型,速度与质量均有差距,但隐私、无上限和近零运行成本让它成为常驻智能体的理想宿主。附各配置选购建议与省钱策略。