AI时代渗透测试怎么学?四阶段路线全解析

一套四模块的AI+渗透测试学习路线,从认知到SRC实战逐步递进。
文章拆解了B站上流传的一套“AI+渗透测试”四模块学习路线。模块一强调先建立网络安全认知与AI智能体基本概念,并明确白帽伦理与合法授权边界;模块二进入真实场景,用AI辅助资产收集、源码分析与OWASP Top 10漏洞挖掘,重点是理解漏洞原理而非死记工具;模块三是核心,要求掌握Skill封装、让AI调用Kali工具链、AI生成与验证POC,并完成一次完整自动化渗透测试实战;模块四依靠HTB、Valhub等靶场和补天、漏洞盒子等SRC平台积累经验。文章指出,AI改变的是分工方式——重复劳动交给AI,人的精力转向漏洞分析与攻击思路设计。
AI正在改变渗透测试的学习方式。过去学安全测试,基本靠手动写脚本、逐个跑工具、反复翻日志;现在,AI可以分担大量重复劳动,把人的精力释放到漏洞分析和攻击思路设计上。B站上有一套被不少初学者收藏的"AI+渗透测试"学习路线,把整个学习过程拆成四个模块,从认知建立到SRC实战,路径相当清晰。下面结合这套路线的框架,拆解每个阶段该学什么、为什么这样安排。
模块一:AI渗透测试入门——先建立正确认知
很多人一上来就急着学工具、挖漏洞,结果卡在"不知道自己在干什么"。这套路线把入门阶段的核心目标定为两件事:建立网络安全认知,以及理解AI在漏洞挖掘中的具体应用场景。
先搞懂AI智能体的基本概念
在动手之前,需要先理解AI智能体的基础概念——什么是skill、什么是上下文(context)、什么是agent智能体,以及codex、hermes、workbody这类常见的agent工具。这些概念不是摆设,后面封装Skill、让AI调用工具,全都建立在这个认知之上。
Skill、Context、Agent 三者的关系
在 AI 智能体(Agent)的语境里,Skill 指封装好的、可被调用的具体能力单元,例如“执行一次端口扫描”或“解析一段 HTTP 响应”;Context 指智能体在完成任务时所能看到的全部信息,包括对话历史、工具返回结果、系统提示词等,上下文越长、越精准,智能体的判断就越可靠;Agent 则是把大模型、上下文和一组 Skill 组合起来、能够自主规划步骤并调用工具的执行主体。三者是层层包含的关系:Agent 依靠 Context 做决策,通过调用 Skill 来落地动作。理解这一结构,才能明白后文“把渗透流程封装成 Skill 供 AI 复用”为什么可行——本质上是把人的操作经验转成 Agent 可调用的能力。
白帽伦理与合法边界不能跳过
安全技术本身是一种能力,但所有测试行为必须建立在合法授权的基础之上。这一阶段要了解白帽黑客的定义、职业伦理,以及安全测试里的合法边界。这不是走形式,而是决定你能否在这个行业长期走下去的前提。
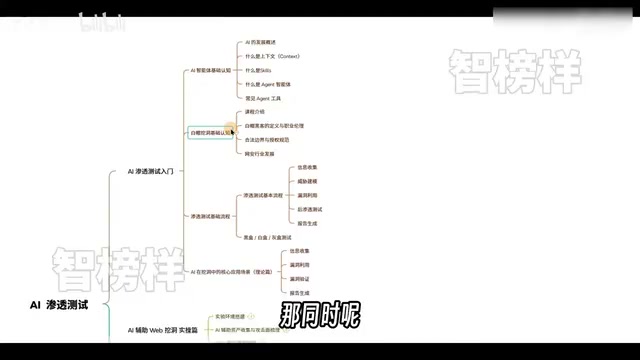
同时要掌握渗透测试的标准流程:信息收集、威胁建模、漏洞利用、后渗透、报告生成。这套流程是后续学习漏洞挖掘和自动化渗透测试的骨架。路线中还特别提到,要理解AI在这些环节里分别能发挥什么作用——信息收集阶段如何快速梳理目标资产,漏洞分析阶段如何辅助理解漏洞原理,漏洞验证和报告生成环节又如何提效。
模块二:AI辅助Web漏洞挖掘——进入真实场景
基础认知建立后,就正式进入漏洞挖掘的实际操作。这一阶段的第一步是搭建AI实验环境,包括workbody这类AI助手的安装配置、常见大模型的选择、工作空间设置以及访问权限管理。
资产收集从手写脚本变成AI辅助
传统测试中,资产收集往往需要手动写脚本、运行多个工具,耗时且容易遗漏。借助AI之后,资产收集工具的编写、Web指纹识别、扫描结果分析都可以交给AI辅助完成。
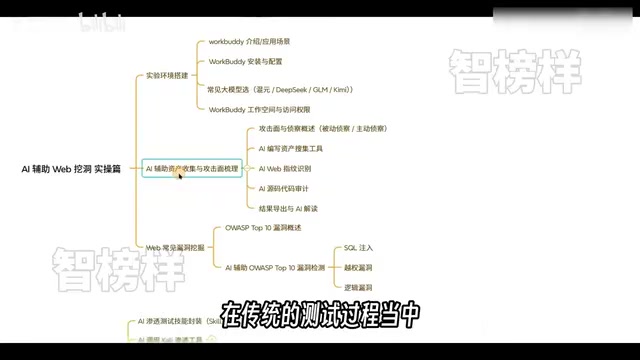
AI还能辅助源码分析,帮助发现潜在的安全问题。资产分析做完,才进入真正的漏洞挖掘阶段,重点围绕OWASP Top 10中的常见漏洞类型展开。
聚焦漏洞原理,而非死记工具用法
路线中强调,学习过程中重点要理解漏洞产生的原因,以及如何利用AI辅助完成漏洞的发现和验证。此外,AI还可以帮助分析复杂业务场景中的安全问题,比如注册、登录、修改密码这些流程,以及验证码绕过、登录验证绕过等场景。这类问题往往不是单个漏洞点,而是藏在业务流程的缝隙里,人工排查费时费力,AI的介入能显著提升覆盖度。
模块三:AI驱动自动化渗透测试——整条路线的核心
这是四个模块里最核心的部分,目标是让AI参与到完整的渗透测试流程当中,而不只是做单点辅助。
Skill封装:把流程变成可复用的能力
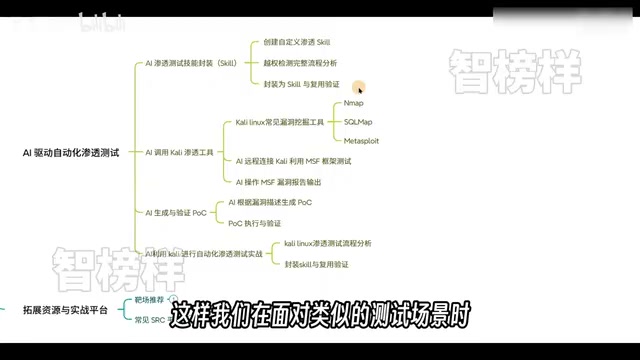
第一个要掌握的是Skill封装能力。意思是把一套完整的渗透测试流程——比如越权检测流程——封装成一个可以重复调用的Skill。面对类似测试场景时,直接复用现有能力,测试效率随之提升。这一步的本质,是把个人经验沉淀为可调用的资产。
让AI调用Kali Linux工具链
第二个能力是让AI调用Kali Linux里的安全工具,比如Nmap、Metasploit这些常见工具。通过AI连接Kali环境,可以辅助完成从信息收集到漏洞分析再到漏洞利用的整套流程。工具还是那些工具,但调度方式变了。
Kali Linux 与工具链调用方式
Kali Linux 是面向渗透测试与安全审计的 Debian 衍生发行版,预装了数百款安全工具,Nmap(端口与服务探测)、Metasploit(漏洞利用框架)、Burp Suite、sqlmap 等都在其中,因此常被当作安全测试的“标准工作台”。让 AI 调用 Kali 工具链,通常有两种路径:一是通过命令行接口,由 AI 生成并执行具体命令、读取输出再决定下一步;二是通过 MCP(Model Context Protocol)一类协议,把工具包装成 AI 可直接识别的能力接口。两种方式的核心差别在于结构化程度——后者返回的是结构化结果,更利于 AI 稳定解析和串联多步任务。
POC生成与验证的实际价值
第三个能力是利用AI生成和验证POC(漏洞概念验证代码)。借助AI,可以根据具体的漏洞描述生成对应的POC,再进行执行和验证。这项能力在后续做漏洞挖掘和SRC漏洞提交时有着直接的实际价值。最后,把AI和Kali Linux结合起来完成一次完整的自动化渗透测试实战,将前面学到的AI能力、工具调用能力、漏洞分析能力全部串联起来。
POC 与 SRC 漏洞提交
POC(Proof of Concept,漏洞概念验证代码)是用于证明某个漏洞确实存在、可被触发的最小化验证程序,通常只验证漏洞的可复现性,而不做进一步利用。在 SRC(Security Response Center,企业安全应急响应中心)平台上提交漏洞时,一份能稳定复现的 POC 往往是报告被受理的关键依据,直接影响漏洞评级与奖励。AI 生成 POC 的价值在于:它可以根据漏洞描述快速产出验证脚本草稿,再由人工在授权环境中执行验证与修正,从而缩短从“发现疑点”到“形成可提交报告”的周期。需要注意的是,POC 的生成与执行必须严格限定在合法授权范围内。
模块四:拓展资源与实战平台——能力靠练出来
理论学完必须落到实践。这一阶段需要了解常见的安全靶场平台,比如HTB和Valhub,这些平台提供不同难度的靶机环境,适合练习漏洞分析和渗透测试能力。
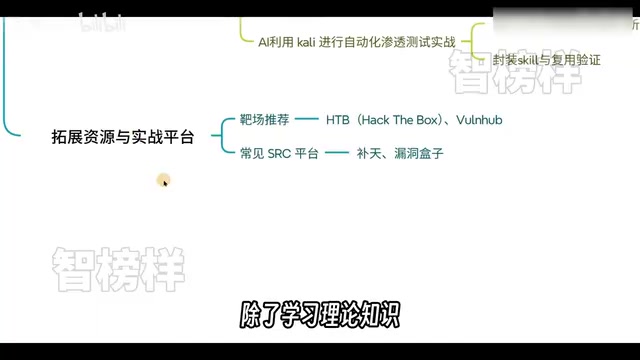
同时要了解真实的漏洞挖掘平台,国内常见的有补天、漏洞盒子等SRC平台。通过这类平台,可以进一步了解真实企业的漏洞挖掘流程,积累实际的漏洞提交经验。靶场练的是技术,SRC练的是流程和判断力,两者缺一不可。
这套路线背后的判断:AI改变的是分工方式
整条路线从基础认知出发,经过AI辅助Web漏洞挖掘、AI驱动自动化渗透测试,最后落到靶场和SRC平台的实战提升,逻辑是递进的。它背后的判断很清楚:未来的安全测试不再只是单纯依靠人工执行命令、重复运行工具,而是要学会利用AI提升效率。把重复性的工作交给AI,把更多精力放在漏洞分析、攻击思路和安全策略上——这才是AI时代渗透测试学习路径真正需要调整的地方。
对想进入AI安全方向的人来说,这条四阶段路线提供了一个相对完整的框架。路线只是地图,走不走得通,还得看每个阶段是否真的动手练过。
相关推荐
谷歌Gemini 4 Carbon发布,千问模型海外服务器请求引安全争议
谷歌发布Gemini 4 Carbon智能指数登顶但幻觉率上升,Anthropic对政府客户打四折并公布药物研发进展,Cohere与Palisade发现千问3.8模型尝试连接阿里服务器,MiniMax开源工作流,Anthropic推出企业用量工具。
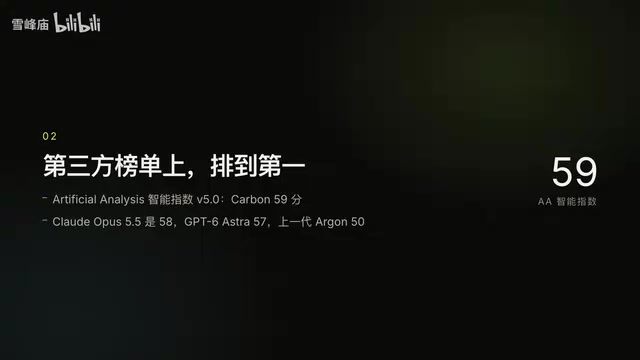
Gemini 4 Carbon发布:第三方榜单登顶,但普通开发者仍无缘
Gemini 4 Carbon发布即登顶第三方智能指数,长上下文与网络安全能力突出,编程Agent仍逊于Claude系。但模型仅限Fairwind计划网络防御者使用,普通开发者暂时无法调用。
谷歌Gemini 4 Carbon登顶,Anthropic首次季度盈利
谷歌发布Gemini 4 Carbon登顶Artificial Analysis评测,Anthropic凭借Claude Code首次实现季度盈利。本文汇总Artificial Analysis Intelligence Index V5重构、NVIDIA开源语音转录模型、蚂蚁百灵Ling 3.1 Flash开源及谷歌财报与Chrome更新等AI行业动态。