AI智能体发现关键漏洞,Patch the Planet如何协调全球响应
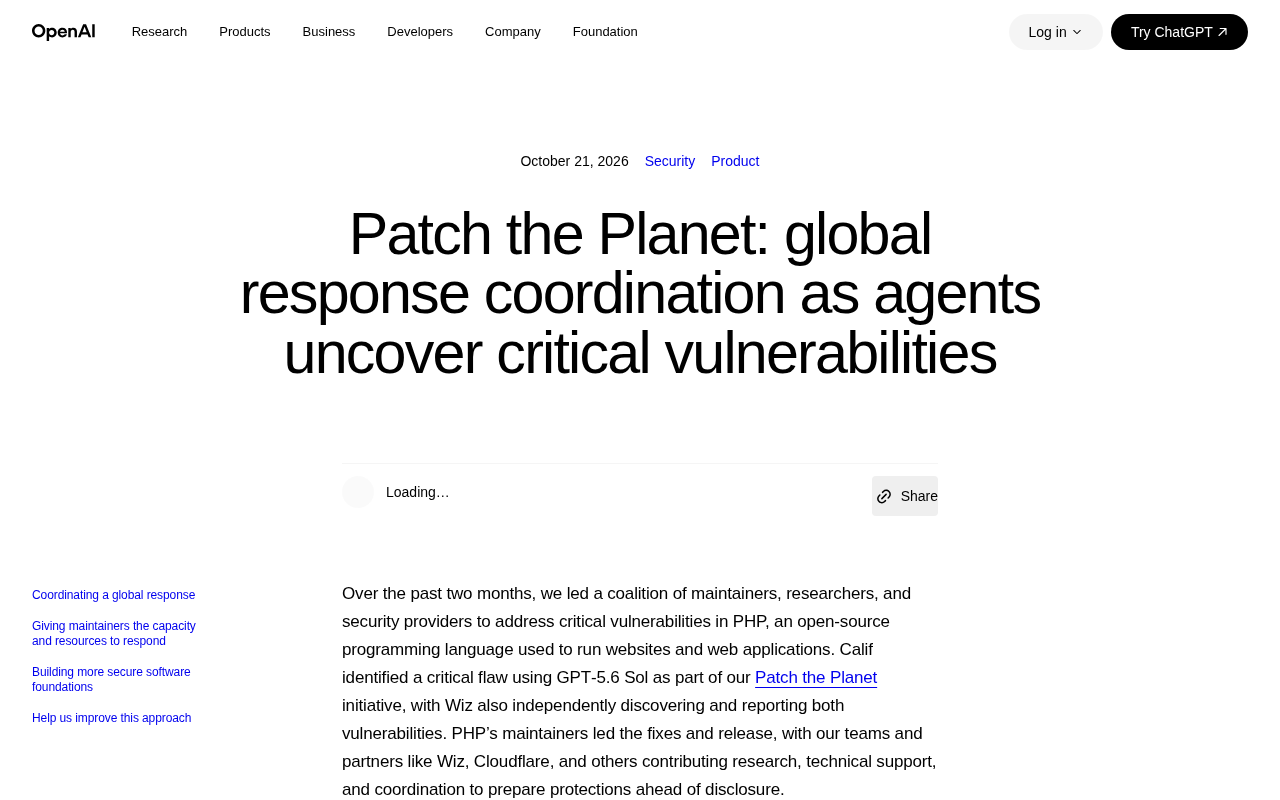
Patch the Planet 构建开源漏洞响应协调层,连接研究员、维护者与响应者以应对 AI 加速发现带来的修复瓶颈。
Patch the Planet 定位为开源漏洞响应的协调层,而非又一个漏洞数据库。文章指出,开源组件广泛依赖与少数维护者之间的结构性矛盾,使漏洞从发现到修复的链条充满延迟;AI 智能体大规模扫描代码进一步放大了发现端的供给,使验证、修复与下游通知成为新瓶颈。平台通过连接安全研究员、项目维护者和事件响应者三类角色,把分散在邮件列表和私信中的协作显性化,试图补上现有披露流程之间的衔接缺口。其潜在收益是缩短响应周期、提升披露意愿,但需解决信任、权限分级与跨项目治理规则统一等挑战。核心结论是:漏洞响应的瓶颈正从“找得到”转向“修得快、传得开”,协调能力将成为开源安全的基础设施。
开源软件支撑着现代数字世界的底座,但关键漏洞的发现与修复往往陷入“各自为战”的困境。当AI智能体开始大规模扫描代码、挖掘出高危漏洞时,响应速度与协作效率成了新的瓶颈。Patch the Planet 正是在这一背景下出现——它试图把安全研究员、项目维护者和事件响应者连接起来,为开源生态构建一条更快的修复通道。
开源漏洞响应为何需要协调机制
开源组件的特殊性在于,一个被广泛依赖的库可能只由少数志愿者维护。漏洞被发现后,从确认、修补到下游分发,链条上的每个环节都可能成为延迟点。攻击者不会等待协调完成,而防守方却常常因为信息不对称、责任边界模糊而错失窗口期。
Patch the Planet 的定位不是又一个漏洞数据库,而是“响应协调层”。它把发现漏洞的安全研究员、负责修复的维护者,以及处理实际影响的事件响应者拉到同一个协作面上,减少漏洞在组织之间流转时的摩擦。这一思路回应了开源安全中长期存在的结构性痛点:发现能力在提升,但修复与分发能力并未同步跟上。
Coordinated Vulnerability Disclosure(CVD,协调漏洞披露) 是理解开源漏洞响应协调机制的基础概念。CVD 指漏洞发现者、厂商/维护者与公众之间按约定时间线有序共享漏洞信息的过程,旨在在修复就绪前限制信息扩散,同时确保下游有足够时间响应。在开源场景中,CVD 尤其复杂:一个库可能被数千个项目间接依赖,维护者需要逐层通知下游,而各项目的披露政策与响应能力参差不齐。Patch the Planet 所强调的“协调层”,本质上是在 CVD 框架下补上跨组织、跨项目的衔接环节,使漏洞信息从发现到修复的流转不再依赖临时邮件列表或私信,而是有明确角色与流程的可追踪路径。
AI智能体成为漏洞发现的新变量
当前漏洞挖掘的节奏正在被AI改变。智能体可以持续扫描海量代码仓库,识别出人类审计容易遗漏的模式,并以更高频率产出候选漏洞。发现的“供给端”变得充沛,后续环节的压力随之放大——如果协调机制跟不上,大量漏洞报告可能堆积在维护者的收件箱里,反而拖慢真正高危问题的处理。
Patch the Planet 所强调的“全球响应协调”,本质上是在为这种供给变化准备承接能力。它需要解决的是:谁来验证、谁来修复、谁来通知下游、如何避免重复劳动。这些问题在AI加速发现的背景下变得更加迫切,也让协调平台的价值从“锦上添花”变成“基础设施”。
AI 漏洞挖掘智能体通常指基于大语言模型或程序分析模型、能够自主浏览代码仓库、理解代码语义并生成候选漏洞报告的自动化系统。与传统静态分析工具(如基于规则的模式匹配)不同,智能体可以跨文件追踪数据流、结合上下文判断可利用性,并以自然语言输出漏洞描述与复现步骤。其优势在于规模化与持续扫描能力,但代价是误报率较高、报告质量参差不齐。这正是 Patch the Planet 面临的现实:当发现端产出大量候选漏洞时,验证与分诊环节若缺乏协调机制,维护者将被低质量报告淹没,真正高危漏洞反而被延误。因此,协调平台需要设计分诊与优先级机制,而非简单转发报告。
连接三类角色:协调层如何运作
Patch the Planet 的核心设计围绕三类参与者展开。安全研究员负责发现与报告,维护者负责在项目内完成修补,事件响应者则处理漏洞在下游系统中的实际影响。三者之间的信息流转如果依赖邮件列表和手动通知,效率与覆盖面都难以保证。
平台的价值在于把这条链路显性化:漏洞从被报告的那一刻起,就进入一个有明确角色分工的协作流程,而不是分散在私信、议题跟踪器和安全公告里。对于开源维护者而言,这意味着更少的沟通成本和更清晰的优先级;对于响应者而言,则意味着更早获知影响范围。这种协调模式并不替代现有的披露流程,而是试图在流程之间补上衔接的缺口。
对开源安全生态的潜在影响
如果协调层能够稳定运转,开源安全的响应周期有望缩短。更快的修补意味着下游用户暴露在风险中的时间减少,这对依赖开源组件的企业和个人用户都是直接收益。同时,协调机制也可能改变漏洞报告的激励结构——当研究员知道自己的发现会被有效跟进,披露意愿可能提升。
挑战同样明显。协调平台需要处理信任问题:谁有权查看未公开的漏洞细节,如何防止信息在修复完成前泄露。跨组织协作还涉及不同项目的治理规则和披露政策,统一流程并不容易。Patch the Planet 能否在开放协作与安全保密之间找到平衡,将决定它是否真的能成为开源漏洞响应的枢纽,而不只是又一个信息中转站。
漏洞披露中的信任与权限模型是协调平台能否落地的关键。通常需要分级访问控制:漏洞细节在修复完成前仅对受影响的维护者与必要响应者可见,且需记录访问日志以防泄露。跨项目协调还涉及“需要知道”原则与项目治理规则的冲突——不同开源项目对披露时间线、 embargo 期限和通知范围有各自政策,统一平台必须支持策略配置而非一刀切。此外,平台还需处理身份验证与责任归属问题:如何确认报告者身份、如何防止恶意者利用协调流程获取未公开漏洞信息。这些机制的设计质量直接决定协调层是成为信任枢纽还是新的风险点。
协调而非替代
Patch the Planet 提出的方向值得关注:在AI智能体让漏洞发现变得更快更密的时代,开源生态需要的不只是更强的扫描工具,还需要能把发现转化为修复的协调能力。它不解决所有问题,但指向了一个关键缺口——漏洞响应的瓶颈正在从“找得到”转向“修得快、传得开”。
相关推荐
亲手构建Agent:理解AI Agent的最佳路径
想真正理解AI Agent?本文分享如何从零构建一个最小Agent,拆解大模型与Harness的分工,推荐PiAgent、DeepSeek Harness等学习型框架,并给出八个递进阶段和RAG与Agent的关系分析。
从零构建最小Agent:手把手教你写AI循环调用代码
跟随B站教程从零编写一个最小AI Agent:定义工具schema与finish信号,设计system/user prompt,实现带最大步数限制的循环调用,解析工具调用结果并修复finish后未跳出循环的bug。
Kimi K3.1 Pro实测:开源模型能否挑战Opus 5.5?
Kimi K3.1 Pro实测对比Opus 5.5和DeepSeek V4.1 Flash:基准测试亮眼,但MOBA游戏开发任务暴露短板。速度接近Opus,成本接近DeepSeek,成为开源模型中的性价比之选。