API vs MCP:AI 的 USB-C,核心差异与最大风险
MCP 是 AI 世界的 USB-C,把 N×M 集成降为 N+M,但不替代 API,且存在安全风险。
文章借助一位印度 YouTube 博主的比喻,解释 MCP(Model Context Protocol)为何被视为“AI 世界的 USB-C”。API 像一扇门加一份固定菜单,开发者必须预先读文档、写死 URL、Key 与数据格式,当 3 个 AI 应用对接 4 个工具时需维护 12 条连接,规模一大便难以为继。MCP 让每个工具实现一次 Server、每个 AI 实现一次 Client,把 N×M 压缩为 N+M,并由 AI 主动询问“你能做什么”来动态发现和选择工具。MCP 并不取代 API,其内部仍在调用 API:API 面向开发者,MCP 面向 AI。该协议由 Anthropic 于 2024 年创建,现由 Linux Foundation 作为开放标准维护。文章最后警告,恶意 MCP Server 可能触达用户文件与密钥,权限确认和来源审查不可或缺。
引言:你的 AI 正在替你做这些事
你的 AI 能读 Gmail、往 GitHub 提交代码、在 Slack 发消息。支撑这一切的,是一个很小的协议——MCP。可 API 早就存在了,为什么还需要 MCP?印度 YouTube 博主在一期视频里用了一个极好懂的比喻:MCP 就是 AI 世界的 USB-C。这篇文章带你看清 API 与 MCP 的本质区别,以及 MCP 最大的安全隐患。
API:一个应用的门,一份固定菜单
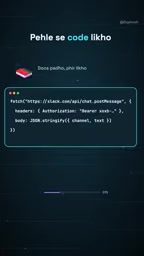
博主把 API 比作“一个应用的门,门后是一份 Fixed Menu(固定菜单)”。开发者要进门,得先读文档、提前写好代码:这个 URL、这个 Key、这个 Format(数据格式)。每个应用的门都不一样,每种应用说的语言也不一样。
问题在规模上暴露出来。假设你有 3 个 AI 应用和 4 个工具,如果两两直连,就要为每一对组合单独写代码,一共 12 条连接,全部缠在一起。每接入一个新工具,工作量都成倍增长。这是 API 模式在 AI 时代遇到的现实瓶颈。
MCP:把 N×M 的乱麻变成 N+M
MCP 要解决的就是这张乱麻。把它想成 AI 的 USB-C:无论外设是什么,接口统一,插上就能用。
具体做法是:每个工具只需实现一次 MCP Server,每个 AI 只需实现一次 MCP Client。原本 12 条连接,现在只需要几条。更重要的是,交互方式变了——不再是开发者预先写死每个调用,而是 AI 自己发问:“你能做什么?”
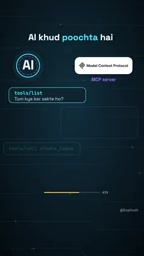
Server 把可用工具清单发回来,AI 从中挑出合适的工具执行。这种“先发现、再调用”的机制,让 AI 具备了动态选择工具的能力,而不再依赖开发者把每条路径都硬编码进去。
MCP 全称 Model Context Protocol(模型上下文协议),是一种基于 JSON-RPC 2.0 的开放协议,定义了 AI 应用(Client/Host)与外部工具、数据源(Server)之间的标准通信方式。协议层面主要由三类原语构成:Tools(可被 AI 调用的函数,带参数 schema)、Resources(可供 AI 读取的上下文数据,类似文件或数据库记录)、Prompts(可复用的提示模板)。Client 与 Server 在初始化阶段通过 initialize 握手交换各自能力(capabilities),此后 Server 用 tools/list 暴露工具清单、用 tools/call 接受执行请求。传输层支持两种形态:本地进程常用的 stdio,以及远程场景的 Streamable HTTP。正是这套标准化的发现与调用语义,让不同厂商的 AI 与工具可以即插即用。
所谓 N×M 与 N+M,是集成复杂度的两种量级。N×M 指每个 AI 应用都要为每个工具单独写一套对接代码,连接数随双方数量相乘增长;N+M 则指每个 AI 只实现一次 Client、每个工具只实现一次 Server,连接数变为相加。以文中 3 个 AI 应用、4 个工具为例:直连需要 3×4=12 套适配代码,而 MCP 只需 3 个 Client 加 4 个 Server,共 7 个实现。当工具数量增长到几十上百时,这一差距会从线性与平方之别演化为工程上可行与不可行的分界。
API 与 MCP 不是替代关系
这里有个常被误解的点:MCP 并不取代 API,它内部调用的仍然是 API。博主的划分很清晰——API 是给开发者用的,MCP 是给 AI 用的。API 解决的是“程序如何访问服务”,MCP 解决的是“AI 如何发现并使用工具”。两者是不同层面的抽象,不是同一层面的竞争者。
从生态看,Anthropic 在 2024 年创造了 MCP,如今它已交由 Linux Foundation 作为开放标准维护。
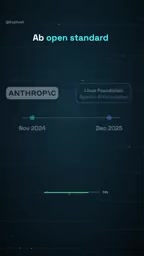
这一归属变化值得关注:协议从单一厂商的产物转为中立基金会维护,意味着更多厂商可以放心接入,而不必担心被某一家公司卡脖子。
最大的风险:一个坏掉的 MCP Server 能看到什么
博主在视频结尾抛出了最重磅的警告:一个恶意的 MCP Server 可能触达你的文件和密钥。原因不难理解——MCP 的设计初衷就是让 AI 代替你操作工具,权限一旦给出去,Server 端能做的事情范围就非常宽。
这也解释了为什么一个合格的 AI 应用应该在每次执行工具前向你请求权限。权限确认不是打扰,而是最后一道防线。选择 MCP Server 时,来源可信度比功能丰富度更值得优先考虑。
MCP 的风险根源在于信任边界与权限粒度。AI 应用通常以用户身份运行,MCP Server 拿到的往往是同一套凭证(本地文件系统访问、API Key、OAuth token),因此一个恶意或有漏洞的 Server 理论上可以读取它被授权范围内的任何内容,甚至通过工具描述(tool description)实施提示注入,诱导模型执行非预期操作。业界已出现过的攻击面包括:工具描述中隐藏指令、Server 在响应中夹带恶意内容、以及过度授权导致的横向访问。缓解手段包括最小权限原则、按工具粒度的显式确认、对第三方 Server 做来源与代码审查,以及在沙箱或容器中隔离运行。
要点回顾
- API 是开发者面向固定菜单编程,MCP 是 AI 动态发现并调用工具。
- MCP 把 N×M 的集成复杂度压缩为 N+M,大幅降低接入成本。
- MCP 不替代 API,它内部仍在调用 API;前者面向 AI,后者面向开发者。
- MCP 已从 Anthropic 转为 Linux Foundation 开放标准。
- 恶意 MCP Server 可能访问文件与密钥,权限确认与来源审查不可省略。
你目前在用哪个 MCP Server?欢迎在评论区分享。
相关推荐
传统开发转型大模型应用开发:绕开90%课程不教的三个坎
传统后端转型大模型应用开发,真正的拦路虎不是数学,而是模型能力边界、需求判断和效果评测三道坎。本文拆解90%课程不教的核心工程能力,给出可落地的转型路径。
LLM WIKI实战:让智能体真正读懂企业业务,排障Agent从0到1
智能体回复不准,根源是不懂企业业务。本文基于订单客服排障Agent真实案例,讲清LLM WIKI如何从代码库构建业务知识库,经增量更新与MCP服务端接入Agent,实现零文档条件下的业务理解与排障落地。
计算机博士解析:应届生AI职业规划,算法与应用开发如何选?
计算机博士建议应届生AI职业规划:优先尝试算法岗但不必死磕,应用开发机会更多。重点学习大模型微调部署与智能体框架(MetaGPT、LangChain),关注AI+行业落地,拓宽就业路径。