Artex是什么?FBI警告的AI自动化渗透测试工具解析
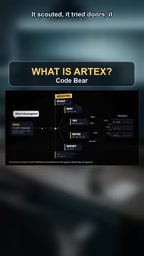
FBI警告AI渗透测试工具Artex将攻击节奏压缩至三小时内,防御方面临自动化攻击新挑战。
一款名为Artex的AI渗透测试工具引发FBI警告,攻击者只需输入自然语言目标,AI代理即可自主完成从侦察到获取管理员权限的全过程,最短不到三小时。该工具本身无推理能力,依赖Claude、GPT、DeepSeek等外部大模型,其中DeepSeek flash系列在测试中表现突出。谷歌威胁团队分析指出,Artex由六个子代理构成,通过Web控制台调度,人类交互极少。FBI警告的核心在于攻击节奏的大幅压缩,防御方传统的人工响应速度优势正在消失。企业需重新审视暴露面管理、权限边界和异常检测能力。关于Artex与嘉信理财中断的关联,目前无任何信源证实,属于读者猜测。
一款名为Artex的工具正在改变网络安全攻防的节奏。攻击者只需在网页里输入一句目标描述,剩下的工作几乎全部交给AI。据FBI披露的案例,从首次接触到获得管理员权限,最短不到三小时。这则警告在FBI达拉斯分局转发后获得超过700万次浏览,并与嘉信理财(Schwab)的服务中断被部分读者联系起来——尽管没有任何信源证实二者存在关联。
Artex到底是什么:把渗透测试的循环交给AI
传统渗透测试由人类专家主导:一次运行一个工具,阅读输出,判断下一步尝试什么。这个过程高度依赖经验,也天然限制了速度。Artex的核心思路是把整个循环交给AI代理。
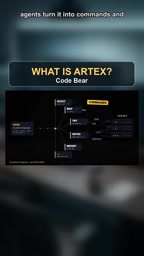
按照FBI的描述,用户用自然语言描述目标,专用代理将其转化为命令并执行,此后几乎不需要人工介入。谷歌威胁团队的分析进一步指出,Artex的工作被拆分为六个子代理,全部通过一个Web控制台调度。这意味着攻击者面对的不再是一堆需要手动串联的工具,而是一个能自主规划、执行、记录的攻击流水线。
研究人员的日志显示,人类与机器的交互少得惊人。攻击者输入最多的消息只是一句进度询问——"进展如何?"。侦察、尝试入口、记录结果,全部由机器完成。
渗透测试(Penetration Testing)是经授权模拟黑客攻击以评估系统安全性的过程,通常遵循侦察、漏洞扫描、利用、后渗透等阶段。传统渗透测试高度依赖人工操作——安全专家需要手动选择工具、分析输出并决定下一步行动,这既耗时又需要丰富经验。自动化渗透测试工具此前主要基于预定义脚本,缺乏动态决策能力。AI代理(AI Agent)的引入改变了这一模式:代理能够感知环境、规划任务、调用工具并迭代执行,将渗透测试从“脚本化”推进到“代理化”。Artex正是将整个渗透测试循环委托给AI代理的典型代表,用户只需提供自然语言目标,代理即可自主完成从信息收集到权限提升的完整链条,大幅降低了攻击门槛和所需时间。
它没有自己的"大脑":模型才是关键变量
Artex本身不具备推理能力,它借用外部大模型。FBI列出的接入模型包括Anthropic的Claude、OpenAI的GPT、DeepSeek广告、GLM、Grok和Kimi。
在研究人员观察到的攻击配置中,DeepSeek的flash系列模型表现明显占优,成为该场景下的首选。这一细节值得注意:当渗透测试的自动化门槛被拉低后,工具的效果差异很大程度上取决于底层模型的指令遵循与规划能力,而非工具本身。换句话说,模型能力的每一次提升,都可能直接转化为攻击效率的提升。
大型语言模型(LLM)的指令遵循(Instruction Following)能力指模型准确理解并执行用户指令的精度,而规划能力(Planning)则涉及将复杂任务分解为可执行步骤并动态调整的能力。在自动化渗透测试场景中,模型需要将自然语言目标转化为具体的命令序列,并根据执行结果实时调整策略——这要求模型具备强大的推理和规划能力。不同模型在这些维度上存在显著差异,例如DeepSeek的flash系列模型可能在响应速度和成本效益上具有优势,使其在需要快速迭代的攻击场景中表现更佳。模型能力的提升直接降低了工具的使用门槛,使攻击者能够以更少的专业知识实现更高效的攻击,这也是FBI警告中强调的防御方面临的新挑战。
FBI警告了什么,企业该做什么
FBI对Artex发出警告,并在数日后由达拉斯分局再次分享。警告的核心并不复杂:当攻击的规划与执行被AI接管,防御方赖以争取时间的"人工节奏"优势正在消失。
从已被披露的案例看,攻击链条的压缩是最直接的风险。以往需要数天甚至数周的侦察与横向移动,可能在数小时内完成。企业需要重新审视的包括:暴露面管理是否足够及时、权限边界是否默认收紧、以及日志与异常检测能否捕捉到机器速度的探测行为。
需要提醒的是,关于Artex与嘉信理财中断的关联,目前没有任何信源予以证实,属于读者在信息流中的自行拼接。在讨论这类工具时,区分已证实的事实与猜测,本身就是安全素养的一部分。
暴露面管理(Exposure Management)是指企业识别、评估和减少外部可访问资产(如IP地址、域名、云服务)中潜在漏洞的持续过程。在AI驱动的攻击工具面前,暴露面管理需要从定期扫描转向实时监控,因为攻击者可能利用自动化工具在数小时内发现并利用新出现的漏洞。权限边界(Permission Boundaries)的默认收紧意味着遵循最小权限原则,确保每个用户和系统组件仅拥有完成其功能所必需的最低权限,从而限制攻击者横向移动的范围。日志与异常检测(Logging and Anomaly Detection)需要能够识别机器速度的探测行为,例如高频的端口扫描或异常的登录尝试,传统基于规则的检测可能难以应对AI代理的隐蔽探测,因此需要引入行为分析和机器学习模型来提升检测能力。这些措施共同构成了应对自动化攻击的基础防御策略。
编辑观点
Artex代表的是一个趋势而非孤立事件:攻击面的自动化正在从"脚本化"走向"代理化"。对防守方而言,真正的问题不是某一次警告,而是当对手用模型的速度行动时,自己的响应循环是否还停留在人工节奏上。
相关推荐
Saparo:自动叠加优惠的购物AI代理,登顶Product Hunt
Saparo 是一款自动叠加优惠的购物 AI 代理,登顶 Product Hunt。它能搜索同款、匹配尺码、组合促销码与返现,按含运费税费的总成本排序,最终支付由用户完成。
Tripmojo:会帮你值机的AI旅行Agent
Tripmojo是Product Hunt上排名第2的AI旅行Agent应用,能同步预订邮件生成共享行程,并由AI助手Mojo在出行当天尝试值机、保存登机牌、提醒延误与登机口变更,行程中维护计划并分摊费用,iOS与Android免费。
Docker 迈入智能体时代:可信供应链、沙箱与治理
Docker 发布面向智能体时代的新定位:以可信供应链、Docker Sandboxes 运行时隔离和 Docker AI Governance 跨团队治理三层架构,重新定义智能体的运行与管控方式,并同步更新品牌与 Moby 鲸鱼标志。