B站MCP实战教程:从原理到LangChain集成全解析
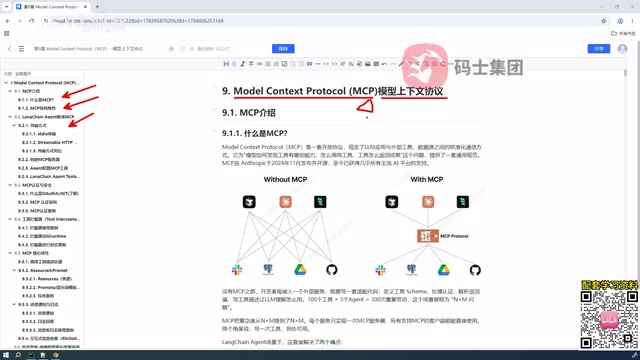
拆解B站MCP教程的知识框架,评估其在LangChain中集成MCP的学习价值。
文章基于B站一套被称为「唯一讲明白」的MCP教程,梳理其章节背后的知识框架,而非逐句复述视频。作者指出MCP的本质是模型与外部能力之间的通信契约与架构角色划分,而非简单的工具包装;LangChain集成涉及传输模式选择、MCP服务器编写与Agent客户端工具配置三个层面。教程还覆盖认证与安全、工具拦截器、错误重试、资源与提示词模板、进度通知与日志,以及把参数补全责任转交用户的交互式信息收集机制,最后以电商售后客服系统做综合串联。文章判断该教程面向已有LangChain基础的开发者,并提醒关注代码演示质量、对照官方文档验证协议细节。
最近在B站上流传着一套被冠以「唯一讲明白」的MCP教程,内容覆盖从概念入门到代码实战的完整路径。对于想搞清楚MCP到底是什么、以及如何在LangChain中真正用起来的开发者来说,这套教程的章节设计确实提供了一条相对系统的学习线索。本文不逐句复述视频,而是把其中透露的知识框架拆解出来,帮你判断哪些部分值得投入时间。
MCP不只是「工具调用」那么简单
教程开篇就点明了一个常见误区:很多人听到MCP(Model Context Protocol,模型上下文协议)第一反应是「跟工具有关」,这个直觉不算错,但远远不够。MCP真正定义的是模型与外部能力之间的通信契约,它包含明确的架构角色划分,而不是简单地把API包装一下喂给Agent。
从教程的规划来看,第一部分会先讲清楚MCP的架构角色,再进入LangChain的集成环节。这个顺序有其合理性——如果不先理解协议本身的角色分工,后面写MCP服务器和客户端配置时很容易变成照抄代码而不知其所以然。
MCP 由 Anthropic 于 2024 年底提出,定位是统一大模型应用与外部数据源、工具之间的连接方式,常被类比为「AI 领域的 USB-C」。协议采用客户端—服务器架构,划分出 Host(运行模型的宿主应用)、Client(由 Host 创建、与单个 Server 保持一对一连接)、Server(对外暴露能力的一方)三类角色,底层基于 JSON-RPC 2.0 进行消息交换,并支持能力协商与生命周期管理。Server 端可暴露三类原语:Tools(可被模型调用的函数)、Resources(可读取的数据或文件)与 Prompts(可复用的提示词模板),Client 端则可向 Server 提供 Sampling、Roots 等反向能力。正因为有这套明确的角色与消息约定,不同厂商、不同进程间的能力才能以统一方式被模型发现和调用,这也是它区别于「把 API 包一层给 Agent」的根本之处。
在LangChain Agent中集成MCP的实操路径
这是教程着墨较多的部分,也是多数学习者最关心的环节。按照视频的叙述,集成工作至少涉及三个层面:传输模式的选择、MCP服务器的编写、以及Agent作为客户端时如何配置工具。
传输模式是容易被忽略但很关键的一环。MCP支持不同的连接方式,选择哪种传输模式会直接影响后续的部署形态和调试难度。教程提到会逐一介绍这些模式,但没有在概述中展开具体差异,这部分需要看正片才能拿到细节。
另一个值得关注的点是,教程专门安排了「MCP工具与LangChain原生工具的区别」这一对比内容。这个视角很有价值——LangChain本身就有工具构建体系,MCP工具不是简单替代,而是在跨进程、跨服务的场景下提供了另一种抽象。理解两者的边界,比单纯学会调用更重要。
MCP 目前定义了两种标准传输方式。stdio 通过标准输入输出在同一台机器上以子进程方式通信,配置简单、延迟低,适合本地工具与开发调试;Streamable HTTP 则面向远程部署,客户端通过 HTTP 请求与服务器交互,可承载多客户端连接,便于横向扩展和集中鉴权。早期规范中还有一种基于 HTTP+SSE 的传输,现已被 Streamable HTTP 取代,阅读旧教程或旧代码时需要留意这一演进。选择传输方式实际上是选择部署拓扑:stdio 意味着 Server 与 Agent 同机同生命周期,HTTP 则要求额外考虑网络、认证与服务治理,这正是教程强调先理解传输模式再写代码的原因。
认证、安全与工具拦截器
教程把认证与安全单独列为一大块内容,这在实际开发中往往被跳过,但恰恰是MCP从demo走向生产的关键。按照视频的说法,Agent调用MCP工具时可以加入权限认证,没有对应权限就不允许调用。这意味着MCP的权限控制不是装饰性的,而是真正能限制Agent行为边界的机制。
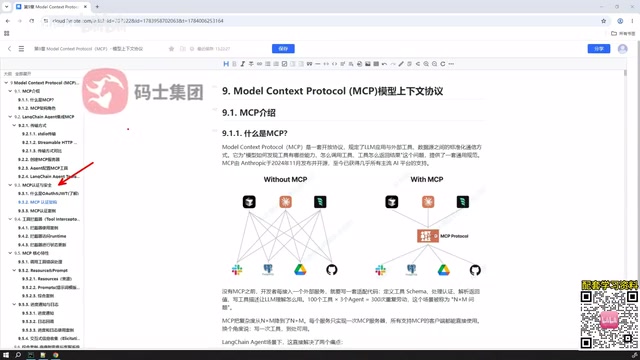
工具拦截器则是另一个有实操价值的特性。教程提到,拦截器在调用MCP工具时触发,可以访问Agent的上下文信息,甚至修改Agent的状态。这个能力让拦截器不只是「日志钩子」,而可以作为策略注入点来使用。
在 LangChain 中,工具拦截器通常以回调(Callback)或中间件形式挂载在 Agent 执行链路上,可在工具调用前后读取运行上下文、修改输入参数、阻断调用或改写返回结果。它与 MCP 协议本身的权限机制处于不同层次:协议层的 OAuth、令牌校验决定「这个客户端能不能连上这个 Server」,而拦截器决定「本次调用在当前业务语境下该不该放行、要不要脱敏」。两者配合才能构成完整的管控闭环——协议认证解决身份问题,拦截器解决策略与审计问题,例如按用户角色过滤高危工具、记录调用链路、对返回内容做合规检查等。
错误处理、资源模板与进度反馈
教程后半段涉及几个偏底层的核心特性。错误处理部分会讲解MCP调用工具出错时的重试机制——视频里的原话是「这个原理我们得了解一下」,暗示这部分更多是理解性质而非手写实现。
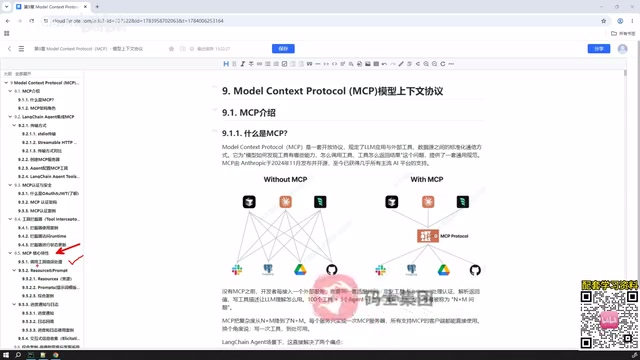
资源与提示词模板是MCP能力的延伸:协议不仅能发布工具,还能发布资源和提示词模板。这一块在概述中讲得比较简略,具体配置方式需要看对应章节。
进度通知与日志解决的是一类很具体的体验问题——远端MCP工具执行时间较长时,用户在Agent端等待过久。通过server端回传执行进度和日志,可以缓解这种等待焦虑。这属于工程细节,但在构建真实产品时无法回避。
MCP 在协议层对错误做了区分:一类是 JSON-RPC 标准错误(如方法不存在、参数非法),另一类是工具执行本身的业务错误,后者通过工具调用结果中的 isError 标志返回,模型可据此决定是否重试或改换策略。进度反馈则依赖请求中携带的 progressToken,Server 在执行过程中多次发送 notifications/progress 通知,客户端据此更新界面;日志通过 notifications/message 推送,并按 debug、info、warning、error 等等级分类。这些机制都建立在 JSON-RPC 的通知语义之上,理解这一点,重试、超时与进度展示的配置就不难掌握。
交互式信息收集:让Agent学会「问用户」
教程中一个比较有意思的设计点是交互式信息收集。场景很明确:调用远端MCP工具时,如果缺少必要参数,没有这套机制的话,大模型可能要靠自身推理多轮尝试填充,甚至填充失败。而交互式信息收集的做法是直接向用户索要缺失信息。
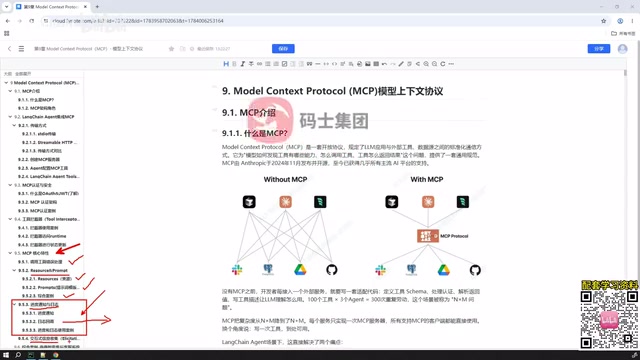
这个思路的本质是把「参数补全」的责任从模型推理转移到用户确认,既减少无效轮次,也降低了模型臆造参数的风险。对于需要高准确性的业务场景,这种设计值得借鉴。
综合案例:电商售后客服系统
教程最后用一个电商智能售后客服系统做收尾,把前面讲过的知识点揉合在一起。从章节安排看,这个案例覆盖了工具调用、权限认证、交互式信息收集等多个模块,算是一次串联式练习。对学习者来说,跟着案例走一遍,比单独看每个特性更容易建立整体感。
这套教程适合谁
从内容规划判断,这套教程面向的是已经对LangChain和Agent开发有基本认知的开发者,而不是零基础入门。如果你还不熟悉Agent的基本构建方式,直接跳到MCP集成部分会吃力。反之,如果你已经在用LangChain做项目,并且遇到了工具跨服务调用、权限控制、长任务反馈这类具体问题,教程中对应的章节会有直接参考价值。
需要提醒的是,B站教程的实际质量取决于正片的代码演示是否完整、示例是否可运行。本文仅基于教程的知识框架做梳理,建议观看时重点关注代码环节,并对涉及协议细节的部分对照官方文档交叉验证。
相关推荐

Claude用梗造了个编程语言:Memesis让AI智能体安全"整活"
开发者借助 Claude Code 打造了 AI 智能体专用编程语言 Memesis,用网络梗作为关键字,内置 sus/yolo 安全机制,开源且可本地运行。

数字身份新变革:如何拥有并治理你的AI分身
数字身份正在转向AI分身时代。本文结合Reddit社区讨论,解析AI分身的拥有权归属、数据与模型控制、以及权限分级、行为审计、身份标识等治理机制,探讨普通人如何拥有并治理自己的AI分身。

Megatron-LM MoE训练手册:逐项配置实战指南
Hugging Face发布MoE训练手册,基于约80万GH200 GPU小时经验,逐项讲解Megatron-LM配置:从稠密基线到MoE层拆解、路由与负载均衡,附开源脚本和55张图表。