ChatGPT桌面版SSH代理转发:便利与风险并存

ChatGPT桌面版被指静默转发本地SSH agent,引发AI工具信任边界讨论。
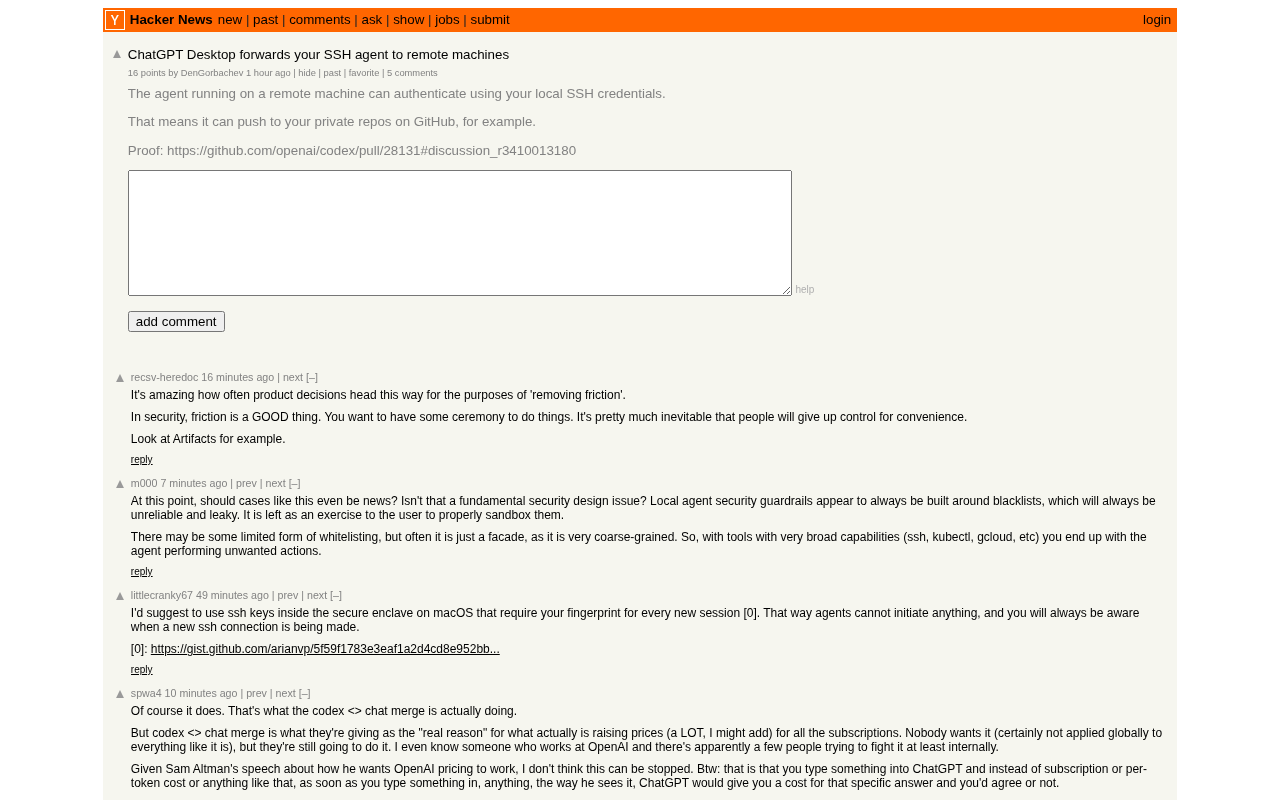
文章围绕Hacker News上一则讨论展开:ChatGPT桌面版被发现在用户不知情的情况下将本地SSH agent转发到远程机器。SSH agent持有私钥、用于免密登录,转发本身是SSH标准功能,但由桌面应用自动启用时用户缺乏感知与授权。文章指出,agent转发的经典风险在于远程主机被攻破或有恶意进程时,可借转发的agent连接回用户的其他服务器,形成横向移动跳板;当这一行为由AI应用在后台完成,攻击面便从手动SSH会话扩展到应用自身的通信链路。这折射出AI编程助手从编辑器补全走向系统级集成的趋势,每一步集成都要求用户让渡更多信任。作者建议敏感操作应默认关闭或明确提示,用户应主动审查权限、评估远程主机可信度,并关注官方文档与更新日志。
据Hacker News上的一则讨论,ChatGPT桌面版存在一个较少被提及的行为:它会将本地的SSH agent转发到远程机器。这一发现引发了关于AI工具安全边界的讨论——当AI助手深度集成到开发环境时,它究竟在后台做了什么?
发生了什么:SSH agent被悄悄转发
SSH agent是开发者日常工作中用于免密登录远程服务器的关键组件。它持有私钥,允许用户在多个SSH会话中复用认证信息。而ChatGPT桌面版似乎会在用户不知情的情况下,将这一代理能力延伸到远程机器上。
从技术角度看,SSH agent forwarding本身是SSH协议的标准功能,开发者可以手动通过-A参数启用。但问题在于,当这一行为由桌面应用自动完成时,用户往往缺乏感知和授权。Hacker News上的讨论者对此表达了担忧:一个AI聊天应用为何需要触碰SSH agent?
SSH agent 的工作原理:SSH agent 是一个在用户本地会话中常驻的后台进程(如 OpenSSH 的 ssh-agent),启动时通过环境变量 SSH_AUTH_SOCK 指向一个 Unix domain socket,客户端(ssh、git 等)通过该 socket 请求签名,而私钥本身始终不离开 agent 进程内存。转发(agent forwarding)则是在 SSH 连接上建立一个反向通道:远程主机的 sshd 会创建自己的 SSH_AUTH_SOCK,把远程进程的签名请求沿加密隧道回传给本地 agent。因此远程机器拿到的是「使用钥匙的能力」而非钥匙本身——但只要连接存续,持有该 socket 的任何进程都能请求签名,且无法区分请求来自哪个远程用户。这也解释了为何转发风险难以通过文件权限规避。
便利背后的攻击面扩大
SSH agent forwarding的经典风险在于:远程机器上的root用户或有权限的进程,可以借助转发的agent连接回你的其他服务器。换言之,你把钥匙借给了远程主机,而远程主机是否可信、是否被攻破,直接决定了你的其他基础设施是否安全。
当ChatGPT桌面版主动做这件事时,攻击面就从“你手动操作的SSH会话”扩展到了“AI应用的后台行为”。如果远程端存在恶意进程,或者AI应用自身的通信链路被劫持,agent转发可能成为横向移动的跳板。这不是说ChatGPT桌面版一定存在漏洞,而是说这类集成行为需要更透明的披露和更细粒度的用户控制。
横向移动与 agent 劫持:在渗透测试语境中,获取转发的 agent socket 是经典的提权后利用手法。攻击者只需设置 SSH_AUTH_SOCK 指向受害者的 socket,即可用 ssh -A 逐跳登录受害者可达的其他主机,全程无需破解任何私钥。OpenSSH 8.9 起默认对签名请求增加了确认提示(ssh-add -c 亦可手动开启),但许多 GUI 应用与第三方 agent 实现并不遵循该机制。值得注意的是,转发仅对 TCP 可达的目标生效,因此「最小权限网络分段」仍是比 agent 配置更根本的缓解手段。
AI工具与开发者环境的信任边界
这起讨论折射出一个更大的趋势:AI编程助手正从“编辑器里的补全”走向“操作系统级的集成”。它们需要读取文件、执行命令、访问网络,现在又触及SSH认证体系。每一步集成都带来能力提升,同时也要求用户让渡更多信任。
合理的做法是:AI工具在涉及凭据、密钥、远程认证等敏感操作时,应当默认关闭或明确提示,而非静默启用。开发者也需要养成审查AI工具权限的习惯——就像审查一个开源依赖的权限一样。
桌面 AI 应用的权限模型:与浏览器沙箱或移动端权限清单不同,桌面应用通常以当前用户身份运行,继承完整的文件系统与环境变量访问权,包括 SSH_AUTH_SOCK、~/.ssh 与云厂商凭据文件。macOS 的 TCC、Windows 的 AppContainer 等机制主要覆盖摄像头、麦克风、通讯录等类别,对 agent socket 并无专门管控。这意味着「AI 应用能否触碰 SSH agent」在实践中取决于应用自身的实现选择,而非操作系统强制约束。业界正在讨论的方向包括:以独立低权限进程运行工具调用、对敏感 socket 采用显式授权代理,以及在应用清单中声明凭据类访问。
用户该如何应对
对于使用ChatGPT桌面版的开发者,建议检查应用是否确实启用了SSH agent转发,并评估自己连接的远程机器是否完全可信。如果不需要该功能,应寻找关闭选项或在隔离环境中使用。同时,关注官方文档和更新日志中关于权限与集成的说明,是判断风险的第一手依据。
AI工具带来的效率提升是真实的,但安全边界需要由用户和厂商共同守护。透明的行为披露、可配置的权限开关,应当成为AI桌面应用的标配。
相关推荐

Zed编辑器发布v1.29.2:一次常规版本迭代的观察
Zed编辑器发布v1.29.2补丁版本,由@JosephTLyons完成版本升级,提交经GitHub签名验证。本文梳理该版本的基本信息、补丁版本的含义以及对用户升级的实际建议。

Anthropic IPO遭质疑:Hacker News热议其上市时机
Hacker News出现「Just say no to Anthropic's IPO」帖子,引发对Anthropic上市时机与AI公司资本化的讨论,涉及估值泡沫与使命独立性等议题。

Genie 4世界模型上手:像木偶师一样实时导演世界
Google DeepMind 世界模型 Genie 4 深度解析:Special Guest X 实测展示如何用提示词实时导演场景、通过 Project Genie 构建自定义交互应用,以及提示词即种子的可复现设计。