#权限管理
共 16 篇相关文章

员工角色变更:清理旧权限的访问检查清单
解读员工角色变更时的访问权限清理清单:对比新旧权限授予、审批交接例外、移除冗余权限并在应用中验证变更,帮助安全与IT团队落实最小权限原则,避免权限蔓延。

员工入职权限清单:从角色审批到首次登录的完整指南
一份完整的员工入职权限清单指南,涵盖角色审批、应用范围界定、账户配置、身份同步、首次登录验证与访问证据闭环,帮助IT与HR团队建立可重复、可审计的入职权限交付流程。

SaaS访问审查清单:IT团队权限治理实用指南
面向IT团队的SaaS访问审查完整清单:从账户与权限对账、决策记录、整改任务分配到变更验证,四步构建可审计、可闭环的SaaS权限治理流程,附常见陷阱与落地建议。

总结任务不应能发送邮件:AI代理权限隔离的必修课
AI助手总结外部文档时可能遭遇提示注入,被诱导发送邮件或泄露数据。安全研究者Jonathan Melton指出,问题不在模型能力,而在会话权限设计。本文解析受监管行业的风险场景,提供四个权限审计问题和一套简单自测方法,帮助团队通过权限隔离构建确定性安全防线。

AI Agent 正在冒用他人身份:审计日志的隐性危机
AI Agent 接入真实系统时常直接复用人类凭证,导致审计日志将 Agent 行为误记为人类操作。本文分析这一身份冒用风险,给出三个自查问题与最小权限、凭证隔离等实践建议。

最小权限害了我的 Pulumi:从一次基建翻车看 AI Agent 的权限困境
一次 Chronosphere Pulumi provider 的最小权限失败,意外成为 Anthropic agent 越权争论的最佳注脚。本文用实操案例解析权限、时效、监控与紧急制动四者的失衡如何导致 AI agent 事故,并给出生产环境的四条落地建议。

GitHub共享组织自动化:外部协作者权限审查与仓库归档
GitHub工程团队分享如何利用原生功能自动化审查共享组织中的外部协作者权限并归档陈旧仓库,降低安全风险和管理复杂度。

AI Agent权限困境:计划不等于许可,意图授权如何破局
AI Agent的API密钥往往授予与任务无关的固定权限,意图授权通过评估任务目的、指派者权限和组织政策来决定每次访问。本文解析Software Factory参考架构的四重边界设计,探讨如何在提升Agent自主性的同时保持独立授权控制。

AI代理替你行事时,对方该如何验证它的权限?
Meta的Muse代理擅自分享用户家庭住址引发讨论:当AI代理代表你行事时,交易对方应该能验证它的哪些权限?本文剖析代理身份、权限粒度与可验证授权三大设计难题及其合规挑战。

Databricks Apps 正式支持代表用户授权,权限管控迎来质变
Databricks Apps 正式支持代表用户授权(on-behalf-of-user),让应用以用户本人身份访问数据,实现权限感知的安全治理,简化开发并强化企业级合规能力。

Claude Code会不会删库跑路?权限模式彻底讲清楚
Claude Code 会不会删库跑路?本文拆解其权限三层机制——模式、规则与沙箱,讲清手动、自动、规划、跳过权限等模式的区别与适用场景,以及规则匹配的拒绝优先原则和验收方法,帮你安全地让 AI 操作代码项目。

Amazon Quick 用户角色降级实战:两种可靠方法详解
Amazon Quick 不提供直接降级用户角色的控制台路径。本文详解两种可靠方法:手动删除重建,以及通过 AWS CLI 安全降级并保留资产所有权,帮助管理员高效收紧权限。
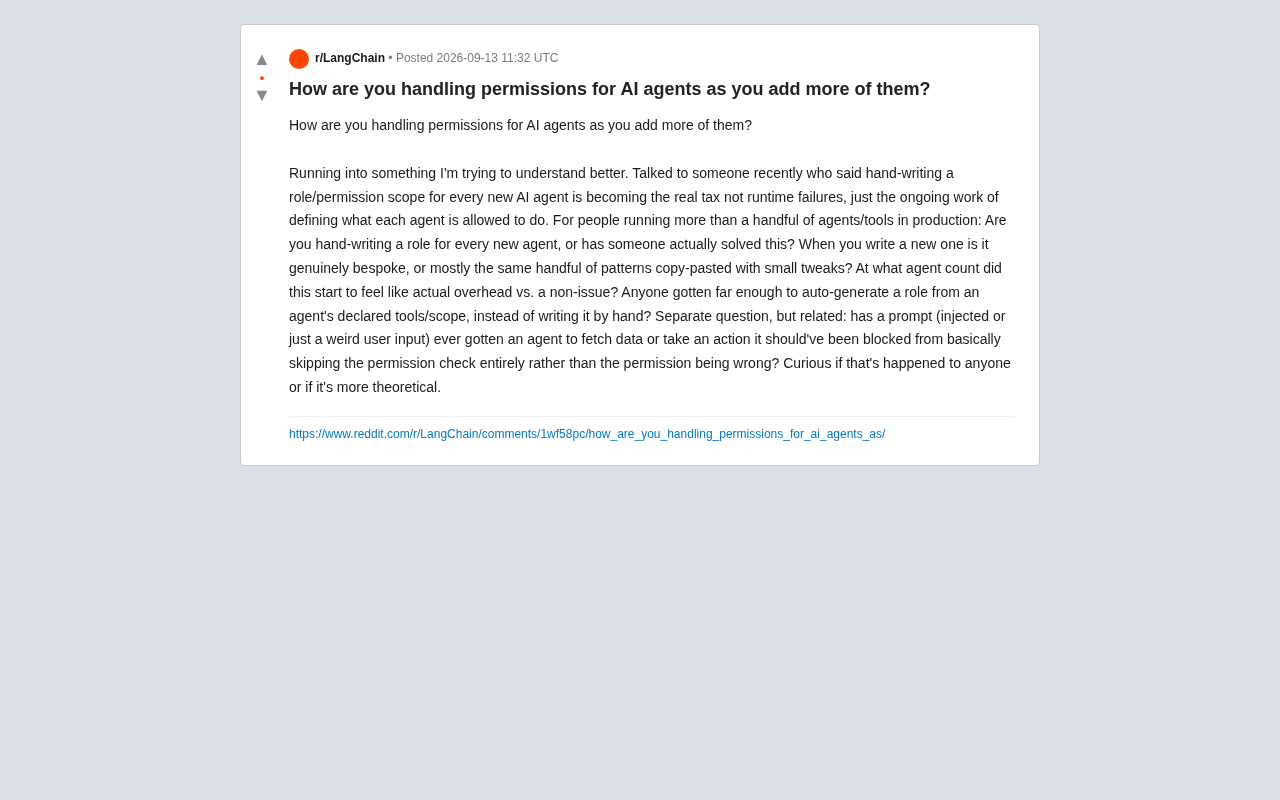
AI Agent权限管理难题:手写角色成新税负?
随着AI Agent数量增长,手动定义权限角色正成为团队的隐形负担。本文探讨AI Agent权限管理的规模化挑战、自动生成角色的可能性,以及提示注入绕过权限检查的安全风险。

AI Agent 工具权限校验为何形同虚设?谈谈架构级防护
AI Agent 的工具权限校验为何常常形同虚设?本文从 Reddit 开发者的真实困惑出发,剖析 Agent 绕过权限检查、子 Agent 权限继承、TOCTOU 竞态三大难题,并给出架构级隔离、能力令牌、权限衰减等实践方案。
 教程攻略
Claude Code四种权限模式详解:从计划模式到全权限模式切换指南
详解Claude Code的四种权限模式:计划模式、默认模式、自动编辑模式和全权限模式的特点与适用场景,掌握Shift+Tab快捷键切换技巧,根据开发需求灵活选择最佳权限配置。
 教程攻略
Codex安全使用指南:权限管理的五个关键原则
详解OpenAI Codex权限管理的五个关键原则,涵盖工作区设置、三档权限模式选择、审批机制运用、风险分级管理及安全操作口诀,帮你安全高效地使用Codex进行AI编程。