Claude Code v2.1.288 更新详解:稳定性与安全性全面增强

Claude Code v2.1.288 专注工程维护,重点修复会话恢复、危险命令拦截及插件稳定性问题。
Claude Code v2.1.288 是一次以稳定性和安全性为核心的维护型版本更新。新增功能方面,草稿恢复、`/code-review` 自定义问题数量上限和代理视图快捷键等改进直接针对日常使用痛点。更重要的是,本次更新修复了长对话因零 token 报错而无法触发自动压缩的核心缺陷,以及 `--resume` 恢复功能中多个导致数据丢失的隐蔽问题。安全层面,最关键的修复是拦截了 `bypassPermissions` 模式下 `bash -c` 脚本中针对根目录或主目录的危险 `rm` 命令,避免了数据被静默删除的风险。插件系统、MCP 协议和云端协作场景也各自获得了密集的稳定性修复。行为变更方面,`claude project purge` 更名为 `claude purge`,后台命令时限调整为仅作用于无人值守会话。
Anthropic 旗下的 AI 编程工具 Claude Code 近日发布了 v2.1.288 版本。相比往常以功能亮点为主的更新,这个版本更像是一次扎实的工程打磨——在新增能力有限的情况下,集中修复了大量涉及会话恢复、权限安全、插件系统和云端协作的问题。对于依赖 Claude Code 进行日常开发的用户而言,这类更新往往比花哨的新特性更具实际价值。
新增功能:细节处的体验提升
本次更新的新增项虽然不多,但都瞄准了实际使用痛点。最实用的改进之一是「草稿恢复」——当你用 Ctrl+C 清空了一个提示词后,在空提示框上按向上键即可找回刚才的草稿,包括粘贴进去的文本和图片。这对于误操作后懊恼不已的开发者来说,无疑是个贴心设计。
命令行方面,/code-review 新增了 --max-findings <n>|all 参数,允许用户自定义报告的问题数量上限,突破或缩减原有的默认限制,且该设置会被持续复用直到手动重置。此外,代理视图(agents view)新增了 Ctrl+F 按名称查找会话、Alt+↑/↓ 在分组间跳转的快捷键,这些都可以在 keybindings.json 中自定义绑定。
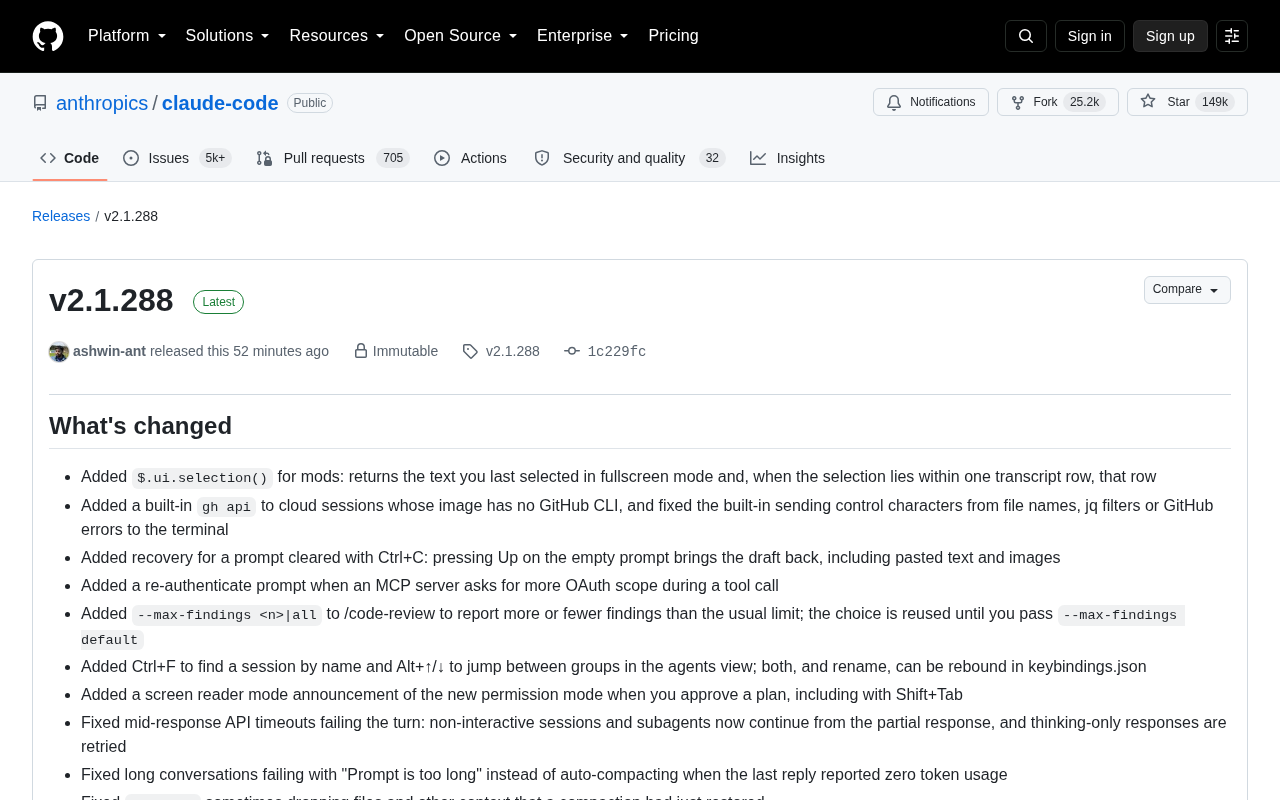
无障碍(screen reader)支持也得到强化:批准计划时会播报新的权限模式状态,包括通过 Shift+Tab 触发的场景。针对 MCP 服务器在工具调用期间请求更多 OAuth 权限的情况,新版本会弹出重新认证提示,避免调用静默失败。
会话恢复与长对话:解决核心痛点
会话管理一直是 Claude Code 的关键能力,本次更新集中修复了多个相关缺陷。其中最值得关注的是对「长对话失败」的处理——此前当最后一条回复报告零 token 用量时,长对话会以 "Prompt is too long" 报错而非自动压缩(auto-compact),这一逻辑现已修正。
--resume 恢复功能也修复了若干隐蔽问题:包括恢复时偶尔丢失刚被压缩操作恢复的文件和上下文、恢复的会话有时未保存最后一轮回复导致提示显示未应答、以及在同一会话重写文件期间加载时截断脚本等。针对从 2.1.286 或更早版本恢复对话会丢失模型早先思考过程的问题,新版本同样进行了修复。
在 API 超时场景下,响应中途超时不再直接导致整个回合失败——非交互式会话和子代理(subagent)现在会从部分响应继续,仅含思考内容的响应则会被重试。这类改进显著提升了长时间运行任务的鲁棒性。
权限与安全:堵住潜在风险
安全相关的修复是本次更新的重头戏,其中一条尤为关键:在 bypassPermissions 模式或 shell allow 规则下,bash -c 或 sh -c 脚本中的危险 rm 命令(例如针对根目录 / 或主目录的删除操作)此前会无提示直接运行,现已修复为会先提示(对应 issue #96300)。这类潜在的破坏性操作得到拦截,对保护用户数据意义重大。
权限校验逻辑还有多处收紧:Bash 工具现在会在 BASHPID 赋值被 shell 当作算术求值前进行提示;PreToolUse 和 PermissionRequest 钩子在匹配失败或工具输入无法序列化为 JSON 时不再被跳过,而是直接阻止调用——这避免了权限检查被意外绕过的风险。
自动模式(auto mode)也修复了多个判定错误,例如在 Bedrock 和 Mantle 上向旧模型发起请求后,整个会话误切换到本地分类器的问题。同时,当对话过长超出客户端安全分类器的审查能力时,现在会执行压缩而非对每次工具调用都提示或失败,兼顾了安全与效率。
bypassPermissions 是 Claude Code 提供的一种高权限运行模式,允许在自动化脚本或 CI 环境中跳过交互式权限确认,以实现无人值守的连续执行。这一模式在提升自动化效率的同时也引入了安全隐患:正常情况下需要用户确认的危险操作(如大范围文件删除)在该模式下会被直接放行。此次修复的核心问题在于,bash -c 或 sh -c 以子进程方式启动 shell,其内部命令的权限校验路径与直接调用工具不同,导致针对 /(根目录)或 ~(主目录)的 rm -rf 类命令绕过了安全检查。修复后,即使在 bypassPermissions 模式下,此类具有破坏性的删除操作也会触发提示确认,防止因配置错误或提示词注入攻击导致的数据灾难。
插件、MCP 与云端协作的大量修复
插件系统在这个版本中迎来密集修复。包括:插件 LSP 服务器收到未替换的 ${user_config.*} 和 ${CLAUDE_PLUGIN_ROOT} 占位符、git-subdir 插件在旧版 git(2.39 之前,如 Ubuntu 22.04 的 2.34)上安装失败、后台会话在插件重载或禁用时意外终止等。claude plugin install 对于缺少 GitHub SSH 密钥的 macOS/Linux 机器,现在会自动回退到 HTTPS 克隆。
MCP(Model Context Protocol)方面,修复了远程服务器结果超过 16 MB 或无法解析时工具调用被重复执行两次的问题,以及 Claude Desktop 中名为 memory 的用户配置 MCP 服务器工具无法传递给子代理的缺陷。
云端会话(Cloud sessions)和 Cowork 协作同样有诸多改进:修复了重启后恢复组织禁用模型、WebFetch 权限提示未响应导致会话卡在等待状态、以及手机加入其他设备发起的 Cowork 会话时提示建议不显示等问题。VSCode 集成和 Claude Tag(Slack 集成)也各自修复了认证、快捷键和线程跟踪方面的若干细节。
MCP(Model Context Protocol)是 Anthropic 推出的一套开放协议标准,旨在统一 AI 模型与外部工具、数据源之间的交互方式。其核心思想类似于编程语言的「接口」概念:任何工具或服务只要实现了 MCP 规范,就能被兼容该协议的 AI 客户端(如 Claude Code)直接调用,无需为每个工具单独编写适配层。MCP 服务器可以本地运行,也可以托管在远程,通过标准化的消息格式向模型暴露工具能力、资源读取和提示模板。本次修复的「远程服务器结果超过 16 MB 导致工具调用被重复执行」问题,属于边界条件下的协议处理缺陷——客户端在解析超大响应失败后未能正确标记调用状态,触发了重试逻辑,可能造成副作用被执行两次的风险。
行为变更:值得留意的调整
除修复外,几项行为变更需要用户关注。claude project purge 命令已更名为 claude purge,旧名称仍可用但会打印提示。后台命令时间限制现在仅应用于无人值守会话(-p、Agent SDK、CI、云端),终端、桌面应用和 VS Code 会话不再受限。
/autocompact 改为按模型保存自动压缩窗口,切换模型时各自保留独立设置。客户端自动模式分类器现在会忽略指向 Claude Sonnet 5.5 或 Opus 5.5 的 ANTHROPIC_DEFAULT_SONNET_MODEL 固定值,转而使用 Claude Sonnet 5。
总结
v2.1.288 是一个典型的「维护型」版本,没有颠覆性的新功能,却在稳定性、安全性和边缘场景处理上做了大量细致工作。尤其是危险 rm 命令拦截、长对话自动压缩、会话恢复数据完整性等修复,直接关系到用户的日常使用体验和数据安全。对于深度使用 Claude Code 的开发者,建议及时升级以获得更可靠的工作流保障。
相关推荐

一场与Grok的对话能否影响重大决策?素材不足的警示
一则关于美国因与Grok对话影响委内瑞拉决策的Hacker News标题引发关注,但缺乏正文与信源。本文探讨此类耸动标题的识别方法与AI在决策中的真实边界。

AI编程为何离不开Git?从版本回退到AI辅助命令全解析
Git是AI编程的必备工具。本文解析Git分布式版本控制在AI编程中的价值,包括应对AI幻觉的版本回退、分支管理等核心操作,以及如何用豆包、AI输入法等工具快速生成Git命令,帮助新手零基础入门。

拒绝AI胡编:一款"说不了谎"的求职信生成器是如何炼成的
一位开发者因AI求职信工具凭空捏造其Kubernetes经验和管理经历而屡遭拒信,于是打造了CoverCraft——通过代码计算评分、GitHub提交记录背书、对抗性审查与人工审批四重机制,构建一款"无法说谎"的AI求职信生成器。本文解析其对抗AI幻觉的工程设计。