Claude Code v2.1.292更新解析:安全修复与插件系统全面强化

Claude Code v2.1.292以安全加固为主轴,密集修复权限绕过漏洞并系统性强化插件生态。
Claude Code v2.1.292是一个以「加固」为核心的维护版本,没有颠覆性新功能,但在三个维度上做了系统性打磨。安全层面,重点修复了PreToolUse钩子在读取UNC网络路径文件时绕过权限提示的漏洞,以及通过链接替换、8.3短文件名、缓存篡改等路径技巧绕过安全策略的多个问题。插件系统获得实质性增强,新增marketplace安装选项、Agent工具的effort参数、提示自动补全事件和提示缓存能力,同时大量修复钩子工作进程重启时权限钩子被跳过的边界问题。云端会话、Slack集成(Claude Tag)和代码审查工具链也各自获得稳定性修复。对于在企业环境中依赖这些功能的团队,本次更新的升级优先级较高。
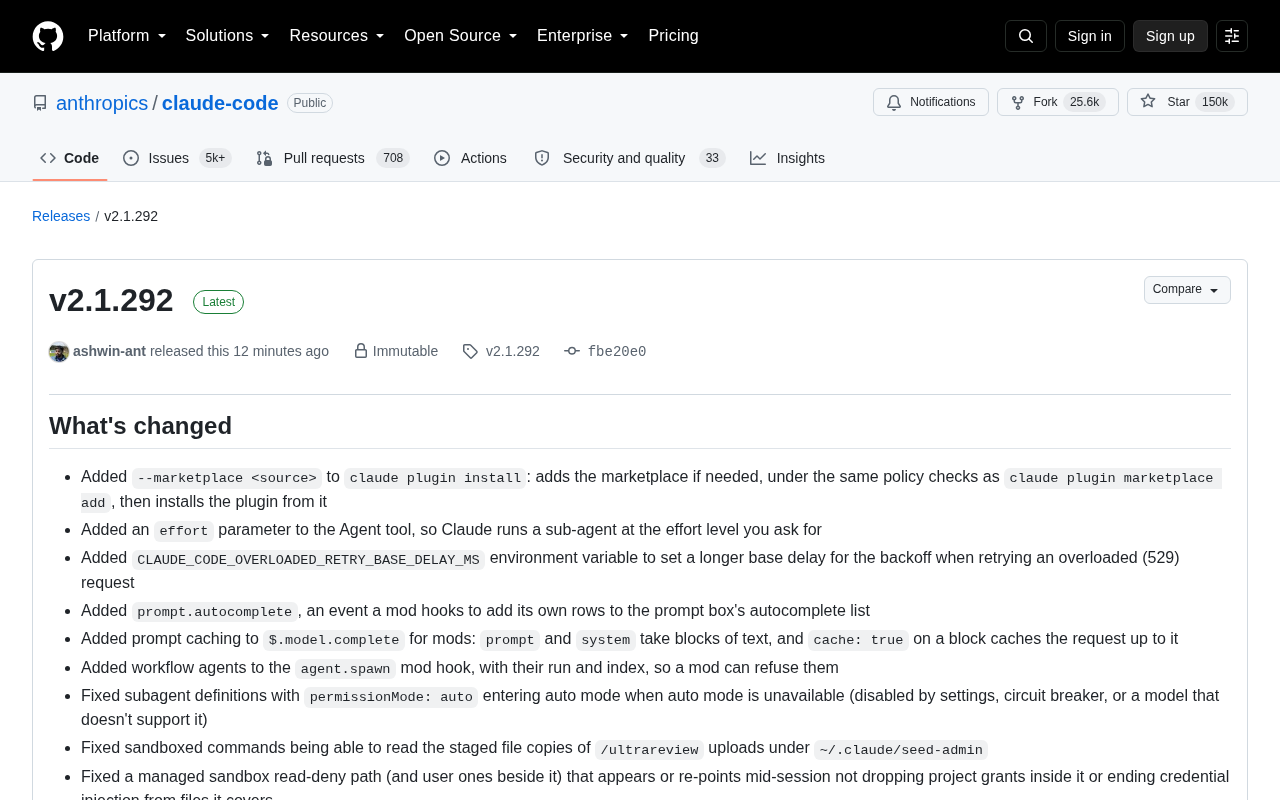
Anthropic的命令行编程助手Claude Code发布了v2.1.292版本更新。这次更新内容相当密集,涵盖了多项安全漏洞修复、插件(mod)系统的功能增强,以及云端会话、Slack集成(Claude Tag)和代码审查工具链的改进。相比常规的小版本迭代,这个版本在安全性方面的修补尤其值得关注。
安全修复是本次更新的重点
从更新日志来看,安全相关的修复占据了相当大的篇幅,部分问题的严重程度不容忽视。最明确标注为「Security」的一项修复,解决了PreToolUse钩子审批和auto模式在读取来自网络(UNC)路径的文件时,可能绕过权限提示的问题——这意味着在旧版本中,恶意或意外配置有机会让Claude读取未经用户确认的网络路径文件。
其余多项修复同样围绕文件访问控制展开:修复了沙盒命令能够读取/ultrareview上传的暂存文件副本的问题;修复了macOS和Windows上通过中途替换链接(link swap)让笔记本或PDF读取操作返回审批范围之外文件的漏洞;还修复了rm -rf针对Windows主目录的8.3短文件名或其他替代拼写不被识别为删除主目录的隐患。
另一类修复涉及策略完整性。例如,修复了被篡改的磁盘端服务器管理设置缓存可能在设置拉取失败时关闭内置策略插件的问题。这些修复共同指向一个方向:收紧权限边界,防止通过路径技巧、缓存篡改或钩子逻辑绕过既定的安全策略。
UNC路径(Universal Naming Convention,通用命名约定)是Windows系统中用于定位网络共享资源的路径格式,通常以\\server\share\file的形式出现。与本地路径不同,UNC路径指向网络上的远程文件系统,这意味着读取操作会发出网络请求并访问可能由第三方控制的内容。在安全上下文中,这类路径是经典的攻击面:攻击者可以在网络位置放置精心构造的文件,诱导工具读取,从而绕过仅针对本地路径设计的权限检查。8.3短文件名(也称DOS文件名)是Windows为向后兼容保留的另一种路径表示,例如C:\PROGRA~1等价于C:\Program Files。由于权限检查可能只识别标准长路径,攻击者可以用8.3格式绕过针对特定路径的黑名单规则——这次修复的rm -rf识别问题正属于这一类。
插件(mod)系统获得深度增强
这个版本在插件开发能力上投入了大量工作,可以看出Anthropic正在把Claude Code的可扩展性作为重点方向。
新增能力
更新为claude plugin install添加了--marketplace <source>选项,可在安装前按照与marketplace add相同的策略检查添加市场来源,再从中安装插件,简化了插件分发流程。Agent工具新增了effort参数,允许开发者按指定的投入级别运行子代理(sub-agent)。此外,prompt.autocomplete事件让插件能向提示框的自动补全列表添加自定义条目,而$.model.complete则引入了提示缓存(prompt caching),通过在文本块上设置cache: true来缓存请求。
**提示缓存(Prompt Caching)**是一种减少重复推理成本的优化机制。当API调用中包含大段固定内容(如系统提示、长文档、工具定义等)时,模型服务端可以将这部分内容的计算结果缓存起来,后续请求若命中缓存则跳过对应的处理步骤,从而降低延迟和token费用。在插件开发场景中,子代理调用频繁复用相同的上下文前缀,提示缓存的收益尤为显著。此次$.model.complete引入的cache: true标记,正是让插件开发者得以在文本块级别声明哪些内容适合被缓存,与Anthropic API层面的cache_control机制一脉相承。
**子代理(Sub-agent)**是指在主对话代理之外,被派发执行特定子任务的独立代理实例。在复杂的自动化开发流程中,主代理往往需要并发或串行地调度多个子代理分别处理编译、测试、检索等工作。新增的effort参数允许开发者为不同子任务指定计算投入级别,在速度与质量之间做出权衡。
稳定性与行为修复
插件相关的修复数量庞大,集中解决了钩子工作进程(hooks worker)重启时的一系列边界问题——例如工具调用在工作进程重启期间被跳过权限钩子、插件接口调用绕过其他插件的钩子、next(e)拒绝逻辑被误判为失败等。这些问题对插件生态的可靠性至关重要,因为它们直接关系到权限控制和保护钩子(guard hook)能否被稳定触发。
claude plugin validate和claude plugin test的校验逻辑也更加严格,失败的expect断言或被引擎拒绝的桩(stub)答案现在会明确让测试失败,而非静默通过。
云端会话与协作工具改进
云端会话(Cloud sessions)部分修复了多个影响使用连续性的问题:包括容器重启后会话遗忘客户端选择的thinking设置、大型会话记录可能在审批通过后再次请求权限、以及计划任务与排队通知在消息重试或编辑时丢失等。更新还改进了重启后的恢复体验——Claude现在会被告知哪些已停止的后台代理可以通过ID恢复。
Slack集成(Claude Tag)
面向企业的Slack集成也有多项调整。修复了Claude在首次请求进行时Slack线程中的回复被挂起的问题;修复了仅由GitHub PR活动或例行任务唤醒的线程在管理员更改默认模型后仍停留在原模型的问题。@Claude !status命令得到改进,会说明Claude为何停止读取未被@的消息,以及如何重新启动。
代码审查(Code Review)
代码审查分析中新增了周期总量及环比变化,以及按仓库的明细。同时修复了当PR移动到新基准分支且旧分支被删除时排队审查失败的问题,并修正了审查在PR编辑CLAUDE.md文件时会忽略其规则的行为——现在改用基准分支版本的规则。
性能与体验优化
除修复外,更新带来了若干体验提升。claude -p和SDK会话的启动速度得到改善,首轮对话不再等待HTTP和SSE类MCP服务器响应resources/list。长列表(项目符号或编号)回复的渲染速度显著加快,支持更快的流式输出、缩放和在记录中重新打开。
MCP协议层面有一项值得注意的变更:本地(stdio)MCP服务器连接现在默认协商协议版本2026-07-28,涵盖Bedrock、Vertex和Foundry,可通过MCP_PROTOCOL_NEGOTIATION=legacy退回旧版。vim模式的光标行为、/add-dir路径输入、快速输入时的字符丢失等交互细节也得到了修正。
**MCP(Model Context Protocol)**是Anthropic主导推动的开放协议,用于规范AI模型与外部工具、数据源之间的交互方式。协议通过版本号管理能力集的演进——此次默认协商的2026-07-28版本是目前最新的稳定版本,带来了对资源列表、工具调用等接口的更新定义。stdio传输(标准输入输出)是MCP本地服务器的主要连接方式,工具进程通过stdin/stdout与Claude交换消息,无需建立网络监听端口,适合开发环境中的本地工具集成。此次变更将stdio本地服务器默认升级到新协议版本,同时通过MCP_PROTOCOL_LEGACY=legacy环境变量保留了向后兼容通道,确保依赖旧版协议行为的现有工具不会立即中断。
小结
v2.1.292是一个以「加固」为主题的版本。它没有引入颠覆性的新功能,但通过密集的安全修复堵住了多条潜在的权限绕过路径,同时在插件系统的健壮性上做了系统性打磨。对于依赖Claude Code进行自动化开发、构建插件生态,或在企业环境中部署Slack与代码审查集成的团队来说,这个版本的升级优先级较高。
相关推荐

Kimi K3.1实测:开源模型逼近Opus,视频生成意外抢镜
Kimi K3.1在直播实测中完成运动图形、3D渲染、小游戏与视频生成等复合任务。本文分析其2.8万亿参数MoE架构的真实表现、与Opus/GPT的体感差距,以及被官方忽略的视频生成能力,并讨论多模型并用时代的工作流变化。

Sam Altman:人生重大建议,为何仍需来自人类?
OpenAI CEO Sam Altman 谈 AI 建议的边界:AI 能劝阻冲动邮件,但人生重大建议仍应来自人类。他期待 AI 成为会反驳的资深同事,而非谄媚工具。

“黑色十月”:AI挖出史上3%严重漏洞?
Reddit 热帖称过去一个月发现了史上 3% 的严重软件漏洞,被称为「黑色十月」。本文拆解这一说法的统计口径问题,分析 AI 辅助代码审计如何加速漏洞发现,以及开发者和企业该如何应对补丁窗口缩短的挑战。