Claude Code源码泄露拆解:Harness智能体架构实战

Claude Code源码泄露事件引出企业级智能体Harness架构与沙箱隔离的工程要点。
文章基于一场B站直播,梳理了Claude Code源码泄露事件的来龙去脉:Anthropic程序员在NPM发布时附带MAP映射文件,指向存放未混淆TypeScript源码的R2存储桶,涉及1902个文件、约51万行代码,社区GitHub项目已做系统梳理。直播核心落点是Harness Engine——包裹在模型之外的智能体运行框架,负责调度、隔离与工具调用,被认为是企业级AI的新软件架构。主讲人还分享了自研Open Claude时沙箱隔离是最大难点,并用VMware+CentOS+Docker模拟企业环境演示。文章最后提炼出看源码看架构层、Harness是能力分水岭、沙箱先行三条开发者启示。
引言:一场泄露事件引出的智能体架构课
B站一场直播以“Claude Code 源码泄露级拆解”为切入点,带出了当下企业级 AI 开发中一个关键概念——Harness Engine。主讲人肖斌(自称 2019 年起从事 AI 相关工作,在 B 站及马式教育集团讲授 AI 大模型课程)从三月底的源码泄露旧闻讲起,最终落到“程序员转型 AI 必修”的智能体软件架构上。
本文基于直播内容,梳理泄露事件的来龙去脉、Harness 架构的定位,以及从沙箱隔离到企业级项目落地的实战脉络。
事件回顾:Claude Code 源码是如何泄露的
据直播描述,三月底,Anthropic 内部一名程序员在向 NPM 发布包时,附带了一个 MAP 映射文件。这个映射文件指向了 Anthropic 的 R2 存储桶,其中存放着未被混淆的 TypeScript 源码,导致源码直接暴露在公网。
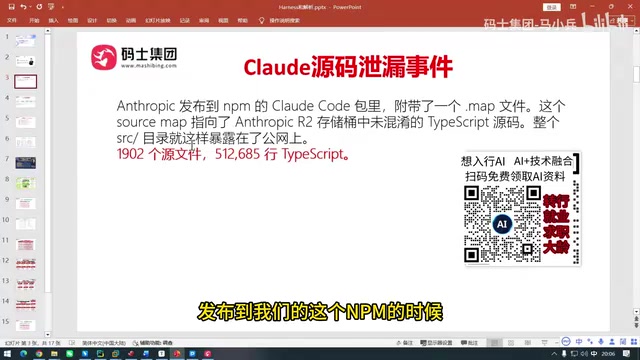
泄露规模方面,直播中给出的数字是共 1902 个源码文件、约 51 万行代码。主讲人特别强调,这并非 Claude Code 的完整代码,而是其中核心部分的代码。事件发生后,社区迅速跟进,有 GitHub 项目几乎完整通读了全部泄露源码并做了系统性总结,按目录梳理了核心机制与软件架构亮点。
这个细节值得玩味:一次发布流程中的疏忽,把闭源产品的工程实现直接摊开在公众面前。对开发者而言,这相当于拿到了一份“大厂智能体产品的架构参考书”;对厂商而言,则是一堂代价不菲的供应链安全课。
**Source Map(MAP 映射文件)**是前端工程构建的常见产物,通常由 TypeScript/JavaScript 打包工具生成,用于把压缩混淆后的代码映射回原始源码,方便线上调试时定位错误行号。问题在于,Source Map 文件中包含 sourcesContent 字段或指向原始文件的路径,一旦随发布包进入公共 NPM 仓库,任何人下载包后都能还原出接近原始形态的源码。正确做法是在生产发布流程中排除 .map 文件,或将 Source Map 上传到私有错误监控平台而非公开仓库。这正是本次泄露事件的技术根源:一次构建配置疏漏,叠加发布流程缺乏产物审计,使未混淆的 TypeScript 源码通过 R2 存储桶的公开链接被完整暴露。
Harness Engine:企业级智能体的新软件架构
直播的核心落点是 Harness Engine。主讲人的判断是:未来在企业环境中,大概率会采用 Harness 这种 Engine 的软件架构,并将其形容为“目前最新最前沿的大模型技术”。
从直播的上下文可以推断,Harness 并不是某个具体模型,而是包裹在模型之外的一层智能体运行框架——负责调度、隔离、工具调用与工程化封装的整体软件架构。Claude Code 的源码之所以被拿来逐层拆解,正是因为它是这类架构的一个高完成度样本:从源码结构里能看出一个生产级智能体产品如何组织核心机制、如何处理边界问题。
这也是“程序员转型 AI”叙事的落点:会调 API 只是起点,能理解并搭建 Harness 这一层工程骨架,才是企业真正需要的 AI 工程能力。
**Harness(挽具)**一词借用了马具的隐喻:模型是提供动力的“马”,Harness 则是把动力传导到具体任务上的整套挽具。在智能体工程语境中,它通常指模型之外的一层运行时框架,涵盖提示词与上下文组织、工具/函数调用的注册与执行、多轮循环与停止条件、权限与沙箱边界、日志与可观测性、错误重试等。与之相近的概念包括 Agent Runtime、Agent Scaffold 或 Orchestration Layer。业界之所以强调这一层,是因为同一模型在不同 Harness 下的任务完成率差异显著——框架决定了模型能看到什么上下文、能调用哪些工具、出错后如何恢复,因此它往往比单纯更换模型更能影响最终产品表现。
沙箱隔离:自研 Open Claude 遇到的最大难点
直播中一个颇具真实感的片段,是主讲人分享自己首次开发“Open Claude”的经历。他坦言此前曾公开表示要做这件事,真正动手后遇到的最大难点是沙箱问题,并称截至直播前一天该问题终于完整解决。
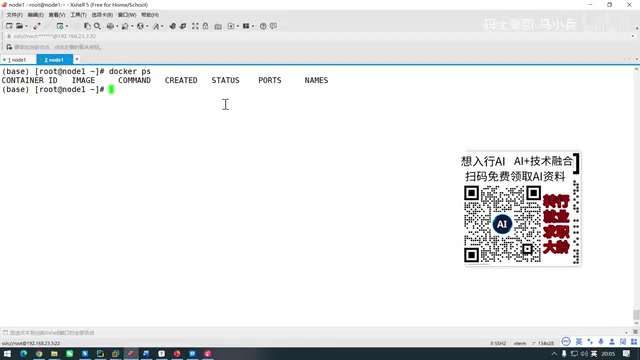
为了演示,他准备了一套模拟企业真实环境的实验环境:在 Windows 上用 VMware 新建了一个 CentOS 的 Linux 操作系统,用来模拟企业环境中的沙箱容器。演示时该 Docker 容器还是空的,说明环境是当天从零搭建的。
这段内容的工程意义在于:智能体要执行代码、调用工具,就必须被约束在隔离环境里。沙箱不是可选项,而是企业落地的前置条件——它决定了 Agent 出错时的影响半径。源码拆解中涉及的核心机制,最终都要落到“如何在隔离边界内安全运行”这个具体问题上。
**沙箱(Sandbox)**在智能体场景中通常指基于容器或轻量虚拟机实现的隔离执行环境,典型技术包括 Docker 容器、gVisor、Firecracker microVM 等。其核心目标是限制 Agent 生成代码的执行范围:文件系统读写被约束在挂载目录内,网络访问可被禁用或走白名单代理,CPU/内存/运行时长设有配额,进程权限降为普通用户。难点在于平衡隔离强度与可用性——隔离过严,Agent 无法安装依赖或访问必要服务;隔离过松,一次错误命令就可能影响宿主机或企业内网。因此企业级方案通常还需要快照回滚、操作审计与人工审批环节配合,形成纵深防御。
对开发者的启示
从这场直播可以提炼出几条对 AI 工程实践有价值的判断:
- 看源码要看架构层:51 万行代码逐行读不现实,社区总结版按核心机制与架构亮点组织,是更高效的入口;
- Harness 是能力分水岭:模型能力趋同后,工程框架的差异会成为产品差异的主要来源;
- 沙箱先行:企业级智能体项目应把隔离环境作为第一优先级设计,而非事后补丁。
直播内容以概念讲解和演示为主,源码层面的技术细节展开有限,Harness 的具体模块划分与接口设计仍需结合社区整理资料进一步补全。
相关推荐

Anthropic Fable 5.2实测:一句话生成3A游戏与Excel克隆
Anthropic Fable 5.2实测:三行提示词生成可玩《战争机器》克隆、完整Excel和DaVinci Resolve克隆,解析基准测试、Ultra Code模式、token成本与定价策略,评估它是否值得替代Opus 5.5。

赛博寻书:BT社区如何「劫走」塞林格遗作
塞林格未发表的《The Ocean Full of Bowling Balls》仅存于大学图书馆且禁止复制。一个私密BT tracker悬赏六TB上传积分,社区从背诵接力到eBay买书扫描,最终成功让文本流出,却因传播过快被管理员删种。本文复盘这场赛博寻书行动及其讽刺结局。

弹劾防长赫格塞斯?五角大楼战争与中期选举风暴
五角大楼气氛紧张,伊朗战事持续八个月仍无退出方案。评论分析赫格塞斯弹劾动议的真实动机:不是罢免,而是留下政治记录,并剖析战争如何通过油价与生活成本影响中期选举选情。