Claude Code在Mac上揪出XMRig挖矿木马:自查指南
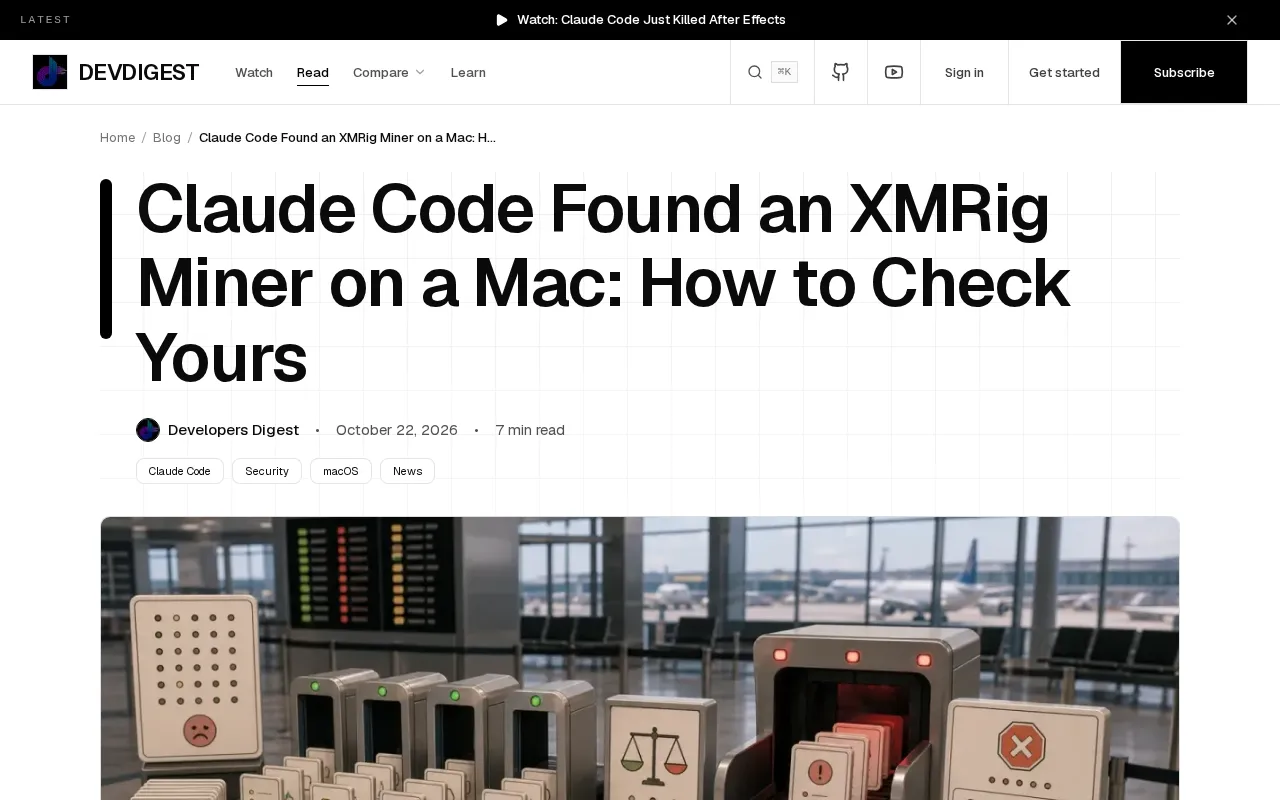
Reddit用户称Claude Code发现Mac上的XMRig挖矿木马,引发对AI检测能力与Mac安全的讨论。
文章回顾了一起Reddit用户报告的事件:其在使用AI编程助手Claude Code开发应用时,发现Mac上运行着占用约12个CPU核心的XMRig挖矿程序。文章指出该事件仅有单一信源、缺乏独立验证,Claude Code也并非安全工具,其“检测”可能只是对系统资源异常的偶然察觉。在此基础上,文章介绍了XMRig作为门罗币挖矿木马的工作原理与危害,并给出活动监视器查看、终端命令排查、启动项与浏览器扩展检查、安全工具扫描等只读自查步骤,同时提供预防建议,强调专业安全软件仍不可替代。
事件回顾:一次意外的安全扫描
据Reddit用户发帖称,在使用Claude Code开发一个温度应用时,意外发现自己的Mac上运行着XMRig挖矿程序,占用了约12个CPU核心。Claude Code是Anthropic推出的AI编程助手,能够分析代码和系统状态。该用户表示,Claude Code在构建过程中检测到了异常进程,并提示了XMRig的存在。
这一事件迅速在技术社区引发讨论,但需要明确的是:目前只有该Reddit用户的单一信源,尚未有官方或独立安全机构证实。Claude Code本身并非专门的杀毒工具,其检测能力可能源于对系统资源的监控或代码分析中的异常发现。
XMRig是什么?为何会出现在Mac上?
XMRig是一款开源的Monero(门罗币)挖矿软件,常被恶意攻击者利用,通过捆绑下载、漏洞利用或恶意脚本植入用户设备。Mac平台上的XMRig通常以伪装进程、启动项或浏览器扩展形式存在。一旦运行,它会大量占用CPU资源,导致设备发热、续航下降、性能骤降。
该案例中,挖矿程序占用了12个核心,对于多核Mac而言是显著异常。普通用户若发现风扇狂转、活动监视器中出现陌生高CPU进程,应提高警惕。
门罗币(Monero)与挖矿木马的经济逻辑
门罗币(XMR)是一种注重隐私的加密货币,其挖矿算法CryptoNight/RandomX在设计上对CPU较为友好,且交易难以追踪。这两点使其成为恶意挖矿的首选:攻击者无需专用矿机,即可利用大量普通用户设备的闲置CPU算力获利,而匿名性又降低了资金流向被追溯的风险。XMRig本身是合法的开源挖矿软件,但正因其开源、易编译、可静默运行,常被攻击者重新打包后植入木马。所谓“挖矿木马”通常不加密用户文件、不弹窗索要赎金,而是长期潜伏、悄悄消耗算力,因此隐蔽性远高于传统勒索软件,用户往往在设备过热或电费异常时才察觉。
如何自查:只读检查步骤
以下操作均为只读,不会修改系统文件,可安全执行:
1. 使用活动监视器查看CPU占用
打开“活动监视器”(Activity Monitor),按CPU降序排列,观察是否有名为xmrig、miner或随机字符串的进程持续占用高CPU。注意:恶意进程可能伪装成系统进程名,需结合路径判断。
2. 终端命令排查
在终端中运行以下命令(仅查看,不终止进程):
ps aux | grep -i xmrig
ps aux | grep -i miner
若发现可疑进程,记录其PID和路径,不要立即删除,以便进一步分析。
关于 ps aux 与 launchctl 命令的说明
ps aux 用于列出系统中所有正在运行的进程及其详细信息,其中 a 表示显示所有用户的进程,u 表示以用户友好格式输出(含CPU、内存占用),x 表示包含没有控制终端的后台进程。配合 grep -i 可按进程名进行不区分大小写的过滤。launchctl list 则列出当前由 launchd 管理的任务,launchd 是 macOS 的初始化与进程管理守护进程,开机自启的恶意程序常在此注册。~/Library/LaunchAgents 存放当前用户级别的自启配置(plist 文件),/Library/LaunchDaemons 则是系统级别、无需用户登录即可运行的任务——后者权限更高,更值得重点核查。
3. 检查启动项和登录项
- 系统设置 > 通用 > 登录项,查看是否有陌生应用。
- 终端执行
launchctl list | grep -i miner检查 launchd 任务。 - 检查
~/Library/LaunchAgents和/Library/LaunchDaemons目录下的plist文件。
4. 浏览器扩展审查
恶意挖矿脚本常通过浏览器扩展注入。检查Safari、Chrome等浏览器的扩展列表,移除未知或可疑扩展。
5. 使用安全工具扫描
可运行Malwarebytes或KnockKnock等免费工具进行只读扫描,但注意从官方渠道下载。
Gatekeeper 与 macOS 的恶意软件防护机制
macOS 内置了多层防护:Gatekeeper 会校验应用是否来自已识别开发者并经 Apple 公证(Notarization),阻止未签名或来源不明的程序直接运行;XProtect 则是基于签名的恶意软件特征库,会在应用启动时进行匹配。然而,这些机制主要针对已知特征和常规分发渠道,对于通过脚本、破解软件或社会工程学手段植入的挖矿木马,防护并不完备。攻击者常通过诱导用户手动在“隐私与安全性”中放行、或利用已签名但被篡改的安装包绕过检查。因此,Gatekeeper 和 XProtect 应视为基础防线,而非充分保障,配合第三方只读扫描工具与人工排查仍有必要。
Claude Code的检测能力与局限
Claude Code作为AI编程助手,主要功能是辅助代码生成与调试。其能够发现XMRig,可能源于对系统资源异常的敏感,或用户在构建应用时输出了相关系统信息。但这不是Claude Code的设计目标,也不应被视为安全产品。Anthropic并未宣称Claude Code具备反恶意软件能力。
这一事件的价值在于提醒开发者:AI工具在辅助开发的同时,也可能成为系统异常的“观察者”。但依赖AI进行安全检测并不可靠,专业安全软件仍是必要补充。
事件真实性与社区反应
目前该事件仅有一个Reddit帖子作为信源,缺乏独立验证。部分社区成员质疑Claude Code如何“发现”XMRig——是主动扫描还是用户偶然看到?帖子未提供详细日志。因此,我们应将其视为一个警示案例,而非确凿的安全事件。
尽管如此,Mac用户保持对挖矿木马的警惕是合理的。近年来,针对macOS的恶意软件数量呈上升趋势,XMRig是常见 payload 之一。
预防建议
- 仅从官方渠道下载软件,避免破解版。
- 定期检查活动监视器和启动项。
- 保持macOS更新,启用Gatekeeper。
- 对不明链接和附件保持警惕。
安全无小事,一次偶然的发现或许能避免更大的损失。
相关推荐
OpenAI数学突破、Anthropic IPO与推理模型教程
OpenAI公布数学、计算机与物理三项成果,声称证明ETH不成立;Anthropic提交上市申请,披露营收与客户数据;SpaceX获400亿美元GPU融资;开源模型工具调用准确率问题与约束解码方案;8视频推理模型构建教程。

推理模型14个核心概念:从思维链到GRPO全面拆解
系统拆解推理模型14个核心概念:思维链、测试时计算、验证器、RLVR与GRPO、蒸馏与reward hacking,并给出思考token的成本控制规则,帮你判断何时值得为推理付费。

OpenAI称推翻ETH引热议,Meta豪赌AI基建
OpenAI宣布AI辅助发现,预印本声称推翻指数时间假设ETH,同时推出中端模型GPT-6.1 Tera。Cloudflare披露跨客户数据泄露复盘,Meta拟融资950亿美元投入AI基建。